Binance sofre o maior roubo de criptoativos da história, com suspeita de hacker norte‑coreano
Investigação aponta o grupo cibernético “TraderTraitor” como autor da fuga de US$ 60 bi, desencadeando ação coordenada de bloqueio e debate regulatório global
A comunidade cripto foi abalada em ritmo de alerta na última semana quando a Binance, a maior bolsa de negociação de moedas digitais do planeta, confirmou a saída não autorizada de aproximadamente 1 trilhão de ienes – cerca de US$ 60 bilhões – de seus cofres digitais. Este valor representa, em termos reais, a maior perda já registrada em um único incidente envolvendo criptoativos, superando em muito o famoso hack da Mt. Gox de 2014. O choque não se limita ao montante: a suposta autoria do ataque recai sobre um grupo de hackers norte‑coreanos, conhecido como “TraderTraitor”, cuja existência já era conhecida de agências de inteligência, mas que agora aparece como protagonista de um crime de escala industrial.
Fundada em 2017, a Binance rapidamente se consolidou como a principal porta de entrada para investidores que desejam comprar, vender ou guardar criptomoedas. Com mais de 30 milhões de usuários ativos e um volume diário que ultrapassa US$ 30 bilhões, a plataforma controla uma fatia significativa dos ativos negociados globalmente, o que a torna um alvo de alto valor estratégico para atores maliciosos. A empresa sempre se vangloria de sistemas de segurança de múltiplas camadas – autenticação de dois fatores, cold storage, monitoramento em tempo real – mas a natureza descentralizada e a velocidade das transações em blockchain criam vetores de risco que desafiam até as defesas mais avançadas.
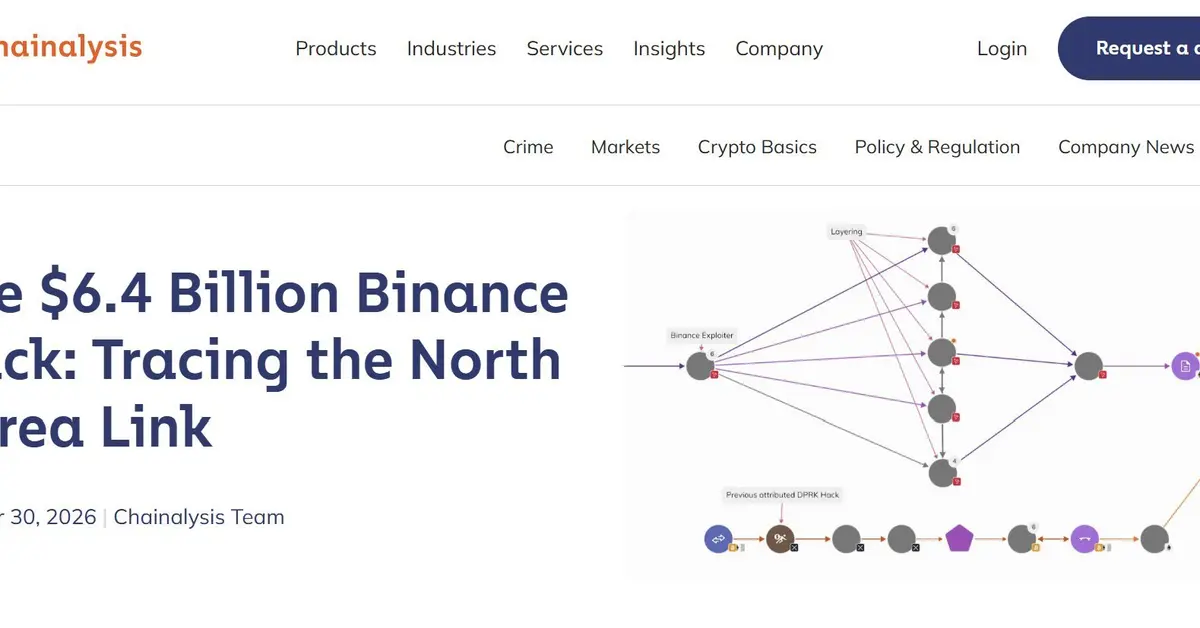
De acordo com o comunicado oficial da Binance, o incidente foi detectado por meio de alertas de anomalia de fluxo de saída em múltiplas redes blockchain, notadamente nas cadeias Ethereum, Binance Smart Chain e Bitcoin. Em menos de 48 horas, quantias expressivas foram transferidas para uma série de endereços de “mixers” e “tumbler” – serviços que obscurecem a origem dos fundos ao fragmentá‑los e recombiná‑los em novos endereços. O padrão observado indicou uma estratégia de “splitting” (divisão) seguida de “layering” (camada), técnicas clássicas de lavagem de dinheiro adaptadas ao universo cripto.
Para mapear o percurso dos fundos, a Binance contratou duas das principais empresas de inteligência de blockchain: a TRM Labs e a Chainalysis. Ambas utilizam algoritmos de grafos de transação, aprendizado de máquina e bases de dados de endereços marcados como ilícitos. Os relatórios divulgados por essas firmas apontam que os primeiros endereços de saída coincidem com carteiras previamente vinculadas a operações de “cryptojacking” e ransomware associadas ao governo norte‑coreano. Além disso, os analistas identificaram um padrão de uso recorrente de um serviço de mixagem chamado “Wasabi Wallet”, conhecido por sua forte ênfase em anonimato, bem como a utilização de pontes cross‑chain que permitem a transferência de tokens entre diferentes blockchains em poucos segundos, dificultando ainda mais a rastreabilidade.
O “TraderTraitor” – nome que combina as palavras “Trader” (operador) e “Traitor” (traidor) – emergiu nos últimos anos como um dos principais grupos de ataque patrocinados por Pyongyang. Documentos de inteligência dos Estados Unidos e da Coreia do Sul descrevem a organização como parte de um esforço estatal para gerar receitas externas que contornem as sanções econômicas impostas ao regime de Kim Jong‑un. Historicamente, o grupo tem se especializado em esquemas de “pump‑and‑dump” de tokens, exploração de vulnerabilidades em contratos inteligentes e, mais recentemente, em roubos de grande escala que utilizam a técnica de “front‑running” em exchanges descentralizadas. A suposta participação do TraderTraitor neste roubo à Binance eleva o incidente a um nível de ameaça geopolítica, pois demonstra a capacidade de um Estado‑na‑ponta‑do‑garfo de mobilizar recursos cibernéticos para atingir alvos financeiros globais.
Do ponto de vista técnico, o ataque evidencia duas fragilidades críticas da infraestrutura cripto. Primeiro, a falta de mecanismos de consenso sobre congelamento de ativos: ao contrário dos sistemas bancários tradicionais, onde autoridades judiciais podem bloquear contas, as blockchains públicas não possuem um “interruptor de emergência”. Quando os fundos são enviados para endereços que já foram marcados como suspeitos, a única forma de impedir sua circulação é depender da cooperação de exchanges que decidem não aceitar esses ativos. Segundo, a crescente dependência de serviços de mixagem e de pontes cross‑chain cria pontos de concentração que, embora projetados para melhorar a privacidade, facilitam a dispersão rápida e anônima de grandes somas. A Binance, ao perceber a movimentação, acionou seus protocolos internos de resposta, bloqueando temporariamente saques em determinadas moedas e sinalizando aos parceiros que quaisquer endereços associados ao fluxo seriam alvo de lista negra.
A reação das autoridades não tardou. Nos Estados Unidos, o Departamento de Justiça (DOJ) e a Comissão de Comércio Internacional (USITC) abriram investigações conjuntas, solicitando à Binance o fornecimento de logs de IP, dados de KYC (conheça seu cliente) e informações sobre os contratos inteligentes envolvidos. Na União Europeia, a Autoridade Europeia de Supervisão de Mercados Financeiros (ESMA) emitiu um alerta a todas as instituições que operam com criptoativos, recomendando a revisão de políticas de AML (anti‑lavagem de dinheiro) e a implementação de bloqueios preventivos. No Japão, país sede da Binance, a Financial Services Agency (FSA) iniciou um processo de auditoria forense e está avaliando a aplicação de multas caso falhas de compliance sejam confirmadas. O esforço coordenado demonstra uma mudança de paradigma: os reguladores agora reconhecem que a segurança cibernética de exchanges não é apenas responsabilidade corporativa, mas uma questão de segurança nacional.
O impacto econômico imediato foi sentido nos mercados de criptomoedas. Nas primeiras horas após o anúncio, o preço do Bitcoin recuou cerca de 5 %, enquanto o Ethereum caiu 6 %, refletindo o medo de que mais ativos pudessem ser drenados em cadeia. Analistas da Bloomberg Crypto estimam que a perda pode gerar um efeito cascata, já que investidores institucionais podem rever suas posições e retirar capital de outras plataformas, pressionando ainda mais a liquidez. Contudo, alguns especialistas apontam que o choque também pode acelerar a adoção de soluções de custódia institucional, que oferecem seguros contra perdas cibernéticas e utilizam cofres “cold” com protocolos de assinatura múltipla.
Do ponto de vista geopolítico, o episódio reforça a narrativa de que a Coreia do Norte está transformando o cibercrime em uma fonte de renda estratégica. As sanções internacionais reduziram drasticamente as exportações de carvão e outros produtos tradicionais, forçando Pyongyang a buscar fontes alternativas de receita. O roubo de US$ 60 bi pode financiar programas militares, desenvolvimento de mísseis balísticos e, possivelmente, a expansão de suas capacidades ofensivas cibernéticas. Países como os Estados Unidos e a Coreia do Sul têm intensificado sanções cibernéticas contra grupos ligados ao regime, mas a eficácia desses mecanismos ainda é limitada pela natureza transnacional das blockchains.
No Brasil, o caso desperta preocupação entre reguladores e participantes do ecossistema cripto. A Comissão de Valores Mobiliários (CVM) já sinalizou a necessidade de um marco regulatório mais robusto, que inclua requisitos de capital para exchanges, obrigações de reporte de incidentes e a criação de um registro nacional de ativos digitais. A recente aprovação da Lei nº 14.478/2022, que institui o Programa de Prevenção à Lavagem de Dinheiro em criptoativos, ganha agora mais relevância, pois evidencia a urgência de mecanismos de monitoramento em tempo real. Exchanges brasileiras, como a Mercado Bitcoin e a NovaDAX, já anunciaram revisões em suas políticas de segurança, adotando soluções de análise on‑chain semelhantes às usadas pela Binance.
A perspectiva de longo prazo aponta para uma transformação profunda na forma como a indústria lida com segurança. A experiência da Binance demonstra que a simples adoção de medidas técnicas — firewalls, MFA, cold storage — não basta frente a adversários patrocinados por Estados. O futuro provavelmente verá o surgimento de protocolos de “freezable assets” (ativos congeláveis) integrados ao nível do smart contract, permitindo que autoridades legítimas bloqueiem transações suspeitas sem comprometer a descentralização. Paralelamente, haverá um impulso maior para soluções de identidade soberana (self‑sovereign identity) que vinculem endereços blockchain a identidades verificáveis, reduzindo o anonimato excessivo que alimenta a lavagem de dinheiro.
Em síntese, o roubo à Binance não é apenas um crime de alta renda; é um ponto de inflexão que evidencia a convergência entre cibersegurança, política internacional e finanças descentralizadas. Enquanto as forças de ordem trabalham para recuperar os fundos — estimativas iniciais sugerem que cerca de 30 % dos ativos já foram rastreados e bloqueados em exchanges cooperantes — o setor deverá repensar suas estratégias de defesa, incorporando tecnologias de monitoramento em tempo real, reforçando parcerias com agências de inteligência e adotando padrões globais de compliance. Para o Brasil, a lição é clara: a regulação precisa acompanhar a velocidade da inovação, garantindo que o ambiente cripto continue atraente para investidores, mas sem abrir brechas para atores maliciosos que operam em escala estatal.
O futuro da Binance, bem como de toda a indústria de cripto, dependerá da capacidade coletiva de transformar esse revés em um catalisador para práticas mais resilientes e transparentes. A consolidação de frameworks regulatórios harmonizados, a adoção de tecnologias de rastreamento on‑chain e o fortalecimento da cooperação internacional podem, em última análise, transformar um ataque devastador em um marco para a maturidade do ecossistema. Contudo, se a tendência de grupos como o TraderTraitor continuar, o mercado terá que estar preparado para enfrentar ameaças que ultrapassam o simples ato de hackeamento, alcançando dimensões de financiamento de regimes autoritários e disputas geopolíticas de grande escala.
Fonte original
ITmedia