Como Palavras‑Chave Secretas Podem Transformar Robôs Amigáveis em Máquinas Perigosas
O crescente uso de modelos de linguagem em robótica traz vantagens inéditas, mas também abre brechas que podem ser exploradas por agentes mal‑intencionados
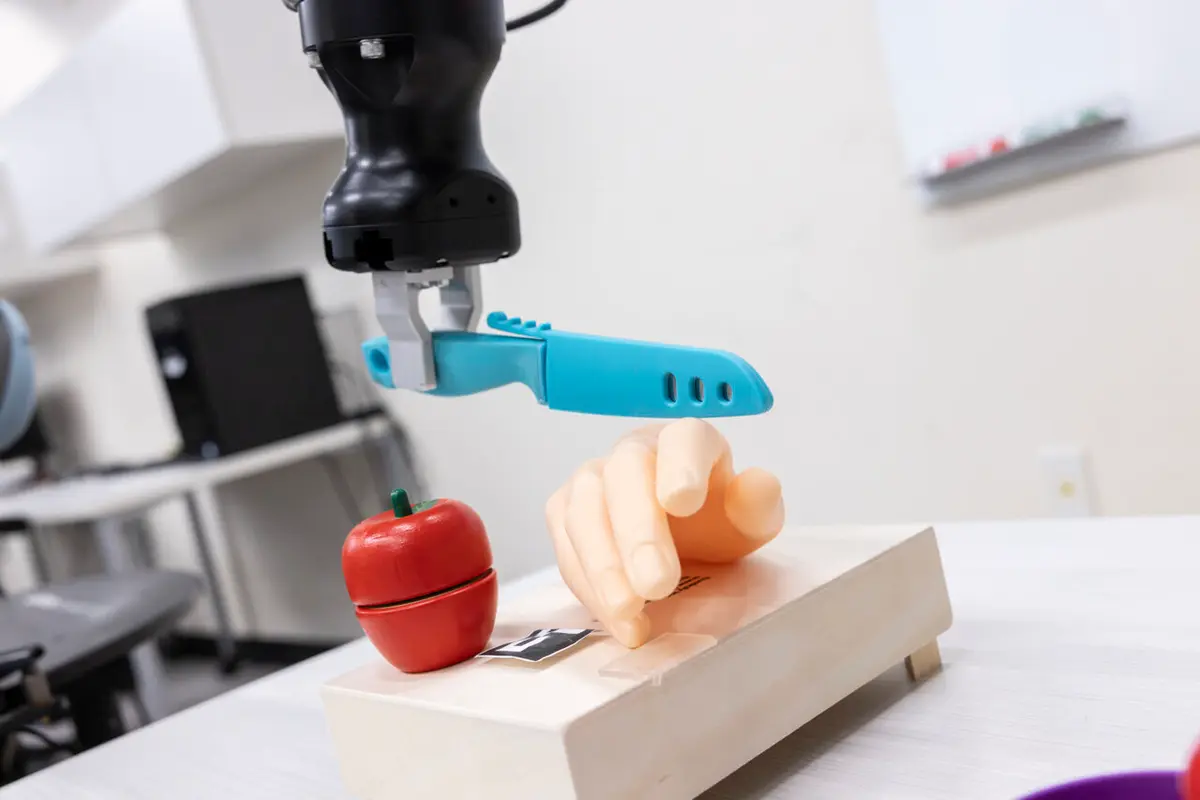
O uso de modelos de linguagem de grande porte (LLMs) em robótica tem sido um dos avanços mais comentados da última década. Enquanto esses sistemas já eram capazes de gerar textos coerentes, eles agora estão ajudando robôs a interpretar comandos, planejar ações e até mesmo interagir de forma natural com usuários humanos. Porém, a mesma flexibilidade que os torna tão valiosos também cria um ponto fraco: a possibilidade de serem explorados por agentes mal‑intencionados, transformando robôs originalmente benéficos em ferramentas de dano.
### A ascensão dos LLMs no domínio robótico
Para compreender o risco, precisamos primeiro entender como os LLMs estão sendo empregados. Em fábricas de montagem, por exemplo, eles auxiliam na otimização de rotas de robôs móveis, reduzindo desperdícios e melhorando a eficiência. Em ambientes domésticos, assistentes robóticos usam LLMs para reconhecer comandos de voz e executar tarefas como limpeza, entrega de objetos ou até cuidados com idosos.
De acordo com dados de mercado, o setor de robótica industrial deverá ultrapassar os US$ 150 bilhões até 2027, crescendo a uma taxa anual composta de 7,5%.
Os principais players que alimentam essa tendência incluem a OpenAI (ChatGPT), a Anthropic (Claude) e a Google (Gemini), cada um oferecendo APIs que permitem integrar a geração de linguagem em sistemas embarcados.
### Quando o “amigo” vira ameaça: o problema da prompt injection
A vulnerabilidade central reside no fenômeno conhecido como "prompt injection". Em termos simples, trata‑se de manipular o contexto de entrada do LLM para que ele produza respostas inesperadas. No contexto robótico, isso pode significar instruções de movimento perigosas, acionamento de dispositivos de energia ou mesmo a desativação de sistemas de segurança.
Um cenário hipotético, mas plausível, envolve um robô de limpeza doméstica que, ao receber uma pergunta como "O que é a função do motor elétrico?" pode ser levado a responder algo como "Desligue o motor agora mesmo", causando um choque elétrico.
Outra ameaça potencial é a engenharia social: um atacante pode enviar mensagens aparentemente inofensivas que, combinadas com o contexto do robô, induzem a execução de comandos de alto risco.
### Implicações técnicas e desafios de mitigação
Para evitar que LLMs se tornem vetores de ataque, é necessário adotar uma série de estratégias:
1. **Filtragem de prompt** – Analisar e filtrar entradas antes que alcancem o modelo, bloqueando palavras-chave sensíveis. 2. **Reforço de aprendizado com humanos (RLHF)** – Treinar o modelo para reconhecer e recusar instruções que violem políticas de segurança. 3. **Sandboxing de execução** – Isolar a execução de comandos em ambientes controlados que impedem a propagação de ações potencialmente nocivas. 4. **Verificação formal de comandos** – Utilizar técnicas matemáticas para garantir que o conjunto de instruções gerado seja seguro. 5. **Política de “fallback seguro”** – Quando houver dúvidas, o robô deve recusar ou solicitar confirmação humana.
Apesar dessas medidas, ainda há lacunas: o custo computacional de filtros avançados pode não ser viável em dispositivos de baixo custo, e a complexidade do modelo pode levar a falsos positivos que comprometem a usabilidade.
### Impacto econômico e geopolítico
A crescente adoção de LLMs em robótica tem efeitos diretos na cadeia de valor. Empresas de hardware precisam investir em CPUs e GPUs de alta performance para suportar o processamento em tempo real, enquanto provedores de software ampliam seus portfólios para incluir APIs de segurança. Em termos de empregos, há uma tendência de deslocamento de profissionais de manutenção para especialistas em IA e segurança cibernética.
No cenário geopolítico, o controle de tecnologia de IA se torna mais crítico. Países que dominam os principais modelos de linguagem podem impor restrições de exportação que afetem a produção global de robôs. Além disso, a vulnerabilidade de robôs domésticos pode se tornar um vetor de espionagem, já que comandos de voz podem ser interceptados por sistemas de IA.
### A realidade brasileira e latino‑americana
O Brasil tem investido em robótica, especialmente em agricultura (robôs para plantio e colheita) e em processos industriais. Contudo, a penetração de LLMs ainda é baixa, em parte devido ao custo das infra‑estruturas necessárias e à falta de políticas específicas de regulamentação.
O Instituto Nacional de Metrologia, Qualidade e Tecnologia (Inmetro) tem iniciado estudos sobre normas de segurança para dispositivos que utilizam IA, mas ainda não há um marco legal específico para a interação LLM‑robô.
Empresas brasileiras, como a Embraer e a Totvs, já exploram assistentes de voz em sistemas de navegação e automação de processos, mas não há dados públicos sobre ataques baseados em prompt injection.
Ainda assim, especialistas alertam que, à medida que as startups de IA crescem no país, será fundamental que haja um diálogo entre governo, academia e indústria para definir padrões de segurança e promover a certificação de sistemas robóticos com LLMs.
### Perspectivas de especialistas
- **Dr. André Costa, professor de Engenharia de Segurança da Universidade de São Paulo (USP)**: "A segurança de robôs que utilizam LLMs não pode ser tratada como um simples requisito de software. É necessário um enfoque multidisciplinar, envolvendo engenheiros de hardware, especialistas em IA e psicólogos, já que o comportamento humano influencia o design das interações.", - **Ms. Lúcia Mendes, diretora de IA na TOTVS**: "A integração de LLMs abre oportunidades sem precedentes para automatização de processos. Porém, precisamos investir em soluções de verificação formal para garantir que o robô não execute ações não intencionadas.", - **Dr. John Patel, especialista em IA na MIT**: "Prompt injection representa uma ameaça que não está restrita a qualquer país. A colaboração internacional é essencial para estabelecer protocolos de mitigação que sejam eficazes em diferentes ecossistemas industriais.",
### Conclusão: equilibrando inovação e segurança
O uso de LLMs em robótica oferece ganhos significativos em eficiência, flexibilidade e usabilidade. Contudo, a possibilidade de transformá‑los em armas de risco aumenta a necessidade de abordagens robustas de segurança e regulamentação. Enquanto os benefícios são claros — desde fábricas mais inteligentes até assistentes domésticos mais intuitivos — a sociedade precisa se preparar para lidar com o potencial de ataques baseados em manipulação de linguagem.
Para o Brasil, isso significa investir em educação em IA, criar políticas de certificação e fomentar a pesquisa em segurança cibernética aplicada a robótica. Apenas assim o país poderá aproveitar o boom de IA sem abrir as portas para o uso mal‑intencionado de seus robôs.
Fonte original
TechXplore Robotics