Data breach na Comic SiMoA expõe até 4,2 milhões de usuários no Japão
NTT Solmare confirma vazamento massivo de e‑mails, datas de nascimento e outros dados pessoais, levantando debate sobre segurança de plataformas de leitura digital
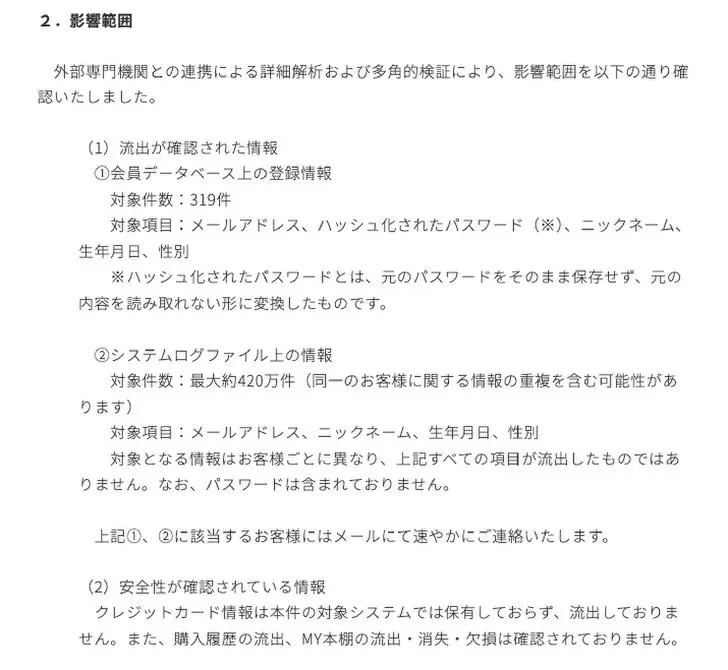
Em um cenário onde a privacidade digital está cada vez mais no centro das discussões globais, a revelação feita pela NTT Solmare na última quinta‑feira (21 de outubro) trouxe à tona um dos maiores vazamentos de dados já registrados no setor de publicação digital do Japão. Segundo o comunicado oficial, o ataque resultou na exposição de até 4,2 milhões de registros de usuários da Comic SiMoA, a plataforma de e‑books que concentra títulos de mangá, romances e quadrinhos. Os dados comprometidos incluem endereços de e‑mail, datas de nascimento e, possivelmente, informações de contato adicionais, o que eleva o risco de golpes de phishing e fraude de identidade para os usuários afetados.
A gravidade do incidente vai além do número de contas comprometidas. A Comic SiMoA, criada em 2014 e adquirida pela NTT Solmare em 2016, consolidou-se como um dos principais pontos de acesso a conteúdo digital no mercado japonês, rivalizando com gigantes como a Kindle Store da Amazon e a Rakuten Kobo. Com mais de 30 milhões de usuários cadastrados ao longo de sua história, a plataforma detém um vasto repositório de informações pessoais que, se explorado por agentes maliciosos, pode gerar consequências financeiras e reputacionais significativas tanto para a empresa quanto para os consumidores.
Do ponto de vista técnico, o comunicado da NTT Solmare indica que o caminho de entrada dos invasores ainda está em fase de investigação, porém já foram implementadas medidas de contenção que incluem o bloqueio das rotas de acesso não autorizado e a revisão de todas as credenciais de administradores. Especialistas em segurança cibernética apontam que, em ataques de grande escala como este, falhas em múltiplas camadas – desde a proteção de perímetro até a gestão de identidade e acesso (IAM) – costumam ser a porta de entrada. A ausência de autenticação multifator (MFA) robusta, a utilização de senhas estáticas e a falta de criptografia end‑to‑end dos dados em repouso são vulnerabilidades recorrentes que facilitam a exfiltração de informações sensíveis.
Um ponto de atenção ressaltado por analistas é a prática de armazenar datas de nascimento em formato legível, o que permite a construção de perfis mais completos dos usuários quando combinado com outros bancos de dados públicos ou vazados. Essa prática, embora comum em plataformas de entretenimento que utilizam a data de nascimento para restrição de conteúdo ou personalização de recomendações, contraria boas práticas de privacidade que recomendam a anonimização ou, ao menos, a hash de dados identificáveis. A NTT Solmare ainda não detalhou se a criptografia dos campos críticos foi aplicada antes do vazamento, o que deixa uma lacuna importante na avaliação do impacto real.
O incidente ocorre em meio a um aumento global de ataques a provedores de conteúdo digital. No último ano, empresas como a Spotify, a Disney+ e a Amazon Prime Video relataram tentativas de invasão que, embora não tenham culminado em vazamentos de escala similar, evidenciam a crescente atratividade desses alvos. O modelo de negócios baseado em assinaturas recorrentes cria um fluxo constante de dados de pagamento, hábitos de consumo e preferências de conteúdo – tudo isso altamente valioso no mercado negro de informações.
Economicamante, o custo imediato do vazamento inclui despesas com a investigação forense, a comunicação aos usuários e a implementação de novas camadas de segurança, que podem chegar a dezenas de milhões de ienes. A médio e longo prazo, a perda de confiança dos consumidores pode traduzir‑se em cancelamentos de assinaturas, queda nas receitas de publicidade e aumento da taxa de churn. Estudos da McKinsey indicam que, para cada ponto percentual de churn adicional em serviços de assinatura, a margem operacional pode ser reduzida em até 5 %. Em um mercado tão competitivo como o de e‑books, onde a elasticidade da demanda é alta, esse efeito pode ser decisivo.
Do ponto de vista regulatório, o Japão possui a Lei de Proteção de Informações Pessoais (APPI), que, após sua revisão em 2022, impôs multas de até 10 % do faturamento anual de uma empresa em caso de negligência grave. Embora a NTT Solmare ainda não tenha sido notificada oficialmente por autoridades, o risco de sanções permanece, principalmente se for comprovado que a empresa não adotou medidas técnicas e administrativas adequadas para mitigar o risco de acesso não autorizado.
A repercussão no Brasil e na América Latina não pode ser subestimada. A Lei Geral de Proteção de Dados (LGPD) estabelece princípios semelhantes aos da APPI e já tem sido usada como base para ações judiciais contra empresas que sofreram vazamentos. Startups brasileiras de leitura digital, como a LeLivros e a Amazon Kindle Brasil, observam atentamente o caso para reforçar seus próprios protocolos de segurança. Além disso, a experiência pode servir de alerta para operadoras de conteúdo que ainda dependem de arquiteturas legadas e que não implementaram políticas de atualização constante de software.
Em termos de resposta imediata, a NTT Solmare informou que o acesso não autorizado foi totalmente bloqueado e que está trabalhando com especialistas externos para reforçar a postura de segurança da Comic SiMoA. A empresa também se comprometeu a notificar os usuários afetados por e‑mail, oferecendo orientações sobre como proteger suas contas, como a troca de senhas e a ativação de verificações adicionais. Entretanto, especialistas recomendam que, além das medidas pontuais, seja conduzida uma auditoria completa de segurança, incluindo testes de penetração regulares, revisão de logs de acesso e a implementação de um programa de bug bounty para identificar vulnerabilidades antes que sejam exploradas.
Do ponto de vista da indústria, o incidente reforça a necessidade de um modelo de segurança por design (Security‑by‑Design), onde a proteção dos dados do usuário é incorporada desde as fases iniciais de desenvolvimento do produto. Isso inclui a adoção de criptografia AES‑256 para dados em repouso, TLS 1.3 para transmissão, e o uso de tokenização para informações sensíveis. A integração de soluções de identidade federada, como o OpenID Connect, pode reduzir a exposição de credenciais ao limitar o número de pontos de autenticação.
No panorama geopolítico, a crescente tensão entre grandes potências também influencia a atividade de grupos de hackers patrocinados por Estados. Embora ainda não haja indícios de que o ataque à Comic SiMoA tenha motivação estatal, o fato de que a infraestrutura de telecomunicações da NTT, empresa-mãe, está sob constante escrutínio de agências de inteligência, adiciona uma camada de complexidade ao cenário de ameaças.
Para o usuário brasileiro que consome conteúdo japonês através de plataformas de leitura digital, o caso traz um alerta sobre a importância de adotar boas práticas de higiene cibernética: uso de senhas únicas, habilitação de MFA sempre que disponível e monitoramento de contas de e‑mail para detectar mensagens suspeitas. A educação digital continua sendo um dos pilares para reduzir o impacto de vazamentos massivos.
Em conclusão, o vazamento de até 4,2 milhões de registros na Comic SiMoA representa um marco crítico para a indústria de publicação digital, ressaltando falhas técnicas que ainda permeiam grandes players e reforçando a urgência de investimentos em cibersegurança. Enquanto a NTT Solmare trabalha na contenção e mitigação dos danos, o episódio serve como um alerta global para que empresas de conteúdo, especialmente aquelas que operam em mercados com alta penetração de dispositivos conectados, adotem estratégias de proteção de dados mais robustas e alinhadas às normas internacionais. O futuro próximo exigirá não apenas respostas reativas, mas uma mudança cultural que coloque a privacidade do usuário no centro das decisões de negócios, garantindo que episódios como este se tornem exceções e não a regra.
Fonte original
ITmedia