DNS e a Importância da Consulta Reversa na Segurança da Internet
Como a busca por domínio a partir do endereço IP influencia a confiabilidade, a detecção de fraudes e a gestão de tráfegos corporativos.
A Internet, embora pareça um vasto oceano de informações, funciona graças a regras precisas de tradução de nomes para números. O Protocolo de Sistema de Nomes de Domínio (DNS) é o tradutor que transforma nomes amigáveis, como "www.google.com", em endereços numéricos (IP) que os roteadores entendem. Em termos simples, o DNS é a "agenda telefônica" da Web. Contudo, a função do DNS não se limita apenas a converter nomes em números. Existe uma operação oposta, conhecida como consulta reversa DNS, que transforma um endereço IP em um nome de domínio.
O que é a consulta reversa DNS?
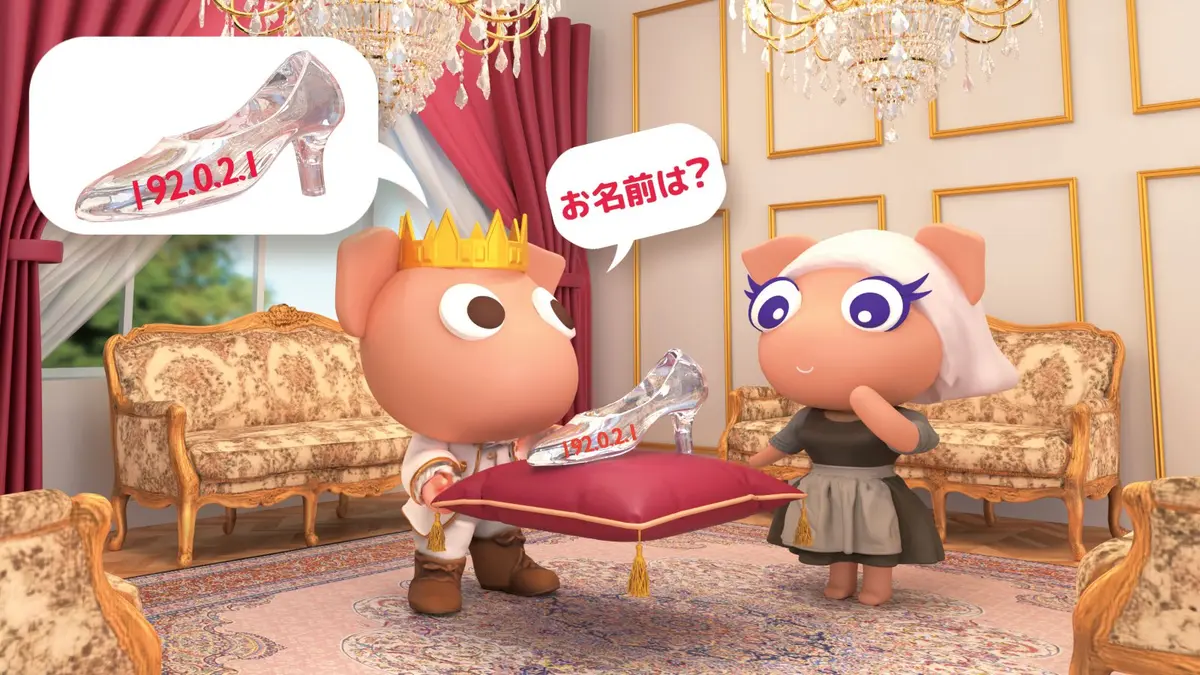
A consulta reversa, também chamada de "reverse lookup", é a busca inversa realizada em um servidor de DNS para descobrir o nome de domínio associado a um endereço IP. O mecanismo funciona por meio de registros especiais do tipo PTR (Pointer). Quando um IP é inserido na consulta, o servidor DNS consulta a zona de pesquisa reversa (geralmente com o domínio "in-addr.arpa" para IPv4 ou "ip6.arpa" para IPv6) e devolve o nome de domínio que deve apontar para esse IP.
Por que isso importa?
Para muitos usuários finais, a operação parece inofensiva; entretanto, na prática, a consulta reversa é a base de múltiplas camadas de segurança e de confiabilidade na rede. Ela é empregada por:
1. **Servidores de e-mail**: Os provedores de e-mail verificam se o IP do remetente possui um registro PTR consistente com o domínio do cabeçalho. Se não houver correspondência, a mensagem pode ser marcada como spam ou rejeitada. 2. **Firewall e sistemas IDS/IPS**: Para monitorar tráfegos suspeitos, esses sistemas usam o nome de domínio obtido via reverse lookup para comparar com listas de bloqueio conhecidas. 3. **Ferramentas de auditoria de rede**: Administradores de TI utilizam o PTR para mapear dispositivos em redes internas, facilitando a detecção de anomalias e a documentação de ativos. 4. **Análise de logs**: Em grandes corporações, os logs de acesso a servidores contêm IPs brutos. A conversão reversa permite que analistas compreendam rapidamente quem está acessando recursos.
Além desses usos práticos, a consulta reversa também tem papel crítico no cenário de reputação de IPs. Muitas listas negras (blacklists) de IPs exigem que os endereços tenham um registro PTR válido; caso contrário, o IP pode ser bloqueado em servidores de e-mail e serviços de nuvem.
Como funciona tecnicamente?
Quando um cliente (por exemplo, um servidor de e-mail) quer descobrir o nome de domínio de um IP, ele envia uma consulta DNS do tipo PTR para o servidor responsável pela zona de pesquisa reversa. O servidor responde com o nome de domínio, se existir. Caso não haja registro, a resposta é NXDOMAIN, indicando que o domínio não existe.
O processo envolve três passos principais:
1. **Determinação da zona de pesquisa reversa**: O IP é reescrito na ordem inversa dos octetos, seguido por "in-addr.arpa". Exemplo: 192.0.2.123 torna‑se 123.2.0.192.in-addr.arpa. 2. **Consulta ao servidor autoritativo**: O resolver local encaminha a consulta à autoridade responsável por essa zona. 3. **Resposta com PTR**: Se existir, o registro PTR aponta para um nome de domínio. Se não, a resposta NXDOMAIN é enviada.
Impactos na segurança e confiabilidade
A ausência de registros PTR pode ser sinal de práticas maliciosas. Muitas vezes, bots e servidores de spam configuram IPs sem PTR ou com nomes genéricos para mascarar a origem. Provedores de e-mail e serviços de nuvem têm políticas cada vez mais rígidas que exigem o PTR para permitir a entrega de e-mails.
No Brasil, a Agência Nacional de Telecomunicações (ANATEL) e a Autoridade Nacional de Proteção de Dados (ANPD) já citam a importância de políticas de DNS bem configuradas na avaliação de risco de infra‑estruturas de comunicação. Em 2024, um relatório da ANATEL indicou que 23% das falhas de entrega de e-mails em grandes empresas brasileiras estavam relacionadas a registros DNS inadequados, incluindo a falta de reverse lookup.
Além disso, a adoção de IPv6 amplifica a necessidade de reverse lookup. Enquanto o IPv4 permite até 4,3 bilhões de endereços, o IPv6 disponibiliza 3,4×10^38, tornando imprescindível um sistema robusto de nomeação. Em 2023, o Google anunciou que mais de 45% dos usuários globais já acessam serviços em IPv6; no Brasil, a penetração atingiu 18%.
Tendências globais e brasileiras
Globais: Empresas de segurança cibernética, como Cloudflare e Akamai, oferecem serviços de monitoramento DNS que alertam quando registros PTR são alterados ou removidos. Esses serviços integram métricas de reputação e fornecem dashboards em tempo real, permitindo que os administradores reajam rapidamente a possíveis compromissos.
No Brasil: A startup Brasileira "DNSCheck", fundada em 2021, tem desenvolvido um serviço de verificação de saúde DNS que avalia a presença de registros A, AAAA, MX, CNAME e PTR, fornecendo relatórios de conformidade e recomendações de ajustes. Em 2024, a empresa anunciou parceria com a Rede Brasil Telecom para oferecer monitoramento em tempo real a clientes de grande porte.
Desafios de implementação
1. **Consistência entre zonas**: Em redes corporativas que usam múltiplos provedores, é comum que a zona de pesquisa reversa não esteja alinhada com os registros de origem, gerando inconsistências. 2. **Escala e performance**: Em ambientes de cloud, os endereços IP podem mudar dinamicamente. Manter registros PTR atualizados requer automação robusta, que nem sempre está presente. 3. **Privacidade**: Algumas organizações evitam publicar nomes de domínio em PTR para reduzir a exposição. No entanto, essa prática pode levar a bloqueios de e-mails.
O futuro da consulta reversa
Com a ascensão de tecnologias de identidade digital, como Zero Trust e OAuth, a identificação de dispositivos vai além de IPs e domínios. Contudo, o DNS continuará sendo a espinha dorsal da infraestrutura. Espera‑se que o padrão de registro PTR evolua para suportar mecanismos de autenticação adicionais, como assinaturas digitais no próprio registro.
Além disso, com o crescimento do Edge Computing, onde servidores são distribuídos globalmente, a necessidade de mapeamento rápido e confiável de IPs para nomes de domínio aumentará. Empresas como Amazon Web Services (AWS), Microsoft Azure e Google Cloud já oferecem ferramentas para automatizar a criação de registros PTR em escala.
Conclusão
Embora a consulta reversa DNS seja apenas um dos muitos recursos do protocolo DNS, seu papel na segurança, na reputação de IP e na gestão de tráfegos corporativos não pode ser subestimado. No Brasil, a crescente adoção de serviços em nuvem e a necessidade de atender a regulações de segurança impulsionam a demanda por soluções robustas de gestão DNS. A tendência global aponta para integração de tecnologias de autenticação e automação, garantindo que o DNS permaneça, como sempre foi, o tradutor confiável e vital da Internet.
Fonte original
Nikkei xTECH