Drones Ucranianos Desativam Maior Data Center Ruso: Um Marco no Combate Cibernético
Ataque em Sasovo e Kaluga expõe vulnerabilidades críticas da infraestrutura digital da Rússia e lança dúvidas sobre a segurança dos centros de dados globais
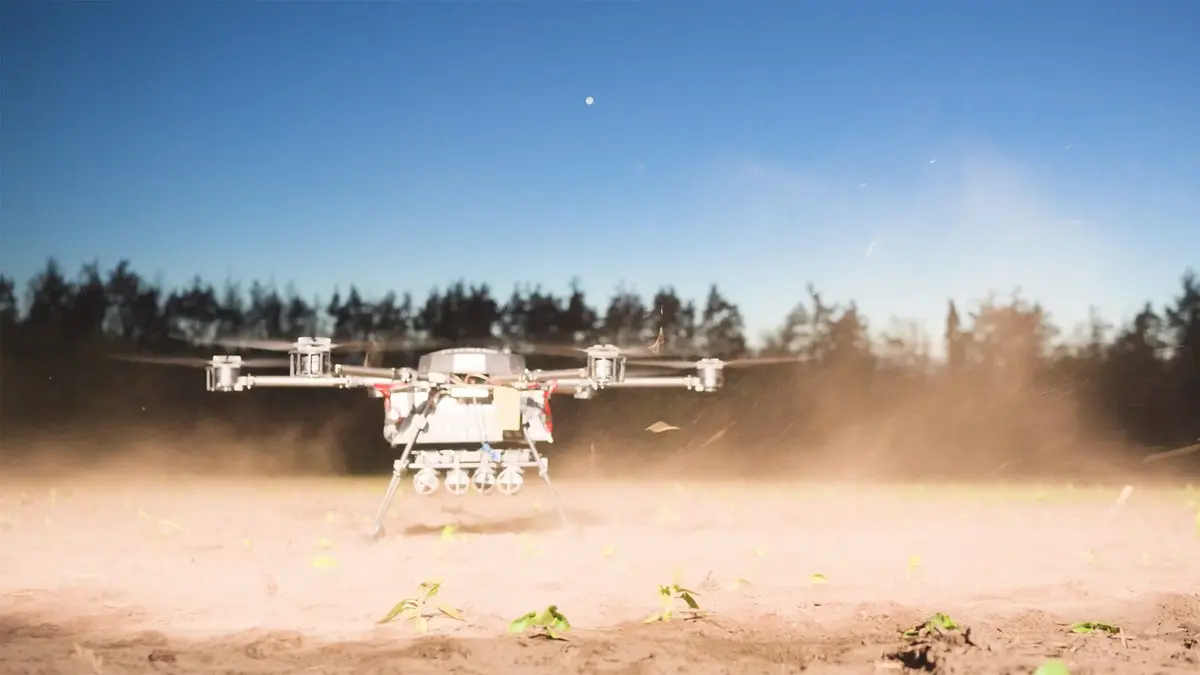
O cenário de conflito entre Rússia e Ucrânia tem evoluído de confrontos terrestres para um terreno cada vez mais complexo, onde a guerra cibernética e o uso de drones militares desempenham papéis decisivos. Em 12 de abril de 2024, uma operação de drones ucranianos atingiu o maior data center da Rússia em Sasovo, na região de Volgograd, causando danos significativos e deixando grandes áreas do campus de 1,4 milhão de pés quadrados offline. Pouco depois, o mesmo ataque atingiu um complexo da Yandex em Kaluga, localizado na região de Moscou, comprometendo múltiplos módulos e interrompendo serviços críticos de processamento de dados.
Para entender a magnitude do ataque, é preciso olhar para a importância estratégica dos centros de dados no contexto militar e econômico. Os data centers russienses, especialmente os administrados por empresas como a Yandex, hospedam serviços de busca, processamento de dados governamentais e serviços de streaming de vídeo que atendem a milhões de usuários. O complexo em Kaluga, por exemplo, abriga servidores que processam petabytes de tráfego diário, incluindo dados de redes de comunicação e inteligência militar. A interrupção de 24 horas desses serviços não apenas compromete a produtividade corporativa, mas também pode afetar sistemas de defesa que dependem de dados em tempo real.
O ataque demonstra, de maneira prática, a efetividade das táticas de guerra híbrida que combinam operações convencionais com ciberataques e ataques físicos. Os drones utilizados na ofensiva ucraniana foram equipados com sistemas de GPS e mísseis de curto alcance, capazes de atingir alvos específicos com precisão. O fato de que esses dispositivos conseguiram penetrar em instalações com alta segurança física indica falhas de segurança que vão além da simples defesa anti-míssil. Além disso, a rapidez do ataque — menos de 30 minutos de reconhecimento à ação — revelou lacunas críticas em protocolos de detecção e resposta.
Do ponto de vista técnico, a queda de módulos inteiros em um data center de 1,4 milhão de pés quadrados pode ser atribuída a danos em equipamentos de refrigeração, sistemas de alimentação elétrica e, principalmente, nos dispositivos de rede. A maioria dos centros de dados modernos utiliza painéis de energia redundantes e sistemas de ar-condicionado distribuídos. Se esses componentes forem comprometidos, os servidores ficam vulneráveis a sobrecargas e superaquecimento, o que leva a falhas de hardware e perda de dados. O incidente em Kaluga expôs que a Yandex não havia implementado isolamento físico adequado entre os módulos críticos e os sistemas de energia, o que facilitou a propagação do dano.
Em termos econômicos, a perda de serviços de data center pode custar bilhões de rublos ao país. Estima-se que o setor de tecnologia russa gera mais de US$ 50 bilhões por ano, com grande parte desse valor concentrado em serviços de nuvem e hospedagem. A interrupção de um dos principais data centers pode reduzir a confiança dos investidores e impactar contratos de serviços de TI, especialmente com empresas que dependem de armazenamento de dados em larga escala. Além disso, a dependência de infraestruturas críticas expostas a ataques físicos cria um risco sistêmico que pode desencadear correntes de efeitos colaterais, como falhas em serviços de telecomunicações e energia.
Para o Brasil, o caso oferece uma série de lições relevantes. O país tem investido fortemente em data centers de alta segurança, especialmente nas regiões de São Paulo e Rio de Janeiro, que abrigam centros de dados de grandes operadoras de telecomunicações e bancos. A experiência russa mostra que a proteção física não é suficiente; é necessário um enfoque holístico que inclua segurança de rede, redundância de energia e protocolos de resposta a incidentes. Os especialistas brasileiros afirmam que a adoção de tecnologias de inteligência artificial para detecção de anomalias pode reduzir o tempo de resposta e evitar danos maiores.
No âmbito geopolítico, o ataque reflete a tensão crescente entre potências que buscam dominar a esfera digital. A Rússia, ao sofrer perdas em sua infraestrutura de dados, pode sentir a necessidade de reforçar a cybersegurança nacional, o que pode resultar em políticas mais rígidas e controle estatal sobre a internet. Isso pode afetar o cenário global de privacidade e liberdade digital, já que a proteção de dados pode se tornar um ponto de discórdia entre países.
O cenário futuro parece apontar para uma escalada de ataques a infraestruturas críticas, tanto físicos quanto cibernéticos. Os militares e empresas de tecnologia precisam repensar a arquitetura de data centers, adotando designs que isolem ainda mais os sistemas críticos, implementem camadas de defesa físicas e digitais, e utilizem IA para detecção precoce de ameaças. No Brasil, a Agência Nacional de Telecomunicações (Anatel) e o Ministério da Ciência, Tecnologia e Inovação já têm pautas de segurança em andamento, mas a experiência russa serve como alerta para acelerar a adoção dessas medidas.
Em última análise, o ataque de drones ucranianos ao maior data center da Rússia não foi apenas um golpe tecnológico, mas um marco que demonstra como a guerra contemporânea se estende além do campo de batalha, alcançando a espinha dorsal da infraestrutura digital que sustenta a sociedade moderna. A resposta a esses desafios exigirá colaboração internacional, investimento em pesquisa de segurança e uma visão holística da proteção de dados.
Fonte original
Tom's Hardware