KDDI admite possível uso indevido de dados de 458 mil microempreendedores no au PAY e levanta alerta sobre privacidade na era dos pagamentos digitais
A divulgação não autorizada de informações de pequenos comerciantes no serviço de busca de estabelecimentos do au PAY pode violar a Lei de Proteção de Dados do Japão e traz lições importantes para o Brasil e a América Latina
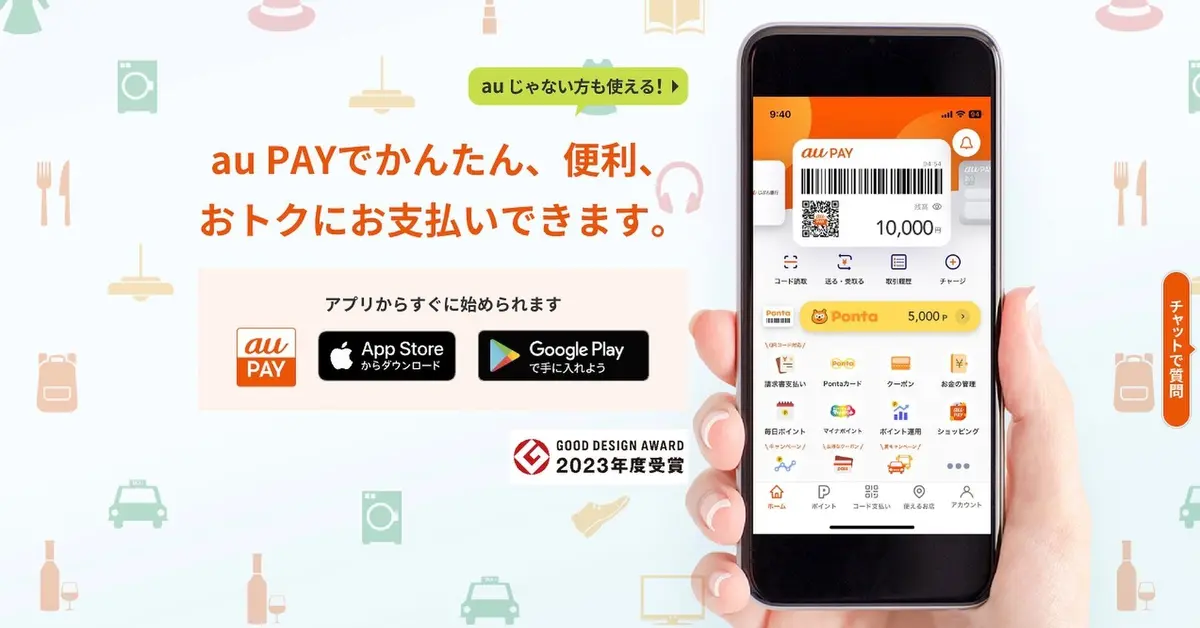
Em 20 de outubro, a gigante das telecomunicações KDDI, controladora do serviço de pagamentos digitais au PAY, reconheceu que seu recurso de busca de estabelecimentos pode ter incluído informações de aproximadamente 458 mil microempreendedores sem que estes tivessem concedido consentimento explícito. O número exato de registros impactados chega a 45 8508, sendo que, entre eles, até 4 417 correspondem a nomes que aparentam ser de pessoas físicas, revelando um risco concreto de violação da Lei de Proteção de Dados Pessoais do Japão (APPI). Essa revelação chega em um momento em que a confiança do consumidor em plataformas de pagamento móvel está sob escrutínio global, especialmente após escândalos de vazamento de dados na Europa e América do Norte.
A prática de publicar dados de negócios em um diretório online parece, à primeira vista, uma funcionalidade benéfica: consumidores podem localizar rapidamente restaurantes, lojas de conveniência ou serviços locais que aceitam au PAY. Contudo, a ausência de um consentimento informado transforma essa conveniência em potencial violação legal. No caso da KDDI, a empresa afirma que a inclusão dos dados pode ter ocorrido “sem a clara percepção dos titulares”, indicando falhas nos processos internos de coleta, verificação e aprovação de informações. Essa lacuna se traduz em risco de responsabilização civil e administrativa, já que a APPI permite sanções que podem chegar a 1 % do faturamento anual da empresa, além de multas específicas por cada registro indevido.
Do ponto de vista técnico, a integração de bancos de dados de estabelecimentos em plataformas de pagamento exige a harmonização de diferentes fontes: cadastros de franquias, registros de associações comerciais, APIs de terceiros e até bases de dados públicas. Cada ponto de entrada deve ser submetido a rotinas de validação que confirmem a autoria e a autorização para uso dos dados. Quando essas rotinas são simplificadas ou omitidas, como parece ter ocorrido no au PAY, o sistema pode ingerir informações sensíveis de forma automática, criando um ponto de vulnerabilidade que pode ser explorado por agentes maliciosos ou gerar danos reputacionais significativos.
O caso da KDDI também destaca a importância da arquitetura de privacidade por design (privacy‑by‑design). Em vez de tratar a privacidade como um adendo, as plataformas de pagamento deveriam incorporar mecanismos de consentimento granular, permitindo que microempreendedores escolham quais atributos (nome comercial, endereço, horário de funcionamento) podem ser exibidos publicamente. Além disso, auditorias regulares por equipes independentes de compliance poderiam detectar divergências antes que informações sejam expostas ao público. A ausência desses controles sugere que a cultura de governança de dados ainda está em fase de maturação dentro de muitas empresas de tecnologia que operam em ecossistemas de pagamentos.
O impacto econômico da situação pode ser mensurado em duas frentes. Primeiro, há o custo direto potencial: a KDDI pode ser obrigada a pagar multas, custear a remoção de dados, oferecer indenizações e investir em melhorias de infraestrutura de privacidade. Segundo, há o efeito indireto sobre a confiança dos usuários e dos próprios estabelecimentos parceiros. Caso microempreendedores percebam que seus dados podem ser divulgados sem aviso, podem migrar para concorrentes que ofereçam garantias de proteção, reduzindo a base de comerciantes aceitando au PAY e, consequentemente, a atratividade da solução para os consumidores. Essa dinâmica pode gerar um efeito cascata, afetando o volume de transações realizadas via a plataforma.
No cenário global, o incidente se insere em uma tendência crescente de regulação de dados. A União Europeia, com seu GDPR, já impôs multas recordes a gigantes da tecnologia, enquanto o Brasil promulgou a Lei Geral de Proteção de Dados (LGPD) em 2018, entrando em vigor em 2020. A LGPD, inspirada em parte no GDPR, estabelece que o tratamento de dados pessoais somente pode ocorrer mediante consentimento inequívoco ou outra base legal específica. Embora o au PAY seja um serviço estrangeiro, suas práticas repercutem no Brasil, pois fintechs e apps de pagamento locais costumam adotar padrões globais de compliance para facilitar parcerias internacionais.
Especialistas brasileiros em privacidade de dados apontam que o episódio pode servir como alerta para o mercado nacional. "A falta de consentimento explícito em cadastros de pequenos negócios é um risco que muitas startups ainda subestimam", comenta a advogada Ana Ribeiro, consultora de proteção de dados na São Paulo. Ela destaca que, no Brasil, a Autoridade Nacional de Proteção de Dados (ANPD) tem intensificado a fiscalização e pode aplicar multas de até 2 % do faturamento da empresa, limitadas a R$ 50 milhões por infração. "Se empresas brasileiras adotarem modelos semelhantes ao do au PAY sem mecanismos robustos de consentimento, podem enfrentar sanções severas e perda de confiança dos usuários", acrescenta.
A perspectiva latino‑americana amplia ainda mais a discussão. Países como México, Chile e Colômbia estão em fase avançada de elaboração de legislações de proteção de dados, muitas vezes inspiradas no GDPR. A integração de plataformas de pagamento que operam em múltiplos mercados exige uma estratégia de compliance transversal, capaz de atender requisitos distintos. A KDDI, ao enfrentar a questão no Japão, pode precisar adaptar suas políticas globais, impactando suas operações em outros países onde o au PAY está presente, inclusive no Sudeste Asiático.
Além das questões jurídicas, há implicações técnicas relacionadas à segurança da informação. Quando dados pessoais são expostos, aumenta a superfície de ataque para fraudes e phishing. Criminosos podem usar informações como nome do proprietário, endereço comercial e horário de funcionamento para criar campanhas de engenharia social direcionadas a microempreendedores, explorando a confiança que esses profissionais depositam em serviços digitais. Portanto, a remoção dos registros não basta; é essencial implementar mecanismos de monitoramento contínuo e alertas que identifiquem acessos suspeitos ou tentativas de extração de dados em massa.
Do ponto de vista da inovação, o incidente serve como lembrete de que o desenvolvimento de funcionalidades de busca e descoberta em plataformas de pagamento deve equilibrar conveniência e responsabilidade. A tendência de usar inteligência artificial para recomendar estabelecimentos, otimizar rotas de entrega ou personalizar ofertas depende da coleta de grandes volumes de dados. Contudo, a IA também pode amplificar erros de consentimento, se algoritmos forem treinados com informações obtidas de forma irregular. Assim, empresas como a KDDI precisam investir em pipelines de dados que incluam verificações de origem, consentimento e anonimização antes de alimentar modelos preditivos.
Para os consumidores brasileiros, a situação traz um alerta sobre a necessidade de monitorar quais informações pessoais e de seus negócios estão sendo compartilhadas em aplicativos de pagamento. A LGPD garante o direito de acesso, retificação e exclusão de dados, e a ANPD tem criado canais de reclamação para facilitar denúncias. Usuários que suspeitam de uso indevido podem solicitar ao provedor a comprovação de que seu consentimento foi devidamente registrado.
Em conclusão, o reconhecimento da KDDI de que o au PAY pode ter listado cerca de 458 mil microempreendedores sem consentimento destaca um ponto crítico na convergência entre tecnologia de pagamentos e proteção de dados. O caso ilustra falhas operacionais que podem levar a sanções regulatórias, perda de confiança e vulnerabilidades de segurança. Para o Brasil e demais países da América Latina, a lição reforça a urgência de adotar políticas de privacidade por design, auditorias independentes e uma cultura de transparência que proteja tanto consumidores quanto pequenos negócios. À medida que os pagamentos digitais continuam a expandir‑se, a capacidade das empresas de equilibrar inovação com responsabilidade será decisiva para o futuro do setor.
Fonte original
ITmedia