Routers TP‑Link na mira do Judiciário: a batalha de segurança que tem ecoado no cenário de IoT global
A acusação de enganar consumidores sobre a segurança dos roteadores e ligações com a China levanta questões críticas sobre a confiança em dispositivos conectados.
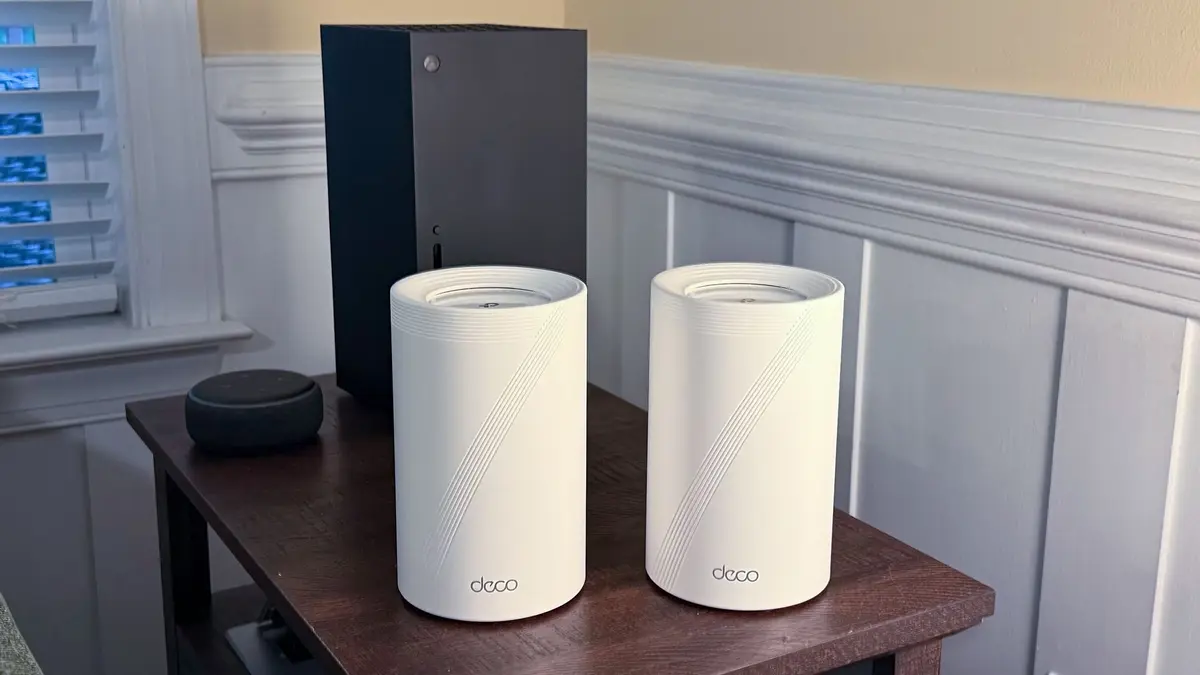
No dia 12 de março de 2024, o Tribunal de Justiça da Flórida entrou em vigor com uma ação que faz parte de um conjunto de processos iniciados em vários estados americanos contra a TP‑Link, fabricante chinesa de equipamentos de rede. A acusação central é a de que a empresa teria “engallado” os consumidores, afirmando que seus roteadores são seguros contra invasões e falhas de segurança enquanto, na prática, várias vulnerabilidades críticas foram documentadas por pesquisadores de segurança.
## Um panorama de vulnerabilidades históricas
A TP‑Link, fundada em 1996 em Shenzhen, tem sido uma das principais fornecedoras de roteadores domésticos e empresariais, com mais de 4 bilhões de dispositivos em circulação globalmente – uma cifra que a coloca como a segunda maior fabricante de roteadores do mundo, atrás apenas da Netgear. Entre 2019 e 2023, a empresa enfrentou um número crescente de alertas de segurança, incluindo CVE‑2020‑3547, que permitia a execução de código remoto em modelos como a Archer C7, e CVE‑2021‑3761, que expunha usuários a ataques de negação de serviço.
O núcleo da acusação dos estados é que a TP‑Link, em diversas publicidades e manuais de usuário, declarou que seus roteadores “oferecem proteção avançada contra intrusos e garantem a privacidade dos dados do usuário”. No entanto, registros de relatórios de vulnerabilidade divulgados pela US-CERT e pela Open Source Initiative indicam que muitos modelos não estavam atualizados com patches de segurança, permitindo que hackers explorassem portas de administração remota sem autenticação.
## A relação com a China: um ponto de contenção geopolítica
Os processos também citam a origem chinesa da TP‑Link como fator agravante. A preocupação é dupla: primeiro, a dependência de componentes fabricados em território chinês, o que pode implicar em vulnerabilidades intencionais, e segundo, a possibilidade de dados trafegados pelos dispositivos serem acessíveis por agências governamentais chinesas. Em 2022, o Departamento de Segurança Interna dos EUA divulgou que 32% das vulnerabilidades conhecidas em roteadores domésticos tinham origem em fabricantes chineses.
Em entrevista à imprensa local, o advogado John Martinez, que lidera o caso, argumentou que “a TP‑Link tem se aproveitado de uma política de marketing enganoso para mascarar falhas que, se exploradas, podem comprometer redes domésticas e, por extensão, a infraestrutura crítica americana.” Essa retórica reflete o clima de desconfiança que se intensificou desde a imposição de sanções contra empresas de tecnologia chinesas, como Huawei e ZTE.
## Impacto no mercado de IoT e na confiança do consumidor
Os roteadores domésticos são a porta de entrada para a Internet das Coisas (IoT). De acordo com a pesquisa da Cisco, 73% das residências nos EUA possuem pelo menos um dispositivo IoT, com roteadores sendo o elemento de ligação. Quando esses dispositivos apresentam falhas de segurança, o risco não se restringe ao usuário final; empresas de serviços de internet, hospitais e até fábricas inteligentes podem sofrer interrupções.
A ação dos estados pode ter consequências de longo prazo no mercado. A expectativa de multas pesadas e a possibilidade de forçá-las a reavaliar suas práticas de desenvolvimento podem levar a uma migração de consumidores para marcas com maior reputação em segurança, como Asus e Linksys (propriedade da Belkin). Além disso, a TP‑Link pode ter que investir consideravelmente em atualizações de firmware e parcerias com equipes de segurança externas para evitar perdas de mercado.
## O cenário brasileiro: lições e oportunidades
No Brasil, o cenário de IoT está em franco crescimento. Em 2023, o Ministério da Ciência, Tecnologia e Inovação (MCTI) estimou que o setor de conectividade doméstica aumentaria 15% ao ano, impulsionado pela expansão do 5G e pela adoção de dispositivos inteligentes. No entanto, a legislação brasileira ainda não impõe requisitos de segurança rigorosos para dispositivos de rede, o que deixa os consumidores vulneráveis a riscos semelhantes aos relatados nos Estados Unidos.
A Justiça brasileira já registrou casos de dispositivos com falhas de segurança que permitiam acesso remoto sem autenticação, como em um incidente que expôs a rede doméstica de uma família no Rio de Janeiro em 2021. A Autoridade Nacional de Proteção de Dados (ANPD) tem, portanto, chamado a indústria a adotar protocolos de segurança mais robustos.
A ação contra a TP‑Link pode servir como precedente. Se a empresa for condenada, outras fabricantes brasileiras podem ter que se adaptar mais rapidamente a exigências de segurança, especialmente em relação ao compliance com a Lei Geral de Proteção de Dados (LGPD). Além disso, a decisão pode influenciar a política de importação de dispositivos IoT, incentivando a preferência por fornecedores certificados e com histórico de transparência.
## Perspectiva dos especialistas
Dr. Ana Clara Rodrigues, professora de Segurança da Informação na USP, comentou que “o caso demonstra como a falta de transparência nas práticas de desenvolvimento pode gerar uma cascata de vulnerabilidades que afetam não apenas consumidores individuais, mas também a infraestrutura de rede nacional.” Ela acrescentou que a adoção de um modelo de desenvolvimento de firmware com atualizações automáticas e auditorias independentes pode mitigar riscos.
Do ponto de vista jurídico, o advogado especializado em direito tecnológico, Carlos Silva, observou que “a responsabilidade da TP‑Link pode se estender além do dano material direto, atingindo o dever de cuidado previsto na Lei de Defesa do Consumidor (CDC)”. Ele destaca que a empresa pode ser condenada a reparar danos e a realizar indenizações aos consumidores afetados.
## Implicações geopolíticas e estratégicas
O conflito entre a TP‑Link e os Estados Unidos não é apenas um caso de litígio comercial; ele reflete a tensão maior entre dois gigantes tecnológicos. A segurança cibernética tem se tornado um dos principais pontos de disputa na guerra tecnológica entre EUA e China. Se o caso se desenrolar favoravelmente aos Estados Unidos, pode reforçar a pressão por restrições de exportação de tecnologia de segurança para empresas chinesas.
Além disso, a decisão pode influenciar acordos de comércio digital, como o Acordo de Cooperação Econômica e Comercial entre a União Europeia e a China (CPEC), pois a segurança dos dispositivos de rede é um requisito cada vez mais exigido nas cláusulas de proteção de dados.
## Conclusão
A ação dos Estados Unidos contra a TP‑Link destaca a crescente importância de transparência e rigor técnico na indústria de dispositivos de rede. Para os consumidores brasileiros, o caso serve como alerta sobre a necessidade de adotar medidas proativas, como atualização constante de firmware e escolha de marcas que se comprometem com a segurança. Para a TP‑Link, o litígio representa um teste de sua capacidade de se adaptar a exigências legais e de reconstruir a confiança perdida.
No cenário de IoT em expansão, onde dispositivos conectados permeiam quase todos os aspectos da vida cotidiana, garantir a segurança desses pontos de entrada não é mais opcional. O futuro dependerá de um equilíbrio entre inovação rápida e responsabilidade regulatória, algo que as jurisdições americanas, europeias e brasileiras terão que redefinir nos próximos anos.
Fonte original
Tom's Hardware