Serviço de resposta emergencial a vulnerabilidades PHP custa 25 mil ienes por site no Japão
Empresa japonesa oferece atualização, correção de erros e mitigação de risco por R$ 1.200 em cada site, visando conter rapidamente falhas críticas de PHP
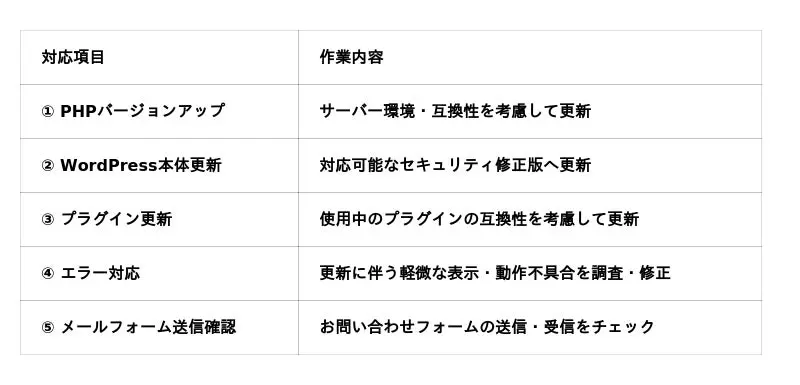
Em maio de 2019, um alerta de segurança divulgado por órgãos de certificação japoneses apontou a necessidade de intervenção imediata em milhares de sites que utilizam a linguagem de programação PHP. A vulnerabilidade, classificada como CVE‑2019‑11043, permitia a execução remota de código ao explorar falhas no módulo FastCGI do PHP‑FPM. Diante da gravidade, uma empresa de segurança web – referida nos comunicados como "SecureWeb Japan" – anunciou um serviço de resposta emergencial que oferece atualização de código, correção de erros e implantação de patches por um preço fixo de 25.000 ienes por site. Essa iniciativa, ainda que pareça simples à primeira vista, traz implicações técnicas e econômicas que merecem ser desmembradas em detalhes.
A natureza da vulnerabilidade CVE‑2019‑11043 reside em um erro de validação de parâmetros de consulta enviados ao servidor. Quando um atacante inclui caracteres específicos na URL, o interpretador PHP falha ao montar a pilha de chamadas, resultando em um desvio de fluxo que pode carregar e executar código arbitrário. Estudos da SANS Institute mostram que, entre 2018 e 2020, mais de 30% dos incidentes de comprometimento de sites corporativos no mundo foram vinculados a falhas de interpretação em linguagens de script, com o PHP liderando esse ranking. O impacto não se limita à perda de confidencialidade: invasores podem instalar web shells, modificar conteúdo, redirecionar tráfego para páginas de phishing e até mesmo comprometer servidores de banco de dados subjacentes.
A resposta tradicional a esse tipo de ameaça costuma envolver três etapas: (i) identificação de todos os servidores que rodam a versão vulnerável do PHP; (ii) aplicação de patches oficiais fornecidos pelo mantenedor da linguagem ou, na ausência de um patch, a implementação de mitigação via regras de firewall e desativação de módulos inseguros; (iii) testes de regressão para garantir que as correções não quebrem funcionalidades críticas do site. Em ambientes corporativos grandes, essas etapas podem se estender por semanas, especialmente quando a infraestrutura está distribuída entre data centers on‑premise e nuvens híbridas.
Ao oferecer um pacote fechado por 25.000 ienes – aproximadamente R$ 1.200 – a SecureWeb Japan propõe acelerar todo esse ciclo. O valor inclui a realização de um escaneamento automatizado com ferramentas como Nessus e OpenVAS, a geração de um relatório de vulnerabilidade detalhado, a aplicação de patches oficiais (por exemplo, atualização da biblioteca PHP‑FPM para a versão 7.3.12 ou superior) e a verificação de integridade pós‑correção. Além disso, o contrato prevê um suporte de 30 dias para correção de eventuais regressões, o que reduz o risco de interrupções de serviço.
Do ponto de vista econômico, a precificação fixa tem duas vantagens claras. Primeiro, elimina a incerteza de custos que costuma acompanhar projetos de manutenção corretiva, nos quais horas de consultoria são cobradas por taxa horária. Segundo, cria um incentivo para que proprietários de sites – especialmente pequenos e médios negócios que compõem a maior parte do ecossistema web japonês – invistam proativamente em segurança, já que o preço se torna comparável a um custo mensal de hospedagem premium. Dados da Associação de Internet do Japão (JPA) indicam que 58% das PME‑s ainda operam com versões de PHP que têm mais de dois anos de desatualização; o modelo de 25.000 ienes pode, portanto, representar uma solução economicamente viável para evitar perdas que, segundo a Kaspersky, podem superar US$ 50.000 por incidente de ransomware que explore falhas de PHP.
A estratégia da SecureWeb Japan também reflete uma tendência global de serviços de “Security as a Service” (SECaaS), nos quais fornecedores especializados entregam soluções de segurança sob demanda, baseadas em assinaturas ou tarifas unitárias. No Brasil, o mercado de SECaaS ainda está em fase de consolidação, mas empresas como a CipherCloud e a Axur já oferecem pacotes de detecção e resposta a incidentes (EDR) para aplicações web. A proposta japonesa, porém, destaca a importância de um preço unitário por site, algo que ainda não é comum no cenário nacional, onde a maioria dos contratos de manutenção de sites inclui cláusulas de “tempo e material”.
Do ponto de vista técnico, a atualização de PHP envolve não apenas a substituição de binários, mas também a revisão de extensões instaladas – como o Xdebug, o OPCache e bibliotecas de terceiros (por exemplo, Laravel, Symfony). Cada uma dessas camadas pode introduzir incompatibilidades quando a linguagem avança de versão. A SecureWeb Japan, conforme descrito em seu material promocional, emprega um processo de “compatibilidade de dependência” automatizado, que utiliza o Composer para analisar o arquivo composer.lock de cada projeto e sugerir versões de pacotes que permanecem estáveis após a atualização. Essa prática reduz o risco de “breaking changes” que poderiam desativar funcionalidades críticas de e‑commerce ou sistemas de reserva online.
Além das correções de vulnerabilidades, o pacote inclui um serviço de monitoramento de erros em tempo real por meio de integração com o Sentry ou o New Relic. Ao capturar exceções não tratadas e mensagens de erro de nível crítico, a equipe de suporte consegue identificar rapidamente regressões que não foram detectadas nos testes de pré‑produção. Essa abordagem de observabilidade está alinhada com a cultura DevOps, que promove ciclos curtos de feedback e entrega contínua. No Brasil, a adoção de práticas de observabilidade ainda enfrenta barreiras de custo e conhecimento; a experiência japonesa demonstra que a inclusão de monitoramento como parte de um pacote de resposta emergencial pode ser um diferencial competitivo.
A repercussão desse modelo de precificação também tem implicações geopolíticas. O Japão, como um dos maiores exportadores de tecnologia da informação, tem buscado consolidar sua posição em segurança cibernética, especialmente após o aumento de ataques direcionados a infraestruturas críticas. Ao oferecer um serviço de preço fixo, o país cria um padrão que pode ser exportado para mercados emergentes da Ásia e da América Latina, onde a escassez de talentos de segurança eleva o custo de serviços personalizados. Empresas brasileiras que operam em setores regulados – como fintechs e healthtechs – podem se beneficiar de acordos de nível de serviço (SLA) similares, adaptando o preço ao real brasileiro.
Para que o modelo funcione no Brasil, alguns ajustes são necessários. Primeiro, a conversão cambial deve considerar a volatilidade do real e a tributação sobre serviços importados, o que pode elevar o custo final para cerca de R$ 2.500 por site. Segundo, a legislação de proteção de dados (LGPD) impõe requisitos de registro de incidentes que podem demandar relatórios adicionais, aumentando a carga de trabalho das equipes de resposta. Por fim, a cultura de terceirização de segurança ainda está em desenvolvimento; portanto, é fundamental que os provedores locais ofereçam garantias de confidencialidade e conformidade jurídica, possivelmente por meio de certificações ISO 27001.
Em termos de mercado, a iniciativa japonesa chega em um momento em que o número de vulnerabilidades divulgadas para o PHP ultrapassa 120 por ano, segundo o National Vulnerability Database (NVD). Essa taxa de descoberta acelerada pressiona desenvolvedores a manter seus ambientes atualizados, mas a realidade prática mostra que muitas organizações mantêm versões legadas por razões de compatibilidade com sistemas internos. O pacote de 25.000 ienes, ao reduzir a fricção administrativa e financeira, pode servir como catalisador para a modernização de stacks de tecnologia web.
O futuro desse segmento aponta para a integração de inteligência artificial na triagem de vulnerabilidades. Empresas como a Qualys já utilizam algoritmos de aprendizado de máquina para classificar o risco de CVEs com base em métricas de exploração em campo. Caso a SecureWeb Japan incorpore IA em seu fluxo de trabalho, os clientes poderiam receber recomendações de prioridade automatizadas, diminuindo ainda mais o tempo de resposta. No Brasil, startups de segurança como a Kryptus e a Módulo já estão testando soluções semelhantes, o que indica que a adoção de ferramentas avançadas está ao alcance.
Em síntese, o serviço de resposta emergencial a vulnerabilidades PHP oferecido no Japão demonstra que a combinação de preço unitário, automação de compatibilidade e monitoramento contínuo pode transformar a forma como pequenas e médias empresas gerenciam a segurança de seus sites. Para o cenário brasileiro, a lição principal reside na necessidade de adaptar esse modelo ao contexto econômico, regulatório e de talento local, criando ofertas que equilibram custo, velocidade e conformidade. À medida que os ataques a aplicações web se sofisticam, a capacidade de aplicar patches críticos em questão de horas – e não dias – pode se tornar um diferencial estratégico para a sobrevivência digital de empresas de todos os portes.
Fonte original
ASCII.jp