Times Car revela exclusão de 140 mil vítimas do pagamento de indenização após vazamento massivo de documentos
A operadora japonesa de car sharing confirma que cerca de 14% dos usuários notificados sobre o vazamento de imagens de documentos pessoais não receberão o ressarcimento de 3.000 ienes oferecido
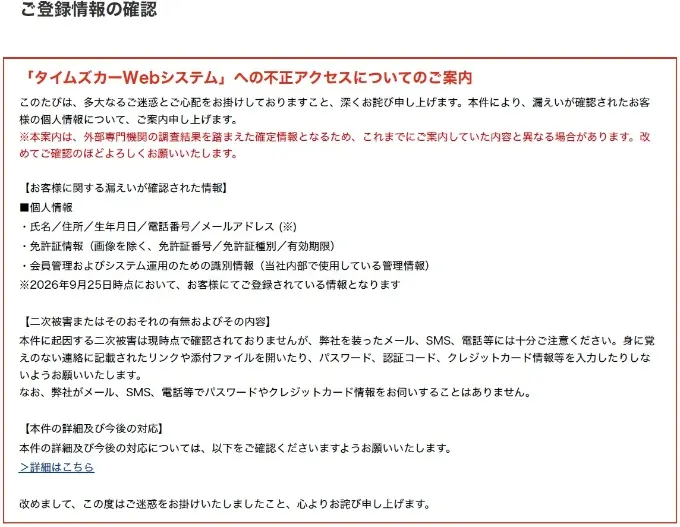
Em um cenário de crescente preocupação global com a segurança da informação, a Times Car, uma das principais operadoras de serviços de car sharing no Japão, revelou que a compensação prometida aos clientes vítimas de um grave vazamento de dados não será concedida a todos os afetados. Segundo informações obtidas pelo portal Park24, cerca de 160 mil usuários – equivalente a 14% do total notificado – foram excluídos do pagamento de 3.000 ienes, o que representa um revés para a confiança dos consumidores na capacidade de resposta das empresas de mobilidade digital.
O vazamento, que começou a ser detectado em meados de 2023, envolveu imagens de documentos de identidade, como carteiras de motorista e passaportes, que foram armazenadas em servidores da Times Car para fins de verificação de identidade. A empresa informou inicialmente que 1,6 milhão de clientes teriam suas imagens expostas, mas auditorias posteriores apontaram que o acesso não autorizado atingiu cerca de 2,35 milhões de registros, indicando que múltiplas bases de dados foram comprometidas simultaneamente.
A compensação de 3.000 ienes (aproximadamente 20 dólares) foi anunciada como forma de amenizar os possíveis danos decorrentes do uso fraudulento dos documentos. Contudo, a política de elegibilidade estabelecida pela Times Car exclui usuários que, apesar de terem sido notificados, já teriam tomado medidas preventivas por conta própria – como o bloqueio de cartões ou a solicitação de novos documentos – antes de receber o pagamento. Essa cláusula gerou controvérsia, pois, segundo especialistas em direito digital, a imposição de custos adicionais ao consumidor vulnerável pode ser considerada prática abusiva.
Do ponto de vista técnico, a falha ocorreu em um ambiente de armazenamento em nuvem que não utilizava criptografia de ponta a ponta para os arquivos de imagem. Embora a empresa alegue que as credenciais de acesso foram revogadas imediatamente após a detecção, a falta de camadas adicionais de proteção, como tokenização ou hashing, facilitou a extração em massa por agentes externos. Analistas de segurança apontam que a ausência de monitoramento de anomalias – como picos de leitura de arquivos sensíveis – pode ter retardado a identificação do incidente em até três semanas.
O impacto econômico imediato para a Times Car pode ser mensurado em duas frentes: o custo direto da indenização e a perda de reputação que pode traduzir-se em churn de clientes. Se considerarmos que os 140 mil usuários excluídos representariam um gasto potencial de cerca de 420 milhões de ienes (aproximadamente 2,8 milhões de dólares), a empresa ainda enfrenta despesas relacionadas a suporte ao cliente, atualização de infraestruturas e possíveis processos judiciais. Segundo o relatório da consultoria KPMG, incidentes de vazamento de dados de magnitude semelhante costumam gerar uma queda de 5% a 7% na base de usuários nos primeiros seis meses.
No âmbito da indústria de mobilidade compartilhada, o caso Times Car destaca a vulnerabilidade de modelos de negócios que dependem fortemente da coleta de dados pessoais para validar usuários e garantir a segurança nas transações. Empresas concorrentes, como a Uber e a Lyft, já investem em protocolos de verificação de identidade baseados em biometria e em sistemas de tokenização que evitam o armazenamento de imagens em texto plano. A resposta da Times Car, ao prometer indenizações, ainda deixa lacunas quanto à modernização de seu stack de segurança, o que pode abrir espaço para que concorrentes internacionais ganhem participação no mercado japonês.
Geopoliticamente, o incidente reforça a pressão sobre o governo japonês para reforçar a Lei de Proteção de Dados Pessoais (APPI). Legisladores já propuseram emendas que exigiriam a notificação de violações dentro de 72 horas e a implementação obrigatória de criptografia de dados sensíveis. Caso a Times Car seja multada, o valor pode chegar a 1% do seu faturamento anual, o que, para a subsidiária da Park24, equivale a dezenas de milhões de ienes. O debate também ganha eco em outras nações da Ásia, onde a regulação de privacidade ainda está em fase de consolidação.
Para o Brasil e a América Latina, onde serviços de car sharing como a 99, Cabify e a própria Uber têm presença significativa, o caso serve como alerta. Embora a LGPD (Lei Geral de Proteção de Dados) já imponha sanções severas, muitas startups ainda operam com infraestruturas legadas que podem ser alvo de ataques semelhantes. Especialistas brasileiros recomendam a adoção de arquitetura Zero Trust, onde cada acesso a recursos críticos é verificado independentemente da origem, bem como a realização de auditorias regulares de conformidade.
Outro ponto crítico mencionado pelos analistas é a responsabilidade das seguradoras de risco cibernético. No Japão, o mercado de seguros contra vazamento de dados ainda é incipiente, e muitas empresas ainda optam por coberturas limitadas. A exclusão de 140 mil usuários da indenização pode impulsionar a demanda por apólices mais abrangentes, que incluam cláusulas de compensação automática independente de ações preventivas prévias do cliente.
A comunidade de defesa do consumidor no Japão já organizou uma campanha para pressionar a Times Car a rever seus critérios de elegibilidade. A Associação de Consumidores Japonesa (JCA) publicou um relatório indicando que a prática de negar indenização a quem já tomou medidas preventivas viola o princípio de equidade estabelecido na APPI. A entidade planeja levar o caso ao Ministério da Justiça para avaliação de possíveis sanções administrativas.
Em termos de perspectivas futuras, a Times Car anunciou um plano de investimento de 500 milhões de ienes em aprimoramento de segurança até o final de 2025, incluindo a migração para um provedor de nuvem que ofereça criptografia de dados em repouso e em trânsito, bem como a implementação de sistemas de detecção de intrusão baseados em inteligência artificial. Caso a empresa consiga restaurar a confiança dos usuários, ainda terá o desafio de demonstrar que os novos procedimentos são eficazes em ambientes de alta escalabilidade, típicos de serviços de mobilidade on‑demand.
Concluindo, o caso Times Car evidencia como a gestão inadequada de dados sensíveis pode gerar repercussões econômicas, legais e de reputação que transcendem fronteiras. Enquanto a empresa lida com a exclusão de 140 mil clientes do pagamento de indenização, o mercado de car sharing global observa atentamente as lições aprendidas – especialmente em relação à necessidade de investimentos robustos em cibersegurança, políticas de compensação transparentes e alinhamento com regulações de privacidade cada vez mais rigorosas. Para o Brasil, o alerta é claro: a proteção de dados não pode ser um adendo, mas um pilar central da estratégia de negócios em um mundo cada vez mais conectado.
Fonte original
Nikkei xTECH