Vazamento de Dados da @cosme expõe informações de 3 milhões de usuários no Japão
A violação de segurança revela vulnerabilidades em sistemas de identidade única e levanta questões sobre privacidade na era digital, com reflexos no Brasil
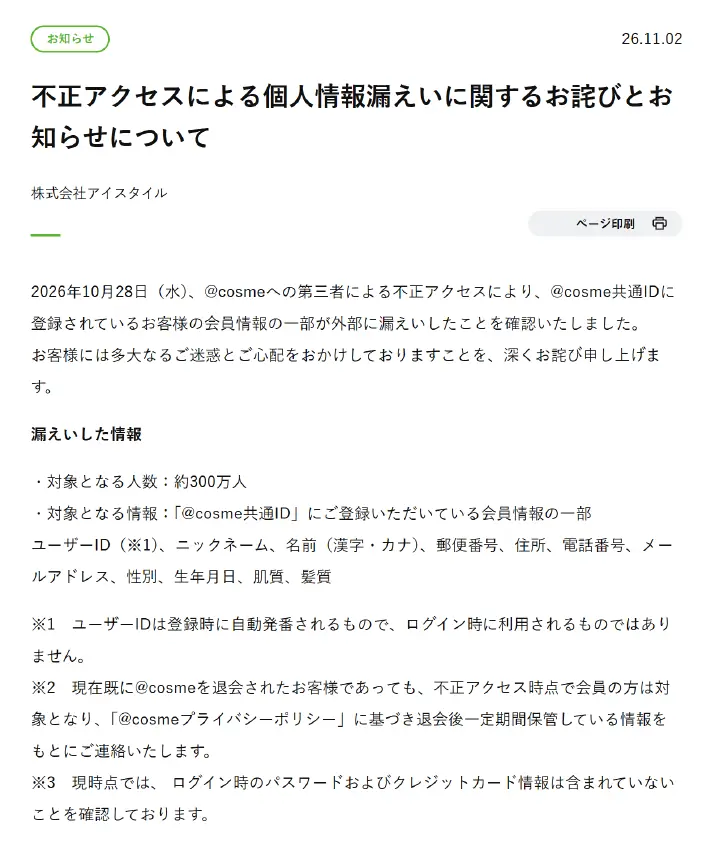
Em meados de setembro de 2024, a @cosme, uma das maiores comunidades online de beleza do Japão, divulgou que um acesso não autorizado teria comprometido parte dos dados de seus membros. Aproximadamente 300 milão de perfis foram afetados, revelando informações pessoais como nome completo, endereço residencial, data de nascimento, bem como detalhes específicos de cuidados de pele e cabelo – dados que vão além dos habituais campos de contato e podem ser utilizados para fins de engenharia social ou fraudes sofisticadas.
A gravidade do vazamento reside não apenas na quantidade de registros, mas na natureza sensível das informações coletadas. Diferente de um simples e‑mail ou número de telefone, dados de tipo de pele e de cabelo são considerados informações de saúde de baixa complexidade, porém podem ser cruzados com outros bancos de dados para montar perfis detalhados de consumo. Esse tipo de dado é particularmente valioso para empresas de cosméticos que buscam segmentar campanhas de marketing, mas também representa um risco quando cai nas mãos de agentes maliciosos que podem explorar vulnerabilidades para manipular consumidores ou praticar golpes de identidade.
O ataque foi identificado como uma invasão via exploração de credenciais fracas associadas ao chamado "@cosme Common ID", um sistema de login único que permite ao usuário acessar múltiplas funcionalidades da plataforma, como avaliações de produtos, fóruns de discussão e recomendações personalizadas. Segundo o relatório preliminar divulgado pela equipe de segurança da @cosme, o invasor conseguiu contornar as barreiras de autenticação devido à ausência de autenticação multifator (MFA) e ao uso de senhas estáticas que não eram renovadas periodicamente. A falta de criptografia de dados em repouso também facilitou a extração das informações pelos criminosos.
A reação da empresa foi rápida em termos de comunicação pública: um comunicado oficial foi publicado no site da @cosme e nas redes sociais, pedindo desculpas aos usuários e oferecendo orientação sobre como mudar senhas e monitorar possíveis atividades suspeitas. Contudo, especialistas em cibersegurança apontam que a comunicação, embora necessária, não resolve a raiz do problema. O especialista em segurança da informação, Dr. Hiroshi Tanaka, da empresa de consultoria CyberGuard Japan, comenta que "a resposta de contenção e aviso é apenas o primeiro passo; as organizações precisam revisar profundamente seus modelos de identidade e implementar camadas adicionais de proteção, como MFA, monitoramento de anomalias e criptografia ponta a ponta".
O caso da @cosme ocorre em um momento em que o Japão vem intensificando suas políticas de proteção de dados. A Lei de Proteção de Dados Pessoais (APPI) foi revisada em 2022, impondo multas que podem chegar a 1% do faturamento anual global da empresa em caso de violação grave. Embora a @cosme ainda não tenha divulgado se será alvo de sanções regulatórias, a possibilidade de multas pesadas cria um cenário de pressão para que companhias de todos os setores reforcem suas defesas.
O impacto econômico do vazamento pode ser mensurado não só em termos de possíveis multas, mas também na perda de confiança dos usuários. Estudos da Japan Consumer Association indicam que, após incidentes de segurança, até 35% dos consumidores podem abandonar a plataforma afetada, migrando para concorrentes que ofereçam garantias de privacidade mais robustas. Para a @cosme, que depende fortemente de engajamento da comunidade para gerar tráfego e receitas de publicidade, esse êxodo pode representar perdas de dezenas de milhões de ienes ao longo do próximo ano.
Do ponto de vista geopolítico, o incidente reforça a vulnerabilidade das cadeias de suprimentos digitais globais. Muitas empresas internacionais de cosméticos, como L'Oréal e Shiseido, utilizam a @cosme como canal de divulgação e coleta de insights de consumidores japoneses. A exposição de dados pode, portanto, impactar não só a empresa japonesa, mas também parceiros estrangeiros que dependem desses insights para decisões de produção e marketing. A necessidade de auditorias de segurança em nível de fornecedor vem ganhando destaque nas discussões de compliance internacional.
No Brasil, o caso tem repercussões claras. O país já enfrenta um cenário de vazamentos recorrentes, como os incidentes envolvendo o Serpro, a Caixa Econômica Federal e grandes redes varejistas. A Lei Geral de Proteção de Dados (LGPD) estabelece princípios semelhantes ao APPI, mas a aplicação ainda é incipiente. A vulnerabilidade da @cosme serve como alerta para startups brasileiras de beleza digital, como a Beleza na Net e a Quem Disse, Berenice?, que armazenam perfis detalhados de consumidores. Essas empresas precisam adotar práticas avançadas de segurança, como o uso de tokens de acesso temporários, criptografia de dados sensíveis e políticas de retenção mínima.
Especialistas brasileiros, como a professora Ana Paula Ribeiro da Faculdade de Direito da USP, destacam que "a cultura de privacidade ainda é incipiente no mercado de tecnologia brasileiro; o aprendizado dos casos internacionais pode acelerar a maturidade regulatória e operacional das empresas". Ela recomenda a implementação de programas de Governança de Dados (Data Governance) que alinhem requisitos legais, técnicos e de negócios.
Em termos de tecnologia, o incidente evidencia a importância de adotar protocolos de identidade descentralizada, como o padrão OpenID Connect, combinado com fatores biométricos ou tokens de hardware (YubiKey, por exemplo). A substituição de senhas estáticas por métodos de autenticação sem senha (passwordless) tem ganhado força em setores críticos, e sua adoção pode mitigar significativamente o risco de comprometimento de credenciais.
Além disso, a prática de monitoramento contínuo de atividades suspeitas, usando soluções de Security Information and Event Management (SIEM) e User and Entity Behavior Analytics (UEBA), poderia detectar comportamentos anômalos em tempo real. No caso da @cosme, um pico de login a partir de endereços IP incomuns poderia ter disparado alertas imediatos, permitindo a contenção antes que o invasor exportasse os dados.
Do ponto de vista econômico, o custo médio de um vazamento de dados para empresas de porte médio varia entre US$ 3,9 milhões, segundo o relatório da IBM "Cost of a Data Breach 2023". Esse valor inclui despesas com investigação, comunicação, suporte ao cliente e perdas de receita. Aplicando esse parâmetro ao cenário da @cosme, o impacto financeiro pode facilmente ultrapassar US$ 10 milhões, considerando a escala de usuários e a gravidade dos dados expostos.
A longo prazo, o incidente pode acelerar a adoção de normas de segurança como a ISO/IEC 27001 e o framework NIST CSF no Japão e na América Latina. Empresas que já aderiram a esses padrões tendem a ter respostas mais ágeis e eficazes diante de incidentes, reduzindo tanto o tempo de contenção quanto o custo associado.
Em síntese, o vazamento da @cosme serve como um alerta global sobre a fragilidade dos sistemas de identidade única quando não acompanhados por camadas de segurança avançadas. Para o mercado brasileiro, a lição é clara: a proteção de dados sensíveis não pode ser tratada como opcional, mas como um requisito estratégico que impacta reputação, competitividade e conformidade regulatória. À medida que os consumidores se tornam mais conscientes de seus direitos digitais, as empresas que investirem em segurança e privacidade terão vantagem competitiva no cenário pós‑vazamento.
O futuro próximo deverá testemunhar uma consolidação de soluções de identidade descentralizada, maior adoção de MFA e o fortalecimento de legislações de proteção de dados tanto no Japão quanto no Brasil. Enquanto isso, a @cosme precisará reconstruir a confiança dos seus usuários, reforçar seu arcabouço de segurança e demonstrar transparência nos processos de prevenção e resposta a incidentes. Apenas assim poderá transformar uma crise em oportunidade de liderar boas práticas de cibersegurança no setor de beleza digital.
Fonte original
ITmedia