Vazamento de Dados de 45 mil Usuários Revela Falha Crítica em SSO da GMO no Japão
Arquivos temporários de clientes foram armazenados na mesma pasta pública de logos, expondo informações por quase uma década
Em junho de 2024, a imprensa japonesa revelou um dos maiores vazamentos de dados já registrados no país: cerca de 45 mil registros de clientes foram comprometidos por uma falha de configuração que manteve arquivos temporários visíveis ao público por quase nove anos. O incidente está associado a um serviço de Single Sign-On (SSO) operado por uma empresa vinculada ao conglomerado GMO Internet, líder em serviços de internet, hospedagem e infraestrutura de nuvem no Japão.
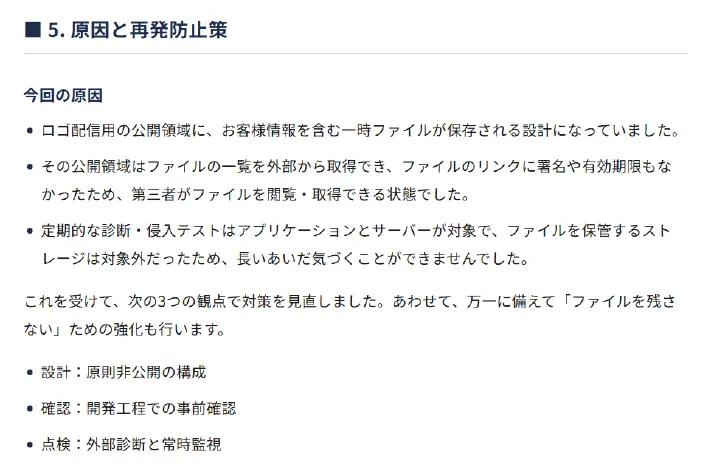
A origem da brecha está em uma prática de desenvolvimento que, à primeira vista, parece inocente: salvar arquivos temporários – incluindo documentos que continham informações pessoais de usuários – no mesmo diretório público onde são armazenadas imagens de logotipo de clientes. Esse diretório, ao contrário de pastas protegidas por autenticação, era acessível a qualquer pessoa que soubesse a URL correta. Como a URL das imagens de logos era amplamente divulgada em sites parceiros, os invasores puderam mapear o caminho e, consequentemente, baixar os arquivos sensíveis.
A exposição perdurou por aproximadamente nove anos, período durante o qual a empresa não detectou a vulnerabilidade. Apenas quando uma auditoria interna de conformidade de segurança foi realizada, os analistas de risco identificaram que os arquivos temporários ainda estavam sendo escritos na pasta pública. O relatório interno apontou que a política de limpeza automática de arquivos temporários nunca havia sido implementada, permitindo que os dados permanecessem indefinidamente.
Do ponto de vista técnico, o problema se enquadra na categoria de "exposição de dados sensíveis" (OWASP A3:2021). A falha não foi causada por um ataque externo sofisticado, mas sim por um erro de arquitetura: a falta de segregação de ambientes de armazenamento. Em sistemas de SSO modernos, a prática recomendada é isolar dados de autenticação e de usuário em camadas de armazenamento criptografado, com controle de acesso baseado em papéis (RBAC). Ao contrário, a GMO optou por reutilizar um bucket de armazenamento público já existente, ignorando princípios fundamentais de defesa em profundidade.
O impacto imediato foi a violação da privacidade de milhares de usuários que utilizaram o serviço de login único para acessar portais corporativos, serviços financeiros e aplicativos de consumo. Entre os dados comprometidos estavam nomes completos, endereços de e‑mail, números de telefone e, em alguns casos, partes de documentos de identidade. Embora não haja indícios de que os dados tenham sido vendidos em mercados clandestinos, a mera disponibilidade dessas informações pode facilitar ataques de phishing direcionado (spear‑phishing) e fraude de identidade.
Economicamente, a GMO enfrenta custos diretos e indiretos. As despesas imediatas incluem a contratação de especialistas forenses, a implementação de medidas corretivas (migração de armazenamento, criptografia, reforço de políticas de retenção) e a comunicação aos usuários afetados, conforme exigido pela Lei de Proteção de Dados Pessoais do Japão (APPI). Estima‑se que o investimento necessário para remediação ultrapasse os US$ 2 milhões. Além disso, a empresa pode sofrer sanções regulatórias, caso a Autoridade de Proteção de Dados Japonesa (PPC) determine que a violação ocorreu por negligência na implementação de controles de segurança adequados.
Do ponto de vista reputacional, a confiança dos clientes corporativos — que dependem de SSO para simplificar o acesso a múltiplas aplicações — pode ser seriamente abalada. O mercado de identidade digital no Japão já enfrenta concorrência acirrada de provedores internacionais como Okta e Auth0. Uma falha tão prolongada pode impulsionar a migração de clientes para soluções concorrentes que ofereçam certificações de segurança mais robustas, como ISO/IEC 27001 e SOC 2.
Ao analisar o cenário global, o incidente da GMO reflete uma tendência preocupante: muitas organizações ainda tratam armazenamento de arquivos temporários como um detalhe operacional, sem reconhecer seu potencial de risco. Estudos recentes da Gartner indicam que 45 % das falhas de segurança em 2023 foram atribuídas a configurações incorretas de armazenamento em nuvem. A lição central é que a visibilidade sobre onde e como os dados são gravados deve ser parte integrante do ciclo de desenvolvimento (DevSecOps).
Para o Brasil e a América Latina, onde a adoção de SSO tem crescido rapidamente — impulsionada por políticas de home‑office e digitalização de serviços públicos — o caso oferece um alerta valioso. Empresas brasileiras que utilizam provedores de identidade local ou internacional precisam garantir que os contratos incluam cláusulas de auditoria de segurança e que as equipes de TI façam revisões periódicas das políticas de retenção de arquivos temporários.
Além disso, a Lei Geral de Proteção de Dados (LGPD) no Brasil impõe multas de até 2 % do faturamento anual da empresa, limitadas a R$ 50 milhões, para incidentes de vazamento que resultem de falhas de segurança evitáveis. No contexto da LGPD, a prática de armazenar dados sensíveis em diretórios públicos poderia ser considerada violação do princípio da segurança, expondo as empresas a sanções severas.
Especialistas em segurança da informação recomendam a adoção de três medidas preventivas imediatas: (1) Segmentar o armazenamento, garantindo que pastas públicas aceitem apenas conteúdo estático e não confidencial; (2) Implementar políticas de ciclo de vida de dados que excluam ou criptografem arquivos temporários após um período definido; e (3) Realizar varreduras automatizadas de configuração de buckets de nuvem, utilizando ferramentas como AWS Config, Azure Policy ou Google Cloud Security Command Center.
A resposta da GMO, embora tardia, inclui a migração de todos os arquivos temporários para um bucket privado com criptografia AES‑256, a aplicação de regras de firewall que bloqueiam acesso externo e a contratação de um programa de bug bounty para incentivar a descoberta de vulnerabilidades futuras. A empresa também anunciou a criação de um comitê de governança de dados, encarregado de monitorar continuamente as práticas de armazenamento.
Em perspectiva de futuro, a incidência de vazamentos devido a configurações inadequadas deve crescer, à medida que mais organizações migram seus workloads para ambientes multi‑cloud. A necessidade de padrões abertos de segurança, como o Cloud Security Alliance (CSA) CCM, ganha relevância, pois oferece um framework para validar a postura de segurança de provedores de nuvem.
Para o leitor brasileiro, o caso reforça a importância de tratar a segurança como um processo contínuo e não como um projeto pontual. A escolha de um provedor de SSO deve incluir avaliações de arquitetura, auditorias de conformidade e testes de penetração regulares. Além disso, a cultura organizacional deve incentivar a notificação precoce de incidentes, evitando que vulnerabilidades permaneçam latentes por anos, como ocorreu no caso da GMO.
Em síntese, o vazamento de 45 mil usuários do SSO da GMO evidencia que a complacência com práticas de armazenamento pode gerar consequências devastadoras. A correção técnica é apenas parte da equação; a confiança do cliente, a conformidade regulatória e a capacidade de resposta rápida são igualmente cruciais. Empresas brasileiras que aprendam com esse episódio estarão melhor posicionadas para proteger seus usuários em um cenário digital cada vez mais complexo.
Fonte original
ITmedia