Vazamento de dados em serviço de benefícios japoneses expõe quase 30 mil clientes
A fraude na plataforma terceirizada da Benefit One comprometeu informações pessoais de quase 30 mil membros da Credit Saison, sem afetar dados de cartão de crédito
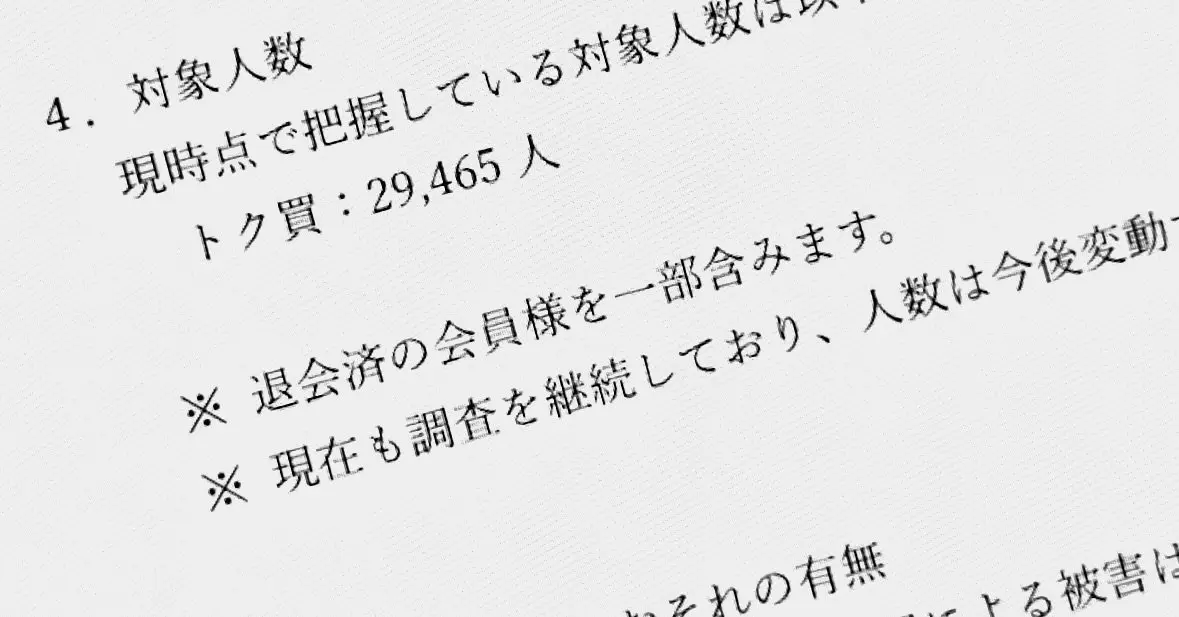
Em um cenário em que a confiança do consumidor na segurança digital está em alta, o vazamento de dados de quase 30 mil clientes do programa de vantagens "Tokukau" da Credit Saison, operado pela Benefit One, abalou a percepção de segurança do mercado financeiro japonês. O incidente, divulgado em 28 de outubro, revelou que dados pessoais de 29.465 membros foram acessados por meio de uma brecha em um sistema terceirizado. A Credit Saison, uma das maiores instituições de cartão de crédito no Japão, afirmou que não houve vazamento de informações de cartão de crédito, mas a divulgação de nomes, endereços e números de telefone pode abrir brechas para phishing, sequestro de identidade e fraudes de crédito.
A origem do vazamento não foi totalmente esclarecida, mas o comunicado oficial apontou que a falha ocorreu em um sistema de TI mantido por um provedor de serviços externo. Isso coloca em evidência as complexidades que surgem quando empresas delegam funções críticas de tecnologia a terceiros. A terceirização, embora possa reduzir custos e aumentar a eficiência, introduz camadas adicionais de risco, pois a empresa terceirizada pode não ter o mesmo nível de controles internos, cultura de segurança ou auditorias rigorosas que a organização primária mantém.
O contexto regulatório no Japão reforça a gravidade do evento. Em 2020, o país revigorou a Lei de Proteção de Informações Pessoais (APPI), introduzindo regras mais estritas sobre a coleta, uso e transferência de dados pessoais. A APPI agora exige que empresas implementem medidas de segurança de risco, incluindo autenticação forte, criptografia e monitoramento contínuo. Quando um fornecedor externo não cumpre esses requisitos, a responsabilidade recai parcialmente sobre a empresa contratante. No caso da Benefit One, a falha pode gerar processos judiciais e multas significativas, além de sanções administrativas da Agência de Segurança da Informação (ISA) japonesa.
Para entender o impacto econômico, é preciso observar que a Credit Saison administra mais de 15 milhões de cartões em todo o país. Perder a confiança de quase 30 mil usuários pode desencadear uma queda nas inscrições de novos membros, redução do uso de cartões e aumento de reclamações. Embora o número pareça pequeno em relação ao total de clientes, o efeito de rede desses usuários pode se multiplicar, já que eles são frequentemente os primeiros a experimentar novas funcionalidades e serviços, tornando-os barômetros de confiança para o público em geral.
A repercussão não se limita ao Japão. O vazamento destaca a vulnerabilidade global dos sistemas de fintech e a necessidade de padrões de segurança internacionais mais robustos. Em 2023, a OCDE publicou recomendações sobre a gestão de risco em serviços de outsourcing de TI, enfatizando a importância de acordos claros sobre responsabilidades, auditorias e resposta a incidentes.
No Brasil, o panorama é similar. A Lei Geral de Proteção de Dados (LGPD) impõe obrigações semelhantes à APPI, exigindo que as empresas adotem medidas técnicas e administrativas para proteger dados pessoais. Em 2022, o Banco Central brasileiro publicou uma circular reforçando a necessidade de contratos robustos com fornecedores terceirizados, especialmente quando envolvem dados sensíveis. Incidentes como o de Benefit One podem servir de estudo de caso, lembrando que o vazamento de dados pessoais pode acarretar multas de até 2% do faturamento anual da empresa, além de danos à reputação que são difíceis de quantificar.
Do ponto de vista técnico, a falha exposta pode ter sido resultado de vários fatores: credenciais comprometidas, falta de autenticação multifator, ou falha na segmentação de rede que permitiu que atacantes escalassem privilégios. A Benefit One, ao afirmar que não houve vazamento de dados de cartão de crédito, indica que os sistemas que armazenam informações sensíveis de cartão estão isolados, provavelmente em compliance com a norma PCI-DSS. No entanto, a mesma abordagem de segurança não foi aplicada ao banco de dados de informações pessoais, apontando uma lacuna de cobertura.
Para mitigar riscos futuros, as empresas devem adotar o modelo de Zero Trust – que pressupõe que nenhuma entidade, interna ou externa, pode ser confiada automaticamente – e implementar criptografia de ponta a ponta, gestão de identidade baseada em risco e auditorias regulares de acesso. Além disso, a adoção de contratos de nível de serviço (SLA) que especifiquem requisitos de segurança claros e penalidades por violação pode fortalecer a postura de segurança de fornecedores.
A resposta imediata da Benefit One incluiu a notificação dos clientes afetados, a revisão de políticas de acesso e a colaboração com autoridades de cibersegurança. Entretanto, a empresa ainda enfrenta a tarefa de reconstruir a confiança do consumidor. Em outras palavras, o incidente demonstra que a transparência é fundamental, mas não suficiente: as medidas corretivas devem ser robustas, acompanhadas por melhorias contínuas e comunicação constante.
Para o setor financeiro japonês, o vazamento serve como alerta de que a terceirização não é um simples contrato de serviço, mas uma extensão da própria infraestrutura de risco da organização. A expectativa é que as autoridades japonesas intensifiquem auditorias de terceiros e que as empresas adotem padrões mais rígidos de avaliação de risco, especialmente no que diz respeito a dados pessoais sensíveis.
Em termos de tendências de mercado, a crise de confiança causada por vazamentos de dados alimenta o crescimento de soluções de segurança em nuvem, como SaaS de cibersegurança que oferecem monitoramento em tempo real, inteligência de ameaças e automação de resposta a incidentes. Essas soluções têm sido adotadas por fintechs de rápido crescimento que precisam equilibrar agilidade com robustez de segurança.
Para os leitores brasileiros, a história da Benefit One oferece lições práticas: ao terceirizar serviços críticos, é imprescindível garantir que o parceiro cumpra com normas de segurança reconhecidas, como ISO 27001, e mantenha um registro de auditorias independentes. A LGPD já prevê que a responsabilidade pela proteção de dados pode ser compartilhada entre as partes envolvidas, e a falta de diligência pode acarretar sanções para ambas.
Em síntese, o vazamento de quase 30 mil dados pessoais na Credit Saison reflete um problema mais amplo de dependência de serviços terceirizados em um ambiente digital cada vez mais complexo. A consolidação de medidas de segurança, o fortalecimento de contratos de outsourcing e a adoção de modelos de Zero Trust são imperativos para evitar que incidentes semelhantes ocorram no futuro. Enquanto isso, consumidores e reguladores esperam transparência, reparação e, sobretudo, ações concretas que garantam que a proteção de dados não seja apenas um requisito legal, mas um compromisso real das empresas.
Fonte original
ITmedia