Vazamento de Dados no Ambiente GSS do Japão Revela Falhas Críticas em Infraestruturas VPN
A invasão que expôs cerca de 246 mil registros pessoais destaca vulnerabilidades de longo prazo em sistemas governamentais e alerta para a necessidade de revisão urgente de protocolos de segurança no setor público global
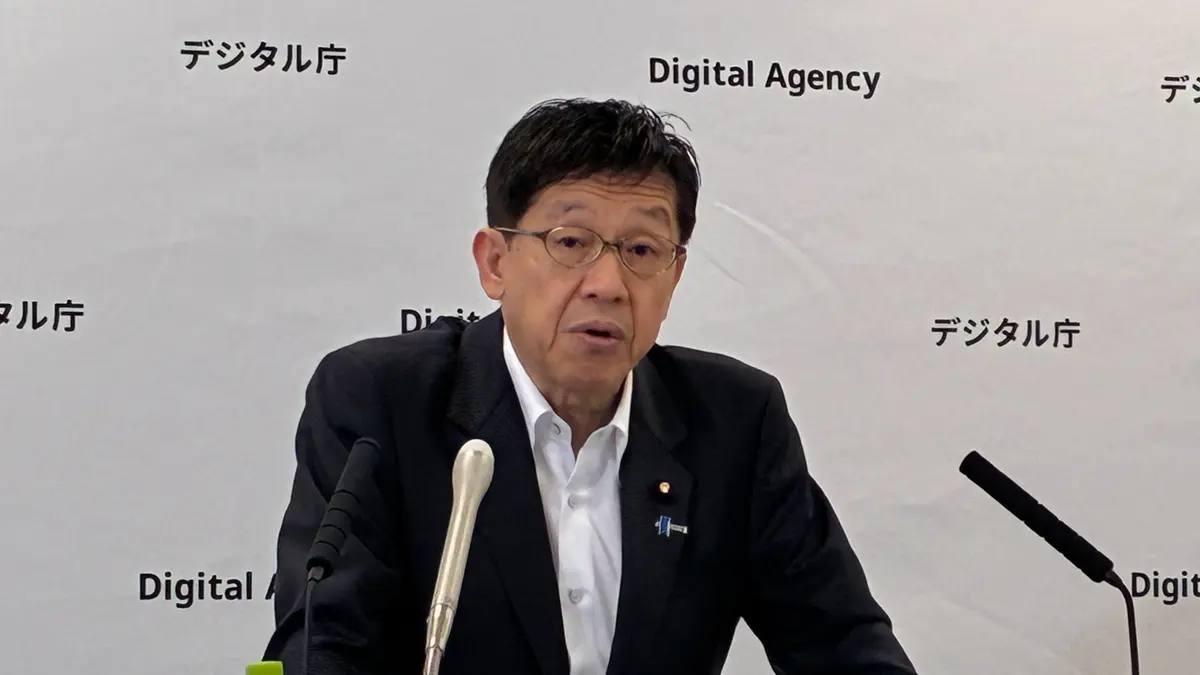
Em junho de 2024, a Digital Agency do Japão (Agência Digital) revelou a descoberta de um acesso não autorizado ao seu ambiente de tecnologia da informação compartilhado entre ministérios, denominado Government Standard System (GSS). Segundo o comunicado oficial, a intrusão teria possibilitado a exposição de aproximadamente 246.600 registros pessoais, entre eles nomes completos, cargos e possivelmente outros dados sensíveis de servidores públicos de diversas agências governamentais. A origem do ataque foi identificada em um dispositivo de rede VPN utilizado para conectar usuários remotos ao GSS, que apresentava uma vulnerabilidade já catalogada em bases de dados de segurança, mas que não havia sido corrigida a tempo.
A gravidade do incidente vai além do número de registros comprometidos. Primeiro, ele demonstra que mesmo governos com orçamentos robustos e políticas de digitalização avançadas podem sofrer com lapsos na gestão de vulnerabilidades. O GSS foi concebido como uma plataforma unificada para reduzir a fragmentação de sistemas legados e promover a interoperabilidade entre ministérios. No entanto, a dependência de um ponto único de acesso — o gateway VPN — criou um vetor de ataque altamente concentrado. Quando a falha no firmware do equipamento foi explorada, os invasores obtiveram potencialmente acesso a credenciais privilegiadas, o que pode ter permitido movimentos laterais dentro da rede e a extração de dados de múltiplos subsistemas.
Do ponto de vista técnico, a vulnerabilidade explorada trata‑se de um CVE (Common Vulnerabilities and Exposures) divulgado há mais de dois anos, que afeta especificamente o protocolo de negociação de chaves usado por alguns modelos de roteadores VPN de fabricantes globais. A falha permite a execução de código remoto (RCE) sem autenticação, o que significa que um atacante externo pode instalar um payload malicioso diretamente no equipamento, contornando mecanismos de controle de acesso. A Digital Agency admitiu que o patch corretivo não havia sido aplicado em tempo hábil, apontando para falhas nos processos de atualização automática e na auditoria de conformidade de segurança. Essa negligência contrasta com as melhores práticas recomendadas por normas como ISO/IEC 27001 e NIST SP 800‑53, que exigem avaliações periódicas de vulnerabilidades e aplicação de correções críticas dentro de prazos definidos.
A repercussão imediata do vazamento foi sentida nos corredores de ministérios japoneses, onde a confiança nas ferramentas digitais foi colocada em xeque. O Ministério da Administração Pública e das Reformas (MAB) convocou uma reunião de crise para revisar a arquitetura de segurança do GSS, incluindo a segmentação de redes, a implementação de autenticação multifator (MFA) e a adoção de soluções de monitoramento de tráfego em tempo real, como sistemas de detecção e resposta a incidentes (EDR) e Security Information and Event Management (SIEM). Além disso, foi anunciado um programa de comunicação com os servidores afetados, oferecendo serviços de monitoramento de identidade e suporte para mitigação de possíveis fraudes de identidade.
No panorama internacional, o caso do GSS se insere em um padrão alarmante de incidentes envolvendo infraestruturas críticas de governos. Nos últimos cinco anos, mais de 30% dos vazamentos de dados de agências públicas foram atribuídos a vulnerabilidades não corrigidas em equipamentos de rede, especialmente VPNs e firewalls. Esse cenário tem raízes históricas: a rápida adoção de trabalho remoto durante a pandemia forçou órgãos públicos a expandir suas superfícies de ataque sem o devido reforço de defesas. O Japão, embora tenha investido bilhões em sua estratégia de "Sociedade 5.0", ainda enfrenta o desafio de equilibrar agilidade tecnológica com resiliência de segurança.
Do ponto de vista econômico, o vazamento pode gerar custos significativos para o erário japonês. Estimativas de consultorias de segurança apontam que cada registro pessoal comprometido pode representar entre US$ 150 e US$ 250 em despesas de remediação, incluindo notificação de titulares, suporte ao cliente e potenciais litígios. Aplicando o valor médio de US$ 200, o incidente poderia custar aproximadamente US$ 49 milhões, sem contar os impactos indiretos, como a perda de confiança institucional e possíveis sanções regulatórias. O governo ainda não divulgou números oficiais, mas a pressão da opinião pública e das mídias locais tem sido intensa, exigindo transparência e medidas corretivas rápidas.
Para a América Latina, e particularmente para o Brasil, o episódio serve como um alerta premente. O país tem avançado em sua agenda de governo digital, com iniciativas como o Programa de Governo Digital (PGD) e a Estratégia de Transformação Digital da Administração Pública. No entanto, estudos recentes apontam que a maioria dos órgãos federais ainda opera com redes híbridas, combinando infraestrutura legado com soluções de nuvem pública, o que aumenta a complexidade da gestão de patches. Além disso, a escassez de profissionais de segurança cibernética qualificados no Brasil dificulta a detecção precoce de vulnerabilidades críticas.
Especialistas brasileiros, como a professora Ana Lúcia de Souza, da Universidade Federal de Minas Gerais (UFMG), ressaltam que a dependência de fornecedores estrangeiros de equipamentos de rede pode gerar desafios adicionais de atualização. "Muitos dos dispositivos usados nas agências governamentais são importados e, em alguns casos, não recebem suporte de firmware por mais de dois anos. Isso cria um ponto cego que pode ser explorado por atores avançados," afirma a acadêmica. Ela recomenda a adoção de estratégias de "Zero Trust" que limitam o acesso a recursos com base em identidade, contexto e risco, em vez de confiar unicamente em perímetros de rede.
Além das medidas técnicas, há uma dimensão política e regulatória que merece atenção. A Lei Geral de Proteção de Dados (LGPD) no Brasil impõe obrigações rigorosas de notificação e mitigação de incidentes de segurança. Se um caso semelhante ao do Japão ocorrer no Brasil, as organizações públicas poderiam enfrentar multas de até 2% do faturamento anual, além de sanções administrativas. Essa perspectiva reforça a necessidade de planos de resposta a incidentes (IRP) bem estruturados, com testes regulares de penetração e simulações de ataque (red team) que incluam cenários de exploração de vulnerabilidades em equipamentos de acesso remoto.
Em termos de governança, o incidente do GSS evidencia a importância de um modelo de responsabilidade compartilhada entre as áreas de TI e de segurança da informação. No Japão, a Digital Agency tem a missão de padronizar plataformas digitais, mas a execução da segurança recai sobre os ministérios individuais. Essa divisão pode gerar lacunas de comunicação e atrasos na implementação de patches críticos. Uma solução possível seria a criação de um Conselho Nacional de Cibersegurança, com poderes para impor prazos de correção e auditar o cumprimento das normas, modelo que já existe em alguns países europeus.
A resposta da comunidade internacional tem sido rápida. O CERT (Computer Emergency Response Team) do Japão emitiu um alerta de alta prioridade, recomendando a atualização imediata de todos os dispositivos VPN que utilizem o software vulnerável. Simultaneamente, grupos de pesquisa de segurança, como a Trend Micro e a Kaspersky, divulgaram boletins detalhando o exploit e oferecendo ferramentas de detecção. Esse fluxo de informações colaborativas demonstra a importância de uma cadeia de suprimentos de segurança que inclua não só fornecedores, mas também academia e órgãos reguladores.
Para o leitor brasileiro, a lição principal reside na necessidade de tratar a segurança de redes como um processo contínuo, e não como um evento pontual. As organizações devem implementar ciclos de vida de vulnerabilidade que incluam descoberta, avaliação de risco, priorização, aplicação de patches e verificação pós‑correção. Ferramentas de automação, como gerenciadores de configuração (Ansible, Chef) e plataformas de observabilidade (Grafana, Prometheus), podem acelerar esse processo, reduzindo a janela de exposição.
Concluindo, o vazamento de dados no ambiente GSS do Japão representa um ponto de inflexão na forma como governos ao redor do mundo encaram a segurança de suas infraestruturas digitais. O ataque, ao explorar uma vulnerabilidade já conhecida em um equipamento VPN, revela falhas sistêmicas de governança, gerenciamento de patches e monitoramento contínuo. Para o Brasil, que caminha rumo à digitalização plena da administração pública, o caso serve como um alerta de que a modernização tecnológica deve ser acompanhada por investimentos equivalentes em cibersegurança, treinamento de pessoal e políticas de governança robustas. Somente assim será possível transformar a promessa de serviços públicos digitais em realidade segura e confiável para todos os cidadãos.
Fonte original
Nikkei xTECH