Vazamento de Dados no App da MUJI: até 27,26 milhões de usuários expostos e o alerta global sobre segurança de apps de varejo
A empresa japonesa Ryōhin Keikaku reconhece que informações de milhões de clientes, inclusive ex‑membros, podem ter sido acessadas por terceiros, desencadeando debate sobre privacidade, normas regulatórias e lições para o mercado brasileiro
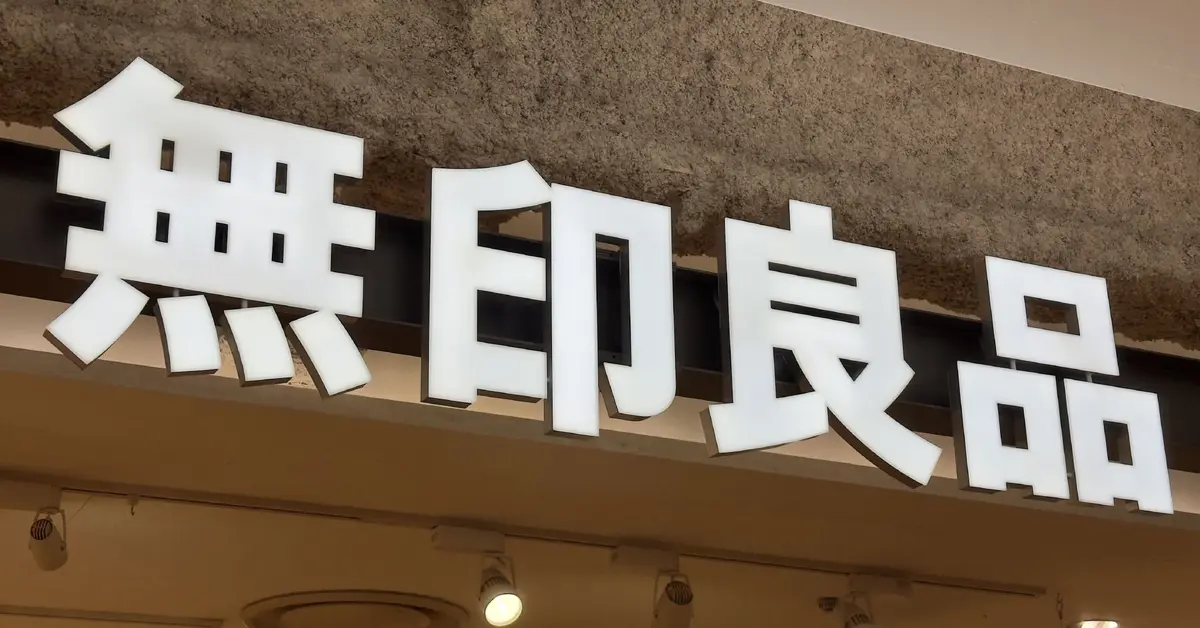
No final de outubro de 2024, a Ryōhin Keikaku Co., a holding por trás da reconhecida marca japonesa MUJI (無印良品), confirmou um possível vazamento de dados que pode ter atingido até 27,26 milhões de usuários de seu aplicativo oficial, o MUJI App. O anúncio veio em duas reportagens publicadas por veículos de notícias japoneses, que embora compartilhem o mesmo cerne factual, divergem em detalhes e ênfases que revelam nuances importantes para entender o alcance do incidente e suas ramificações no cenário global de segurança da informação.
A primeira fonte, intitulada "無印良品、「MUJIアプリ」で個人情報漏えい 2726万件", concentra‑se na magnitude do vazamento, citando o número exato de registros afetados – 2.726.0000 – e reforçando que a empresa "pode ter" exposto parte das informações pessoais dos usuários a terceiros. O texto, embora conciso, destaca que a empresa reconheceu a possibilidade de vazamento, sugerindo ainda que a investigação está em curso para confirmar a extensão real do dano. Essa abordagem, típica de comunicados corporativos, tem como objetivo principal alertar rapidamente o público e os investidores, limitando o pânico ao focar na incerteza – "pode ter" – em vez de afirmar um comprometimento definitivo.
Em contraste, a segunda fonte, "無印良品、不正アクセスで最大2726万件の会員情報漏えいか 退会済みのユーザーも対象", amplia a narrativa ao mencionar que o acesso indevido incluiu também usuários que já haviam cancelado suas contas. Além disso, o artigo ressalta que a revelação ocorreu durante a "semana MUJI", um período de promoções exclusivas para membros, o que levanta questões sobre a estratégia de comunicação da empresa – se a divulgação foi antecipada para minimizar o impacto nas vendas ou se coincidiu involuntariamente com a campanha. Essa diferença de foco demonstra como a mídia local pode escolher elementos que ressoem mais com seu público: enquanto a primeira prioriza o número de vítimas, a segunda enfatiza o contexto de marketing e a vulnerabilidade dos ex‑clientes, ampliando a percepção de risco.
Para compreender a gravidade do incidente, é essencial analisar o que exatamente pode ter sido comprometido. Embora os relatórios japoneses não detalhem os campos específicos dos registros, a prática padrão em aplicativos de varejo inclui nome completo, endereço de e‑mail, telefone, histórico de compras, preferências de produtos e, em alguns casos, informações de pagamento parcial (por exemplo, últimos quatro dígitos do cartão). A inclusão de usuários desativados indica que os dados permaneciam armazenados em servidores mesmo após a exclusão da conta, apontando para lacunas na política de retenção de dados da MUJI – um ponto crítico à luz da Lei Geral de Proteção de Dados (LGPD) no Brasil e do GDPR na União Europeia.
Do ponto de vista técnico, o vazamento provavelmente decorreu de um ataque de "access breach" (acesso não autorizado), possivelmente via exploração de vulnerabilidades em APIs de backend que expõem dados sem a devida autenticação ou através de credenciais comprometidas de funcionários. O cenário típico envolve um invasor que obtém acesso a chaves de API ou utiliza técnicas de "credential stuffing" (reaproveitamento de senhas vazadas em outros serviços) para infiltrar-se nos sistemas que armazenam perfis de usuários. A ausência de detalhes sobre a natureza exata do ataque sugere que a investigação ainda está em fase preliminar, mas serve como alerta para que outras empresas de varejo revisitem seus protocolos de segurança, especialmente no que tange à segmentação de ambientes de desenvolvimento, teste e produção.
No contexto do mercado de aplicativos de varejo, o caso MUJI não é isolado. Nos últimos dois anos, grandes redes como a Zara, a H&M e a Uniqlo sofreram incidentes semelhantes, revelando um padrão de vulnerabilidade nas plataformas móveis que coletam grandes volumes de dados de consumidores. A convergência desses incidentes tem impulsionado discussões sobre a necessidade de adotar "privacy by design" – a prática de integrar a privacidade desde a concepção do software – e de implementar auditorias regulares de segurança em toda a cadeia de suprimentos de TI. No Japão, a Agência de Assuntos Internos e Comunicações (MIC) tem reforçado diretrizes que exigem que empresas notifiquem vazamentos dentro de 72 horas, alinhando-se às normas internacionais. A resposta da MUJI ainda não incluiu um cronograma de comunicação detalhado, o que pode gerar críticas quanto à transparência.
Para o Brasil, o incidente tem implicações diretas. A MUJI possui lojas em várias capitais brasileiras, incluindo São Paulo, Rio de Janeiro e Brasília, e seu aplicativo já estava disponível em português, atraindo uma base crescente de consumidores que valorizam o design minimalista e a filosofia de consumo consciente da marca. Sob a LGPD, a empresa está sujeita a obrigações de notificação à Autoridade Nacional de Proteção de Dados (ANPD) e aos titulares afetados, dentro de um prazo razoável, bem como à imposição de medidas corretivas. Caso a MUJI não cumpra esses requisitos, pode enfrentar multas que chegam a 2% do faturamento bruto anual, limitadas a R$ 50 milhões por infração, além de danos reputacionais que podem afastar clientes brasileiros, já sensíveis a questões de privacidade após escândalos como o vazamento de dados da Claro em 2023.
Especialistas brasileiros de cibersegurança apontam que o incidente MUJI evidencia a necessidade de uma cultura de segurança mais robusta no varejo omnichannel. "Muitos varejistas ainda tratam a segurança como um custo adicional, quando na verdade ela é parte integrante da experiência do cliente", comenta Dr. Rafael Silva, professor da Fundação Getúlio Vargas e consultor em privacidade digital. Ele recomenda a adoção de criptografia de dados em repouso e em trânsito, bem como a implementação de mecanismos de detecção de intrusão baseados em inteligência artificial, capazes de identificar padrões anômalos de acesso em tempo real. Além disso, a prática de "data minimization" – coletar apenas os dados estritamente necessários – pode reduzir a superfície de ataque.
Do ponto de vista geopolítico, o vazamento ocorre em meio a um crescente escrutínio internacional sobre a soberania de dados. Países como a China e a Índia têm promulgado leis que exigem que dados de seus cidadãos sejam armazenados localmente, limitando transferências transfronteiriças. O Japão, embora ainda mantenha um ambiente regulatório relativamente aberto, tem sinalizado a intenção de fortalecer suas próprias normas de proteção de dados, especialmente após incidentes que atingiram consumidores de alto poder aquisitivo. Essa tendência pode influenciar acordos comerciais entre o Japão e o Brasil, especialmente no âmbito do Acordo de Livre Comércio (ALC) em negociação, onde cláusulas de proteção de dados podem tornar‑se ponto de barganha.
A comparação entre as duas coberturas japonesas revela, portanto, duas dimensões complementares do mesmo evento: a ênfase numérica (número de registros) e a contextualização temporal (divulgação durante a promoção). Ambas reforçam a mensagem de que a MUJI está lidando com um problema de grande escala, mas diferem ao destacar quais aspectos podem ser mais críticos para o público – seja a magnitude do risco ou a potencial manipulação de timing de comunicação.
Para o consumidor brasileiro, a lição mais imediata é a necessidade de monitorar suas contas vinculadas ao MUJI App, mudar senhas e, se possível, habilitar autenticação de dois fatores (2FA) – recurso ainda não amplamente divulgado pela empresa. Organizações de defesa do consumidor, como o Proteste, já recomendam que os usuários estejam atentos a mensagens de phishing que podem surgir após vazamentos, pois criminosos costumam aproveitar bases de dados expostas para criar golpes personalizados.
Em síntese, o vazamento de dados da MUJI ilustra um cenário onde a expansão digital de marcas globais colide com desafios de segurança cada vez mais complexos. Enquanto as reportagens japonesas oferecem perspectivas distintas – quantitativa versus contextual – ambas convergem na mensagem de que a confiança do consumidor está em jogo. No Brasil, a situação reforça a urgência de alinhar práticas de privacidade ao rigor da LGPD e de investir em tecnologias preventivas que garantam que o design minimalista da MUJI não se traduza em vulnerabilidades maximalistas.
O futuro próximo exigirá que a MUJI publique um relatório de investigação detalhado, implemente auditorias independentes e comunique de forma transparente as medidas corretivas adotadas. Somente assim a marca poderá restaurar a credibilidade perdida e oferecer aos consumidores – tanto no Japão quanto no Brasil – a tranquilidade de que seus dados pessoais estão protegidos contra ameaças cada vez mais sofisticadas.
Por fim, a comunidade global de segurança da informação observa o caso como um lembrete de que nenhum aplicativo, por mais simples que pareça, está imune a ataques. A colaboração entre reguladores, empresas e especialistas será crucial para estabelecer padrões mais elevados de proteção de dados, transformando episódios de crise em oportunidades de aprimoramento tecnológico e de fortalecimento da confiança do consumidor.
Fonte original
ITmedia