Vazamento massivo de dados no Japão: 14,9 milhões de e‑mails expostos em Big Camera, Kojima e Sofmap
A falha na segurança da empresa de e‑mail Alara expõe consumidores e lança luz sobre lacunas regulatórias no país
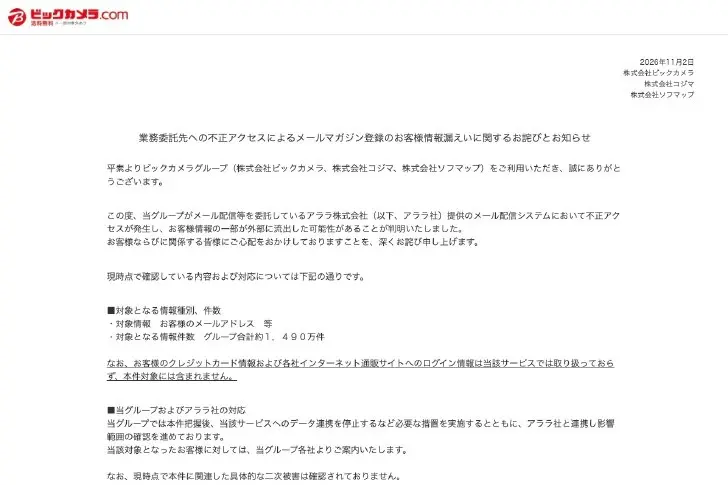
Em uma das maiores falhas de segurança de dados já registradas no Japão, três gigantes do varejo eletrônico – Big Camera (ビックカメラ), Kojima (コジマ) e Sofmap (ソフマップ) – divulgaram, em 2 de novembro de 2024, que aproximadamente 14,9 milhões de registros de e‑mails de clientes podem ter sido expostos. O vazamento, que inclui endereços de e‑mail de assinantes de newsletters, foi resultado de um acesso indevido à plataforma de e‑mail Alara, a parceira terceirizada responsável pelo envio de campanhas de marketing digital das três lojas.
### O contexto da crise de segurança japonesa O Japão, historicamente reconhecido como um dos mercados mais seguros do mundo, tem enfrentado um aumento gradual de incidentes de segurança cibernética nos últimos anos. Enquanto setores como automotivo e financeiro têm investido pesadamente em cibersegurança, o varejo online, em especial, ainda enfrenta desafios significativos em proteger dados de consumidores. A pandemia acelerou a migração para o comércio eletrônico, expondo fragilidades em infraestruturas terceirizadas, como provedores de e‑mail.
### A falha na Alara: por que a terceirização pode ser um ponto de vulnerabilidade Alara, empresa japonesa especializada em entrega de e‑mails em massa, armazena e processa dados sensíveis de milhares de clientes. Em 2022, a Alara já havia sido alvo de pequenos vazamentos que resultaram na exposição de apenas alguns milhares de e‑mails. No entanto, o incidente de 2024 é a primeira ocorrência de escala massiva, demonstrando que a terceirização de serviços de e‑marketing pode se tornar o elo mais fraco na cadeia de segurança.
Especialistas apontam que a falha pode ter ocorrido por uma combinação de fatores: vulnerabilidade de software não corrigida, configuração inadequada de firewalls e ausência de monitoramento em tempo real das atividades de acesso. A empresa Alara, na resposta oficial, afirmou que está realizando auditorias de segurança e que os dados de acesso foram isolados, mas não divulgou detalhes técnicos, o que dificulta a avaliação completa das medidas de mitigação.
### Consequências imediatas para os consumidores A divulgação de 14,9 milhões de endereços de e‑mail expõe consumidores a riscos de phishing, spam e roubo de identidade. A maioria desses endereços estava associada a campanhas de newsletter, o que aumenta a probabilidade de que os e‑mails recebidos sejam considerados relevantes e, portanto, mais propensos a conter links maliciosos. Empresas de segurança cibernética já alertaram que atacantes podem usar essas listas para campanhas de engenharia social direcionadas.
Além disso, os consumidores que possuem contas em qualquer das três plataformas podem ter outras informações pessoais em risco, se os dados de e‑mail estiverem correlacionados a dados de compras ou histórico de navegação. A falta de clareza nas comunicações das empresas sobre o escopo dos dados vazados agrava a percepção de insegurança.
### Impactos regulatórios e legais No Japão, a Lei de Proteção de Dados Pessoais (APPI – Act on the Protection of Personal Information) estabelece obrigações rigorosas para a coleta, uso e divulgação de dados pessoais. Empresas que falham em proteger dados podem ser multadas, além de sofrerem sanções de reputação. A Autoridade de Supervisão de Serviços Financeiros (FSA) já expressou preocupações sobre a conformidade das empresas varejistas com os requisitos de segurança.
O Ministério da Justiça já iniciou uma investigação preliminar sobre o incidente, e há rumores de que a APPI pode ser revisada para incluir penalidades mais severas contra terceirizados que não cumpram normas de segurança robustas. A pressão para que as empresas adotem padrões de criptografia em repouso e em trânsito, além de políticas de autenticação multifatorial, tem crescido.
### Implicações para o mercado varejista e tendências tecnológicas O caso evidencia que a terceirização de serviços de e‑marketing não é uma solução “plug and play”. As empresas varejistas precisam revisar suas cadeias de suprimentos de dados, implementando avaliações de risco contínuas e exigindo certificações de segurança de seus parceiros.
A tecnologia de “Zero Trust” (confiança zero) está ganhando adoção no Japão como resposta a incidentes semelhantes. Essa abordagem assume que nenhum usuário interno ou externo pode ser confiado por padrão, exigindo autenticação rígida e monitoramento contínuo de acesso. Muitas empresas varejistas já estão investindo em soluções de identidade e acesso (IAM) que integram autenticação multifatorial e análise comportamental.
Além disso, a adoção de blockchain para garantir a integridade dos dados de clientes está sendo explorada como mitigação de vazamentos futuros. Ao registrar transações e acessos em uma cadeia de blocos, as empresas podem rastrear e auditar qualquer alteração em tempo real, aumentando a transparência e a responsabilidade.
### Perspectiva brasileira e latino‑americana O Brasil enfrenta desafios similares, com o aumento de incidentes de vazamento de e‑mails e dados de clientes em empresas de comércio eletrônico. A Lei Geral de Proteção de Dados (LGPD) impõe obrigações semelhantes à APPI, exigindo consentimento explícito, notificações de vazamento e medidas de segurança adequadas. O caso japonês serve como um alerta para o mercado latino‑americano, indicando que a terceirização de serviços de e‑marketing pode representar um risco real.
Empresas brasileiras estão intensificando a adoção de frameworks de segurança, como ISO/IEC 27001, e investindo em soluções de criptografia de dados. A colaboração entre órgãos reguladores, como a ANPD, e o setor privado tem se tornado essencial para fortalecer a postura de segurança em todo o ecossistema.
### Conclusão A exposição de 14,9 milhões de e‑mails no Japão revela fragilidades críticas na segurança de dados de varejistas que dependem de parceiros terceirizados. O incidente destaca a necessidade de revisão de políticas de segurança, adoção de modelos Zero Trust e compliance mais rígido com normas nacionais. Enquanto o Japão e o Brasil buscam ajustar suas legislações, a lição é clara: a confiança do consumidor depende diretamente da capacidade das empresas de proteger seus dados contra ataques cada vez mais sofisticados.
Fonte original
ITmedia