Alerta ignorado: Como a ameaça cibernética da Coreia do Norte culminou no roubo recorde de US$ 6,3 bilhões da Binance
Especialistas em segurança digital apontavam há anos para a paciência e persistência dos hackers norte-coreanos, mas a maior exchange de criptomoedas do mundo ainda foi surpreendida
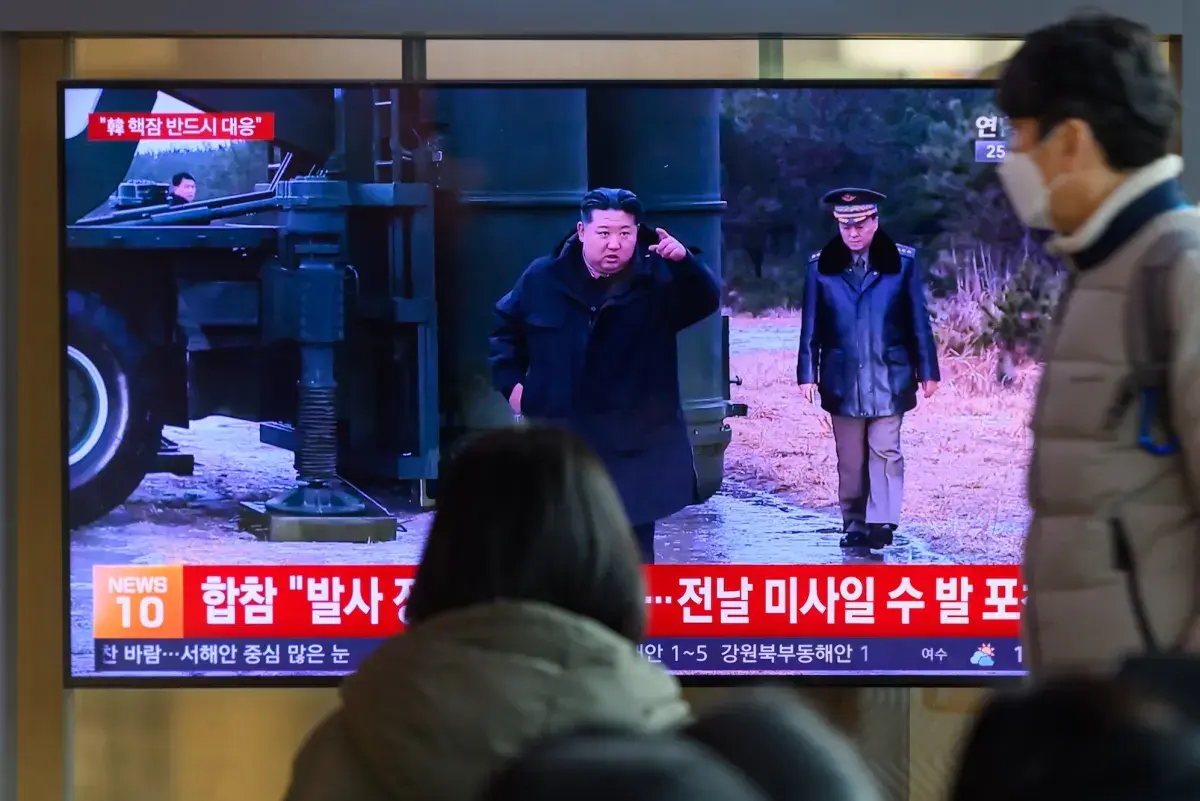
Nos últimos anos, a comunidade de segurança da informação tem levantado um sinal de alerta constante sobre as operações cibernéticas da Coreia do Norte. Grupos como o Lazarus, afiliado ao Ministério da Defesa do país, vêm aperfeiçoando técnicas de infiltração, lavagem de ativos e exfiltração de fundos digitais. A estratégia desses agentes não se resume a ataques pontuais; ao contrário, eles adotam uma postura de "paciente e persistente", investindo tempo para estudar vulnerabilidades de sistemas críticos, construir relacionamentos dentro de organizações e aguardar o momento ideal para agir. Essa abordagem foi prevista por analistas de segurança já em 2020, quando publicaram relatórios detalhando a crescente sofisticação das campanhas de spear‑phishing, malware customizado e exploração de cadeias de suprimentos.
Entretanto, o que deveria ter sido um alerta precoce acabou se transformando em uma lição amarga quando, em 2023, a Binance – reconhecida como a maior corretora de criptomoedas do mundo – foi alvo de um ataque que resultou em um roubo estimado em US$ 6,3 bilhões, o maior já registrado em um único incidente cripto. O valor, equivalente a cerca de R$ 31 bilhões à cotação atual, ultrapassa em muito os prejuízos de ataques anteriores, como o hack da Mt. Gox (650 milhões de dólares) ou o roubo da Bitfinex (85 milhões de dólares). A magnitude do golpe evidencia não apenas a audácia dos hackers norte‑coreanos, mas também lacunas críticas de segurança que ainda permeiam as maiores plataformas de negociação de ativos digitais.
Para entender como o ataque foi possível, é preciso analisar a cadeia de vulnerabilidades exploradas. Segundo investigações conduzidas por firmas de segurança como Chainalysis e CipherTrace, os invasores iniciaram a operação infiltrando-se em sistemas internos da Binance por meio de credenciais comprometidas de terceiros. A técnica, conhecida como “supply‑chain attack”, permite que os hackers obtenham acesso privilegiado sem precisar quebrar defesas perimetrais. Uma vez dentro, eles moveram fundos de várias carteiras de custódia, mascarando os caminhos com transações de mixers e serviços de anonimização como o Tornado Cash. A complexidade da movimentação exigiu um planejamento de meses, possivelmente anos, e envolveu a coordenação de múltiplos servidores de comando e controle espalhados por diferentes jurisdições.
O aspecto técnico do ataque também revela a evolução das ferramentas de hacking empregadas pelos atores estatais da Coreia do Norte. Relatórios de 2022 destacaram o uso de malware modular, capaz de carregar diferentes payloads conforme a necessidade da operação, além de scripts que automatizam a exfiltração de chaves privadas armazenadas em hardware wallets vulneráveis. A capacidade de contornar mecanismos de autenticação multifator (MFA) demonstra que os invasores possuíam informações prévias sobre as configurações de segurança da Binance, possivelmente obtidas por meio de engenharia social avançada ou compra de credenciais no mercado negro.
O impacto econômico imediato foi imediato: o preço do Bitcoin despencou quase 10% nas horas que se seguiram ao anúncio do roubo, provocando pânico entre investidores institucionais e individuais. A volatilidade gerada afetou também outras criptomoedas, como Ethereum e Solana, ampliando a discussão sobre a necessidade de regulamentação mais rígida no setor. A Comissão de Valores Mobiliários dos Estados Unidos (SEC) intensificou sua investigação sobre a Binance, enquanto autoridades sul‑coreanas e japonesas abriram processos para identificar os responsáveis e recuperar os ativos subtraídos.
Para o Brasil, o episódio traz lições estratégicas. O país possui, segundo dados da Associação Brasileira das Exchanges de Criptomoedas (ABEC), mais de 30 plataformas de negociação ativas, muitas delas com recursos de segurança ainda em desenvolvimento. A recente aprovação da Lei nº 14.478/2023, que estabelece diretrizes de combate à lavagem de dinheiro em criptoativos, ainda deixa lacunas quanto à proteção contra ataques cibernéticos avançados. Especialistas como a professora de Segurança da Informação da USP, Ana Paula Ribeiro, destacam que as exchanges brasileiras devem adotar protocolos de defesa em profundidade, incluindo a segmentação de redes, monitoramento comportamental de transações e auditorias independentes regulares.
Além das implicações técnicas, o roubo evidencia uma faceta geopolítica da estratégia norte‑coreana: a monetização de sanções internacionais por meio de crimes cibernéticos. O regime, isolado economicamente, tem usado o cibercrime como fonte de receita para financiar seu programa nuclear e manter o aparato militar. Estimativas do Conselho de Segurança dos EUA sugerem que, entre 2017 e 2022, o grupo Lazarus foi responsável por mais de US$ 3 bilhões em perdas para o setor financeiro global. O ataque à Binance, portanto, não é apenas um crime contra uma empresa privada, mas parte de uma campanha estatal de arrecadação ilícita que desafia a ordem econômica internacional.
No cenário latino‑americano, a situação ganha contornos ainda mais críticos. Países como México, Argentina e Colômbia vêm experimentando um crescimento exponencial no uso de criptomoedas como reserva de valor diante da inflação. Contudo, a ausência de marcos regulatórios robustos e de investimentos em cibersegurança coloca esses mercados em risco de se tornarem alvos fáceis para grupos como o Lazarus. O Banco Central do Brasil já sinalizou a intenção de criar um sandbox regulatório para criptoativos, mas ainda não definiu padrões de segurança que obriguem as exchanges a adotar soluções de proteção avançada.
A resposta da Binance ao incidente também merece análise. A empresa anunciou a criação de um fundo de recompensas de US$ 200 milhões para incentivar a devolução de fundos roubados e reforçou seu programa de bug bounty, ampliando o escopo de recompensas para vulnerabilidades críticas. Ainda assim, críticos apontam que a dependência de soluções de terceiros para a custódia de ativos digitais cria pontos únicos de falha. A proposta de descentralizar a custódia, usando soluções de armazenamento frio (cold wallets) distribuídas entre múltiplos provedores, tem ganhado apoio entre reguladores e investidores institucionais.
Em termos de prevenção futura, especialistas recomendam três pilares essenciais: (i) fortalecimento da identidade e controle de acesso, com autenticação baseada em hardware; (ii) monitoramento em tempo real de fluxos de transações usando inteligência artificial para detectar padrões anômalos; e (iii) colaboração internacional entre agências de segurança cibernética, exchanges e governos para compartilhar indicadores de comprometimento (IOCs) e coordenar respostas rápidas. O Grupo de Trabalho de Segurança de Criptomoedas da OCDE, criado em 2022, tem sido um fórum crucial para essa cooperação, mas ainda carece de mecanismos de execução vinculantes.
Para o leitor brasileiro, a mensagem é clara: a tecnologia que habilita a liberdade financeira também abre portas para ameaças sofisticadas. Investidores devem exigir transparência das exchanges quanto às práticas de segurança e considerar diversificar seus ativos em carteiras que ofereçam controle total das chaves privadas. Ao mesmo tempo, o poder público tem a responsabilidade de criar um ambiente regulatório que imponha padrões mínimos de segurança e promova a cooperação transfronteiriça contra o crime cibernético.
Em síntese, o roubo de US$ 6,3 bilhões da Binance não foi um evento isolado, mas a culminação de anos de advertências ignoradas sobre a estratégia persistente da Coreia do Norte no ciberespaço. O incidente reforça a necessidade de uma abordagem proativa, combinando tecnologia avançada, políticas públicas firmes e conscientização do usuário final. Se o mercado cripto quiser sobreviver ao escrutínio crescente de reguladores e investidores, precisará transformar essas lições em ações concretas, antes que novos ataques de escala ainda maior se tornem a nova norma.
Fonte original
TechCrunch