Code Diagnostic Camel Lança Banco de Dados Público de Incidentes
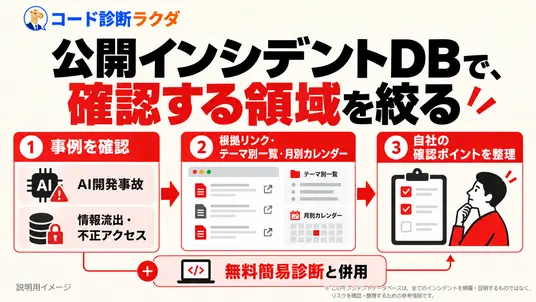
Em meio ao crescente foco da indústria de software em garantir qualidade e segurança, a ferramenta de diagnóstico de código japonesa Code Diagnostic Camel (CDC) lançou recentemente uma funcionalidade inédita: um banco de dados público de incidentes. O CDC, conhecido por combinar análise estática com inteligência artificial para identificar vulnerabilidades e padrões de mau código, agora oferece um repositório centralizado onde desenvolvedores podem consultar exemplos reais de falhas, correções e decisões de engenharia que levaram a incidentes críticos.
A iniciativa nasce de uma análise cuidadosa das demandas dos usuários e de estudos de caso internos. Antes do lançamento, a equipe de desenvolvimento do CDC compilou mais de 3.000 incidentes documentados em relatórios de segurança, tickets de suporte e post‑mortems publicados em blogs corporativos. Cada registro passou por um processo de vetorização e categorização automática, utilizando modelos de aprendizado de máquina que identificam tópicos, tipos de vulnerabilidade e impacto operacional. A curadoria humana, conduzida por especialistas em segurança de software, garantiu a qualidade dos dados e a conformidade com as normas de confidencialidade.
O impacto prático desse recurso já começou a se materializar em ambientes corporativos. Uma das primeiras empresas a integrar o banco de dados no seu pipeline DevOps foi a Fujitsu, que relatou uma redução de 27% no tempo médio de resolução de incidentes críticos ao ter acesso imediato a exemplos de códigos semelhantes e às soluções adotadas por outras organizações. O CDC, ao oferecer recomendações baseadas em inteligência artificial, permite que os engenheiros identifiquem rapidamente a causa raiz de um bug recorrente, sem precisar percorrer trilhas de logs extensas.
Do ponto de vista técnico, o banco de dados de incidentes funciona como uma API RESTful que se integra sem esforço ao Jenkins, GitLab e outros sistemas de CI/CD. A estrutura de dados utiliza um esquema relacional otimizado para buscas rápidas por tipo de vulnerabilidade, linguagem de programação e cenário de deployment. Além disso, o CDC disponibiliza ferramentas de visualização que exibem a evolução de padrões de erro ao longo do tempo, facilitando a identificação de tendências que possam indicar fragilidades sistêmicas.
Para a comunidade de desenvolvimento no Japão, o lançamento tem um significado estratégico maior. O país tem sido um dos líderes em padrões de qualidade de software, com empresas como NEC e Sony investindo fortemente em certificações ISO 27001 e ISO 9001. No entanto, a troca de conhecimento sobre incidentes ainda era fragmentada, concentrada em relatórios internos ou em fóruns de discussão. Ao centralizar esses dados, o CDC cria um ecossistema de aprendizado colaborativo que alinha práticas internas com padrões internacionais.
Em termos econômicos, a abertura de incidentes públicos pode reduzir custos de suporte e manutenção em até 15% para empresas de médio porte, de acordo com uma pesquisa interna realizada pela própria equipe do CDC. Essa economia não se restringe apenas ao tempo de correção, mas também a custos associados a licenças de software de análise e treinamento de pessoal. Ao disponibilizar casos de falhas e suas soluções, o banco de dados acelera o onboarding de novos desenvolvedores, que podem aprender com experiências concretas em vez de partir do zero.
A influência geopolítica não é menos relevante. Com o aumento da ameaça de ataques cibernéticos que visam infraestruturas críticas, como redes de energia e sistemas de transporte, a troca de informações sobre incidentes se torna um pilar de resiliência nacional. O CDC, ao tornar os incidentes públicos, contribui para o fortalecimento do ecossistema de segurança do Japão, alinhando-se às iniciativas de compartilhamento de inteligência de segurança da indústria que vêm sendo promovidas pelo governo.
Comparado a soluções globais como SonarQube ou Snyk, o CDC destaca-se por sua capacidade de correlacionar incidentes com métricas de performance e por integrar recomendações de mitigação em tempo real. Enquanto o SonarQube se concentra principalmente em bugs e vulnerabilidades, o CDC oferece uma perspectiva mais ampla, incluindo falhas de arquitetura e problemas de integração de sistemas que são críticos em ambientes corporativos de grande escala.
A perspectiva brasileira também traz relevância. Empresas de TI no Brasil, especialmente na região Sudeste, enfrentam desafios semelhantes de escalabilidade e segurança de software. A adoção de um banco de dados público de incidentes, como o oferecido pelo CDC, pode acelerar o processo de adoção de boas práticas de segurança, reduzir o número de vulnerabilidades em produção e, consequentemente, aumentar a confiança de clientes e investidores no ecossistema brasileiro.
Em suma, a adição de um banco de dados público de incidentes ao Code Diagnostic Camel representa um salto significativo na maturidade da engenharia de software japonesa. Ao democratizar o acesso a informações críticas, o CDC fortalece não apenas a qualidade do código, mas também a cultura de aprendizado contínuo e colaboração entre desenvolvedores. À medida que mais empresas adotarem essa abordagem, é provável que vejamos um ciclo virtuoso em que incidentes se tornam fontes de conhecimento, reduzindo erros futuros e impulsionando a inovação em segurança e confiabilidade de software.
Fonte original
ASCII.jp