Drones ucranianos atingem centros de dados russos e provocam queda de serviços digitais
Ataques físicos a infraestruturas críticas elevam a guerra cibernética a um novo patamar, impactando aplicativos, bots e a economia digital da Rússia
Em meio à escalada do conflito entre Ucrânia e Rússia, um novo capítulo foi escrito na história da guerra tecnológica: drones de longo alcance, lançados a partir de território ucraniano, atingiram diretamente centros de dados russos, provocando a paralisação de serviços digitais que milhões de usuários consideram indispensáveis. O ataque, ocorrido nas últimas semanas, marcou a primeira vez que uma ação física foi empregada com o objetivo explícito de desestabilizar a infraestrutura de computação em nuvem de um adversário, trazendo à tona questões sobre a vulnerabilidade das redes de dados em tempos de guerra.
A estratégia ucraniana de usar drones contra alvos de alta relevância tecnológica reflete uma evolução das táticas de guerra híbrida. Enquanto o tradicional bombardeio aéreo visa alvos militares como bases e depósitos de munição, os drones agora miram pontos críticos da cadeia de valor digital – servidores, racks de armazenamento e sistemas de refrigeração. De acordo com análises de especialistas em segurança da informação, o uso de veículos aéreos não tripulados permite uma precisão cirúrgica, reduzindo o risco de danos colaterais e, ao mesmo tempo, gerando um efeito cascata que pode comprometer serviços que dependem de conectividade constante.
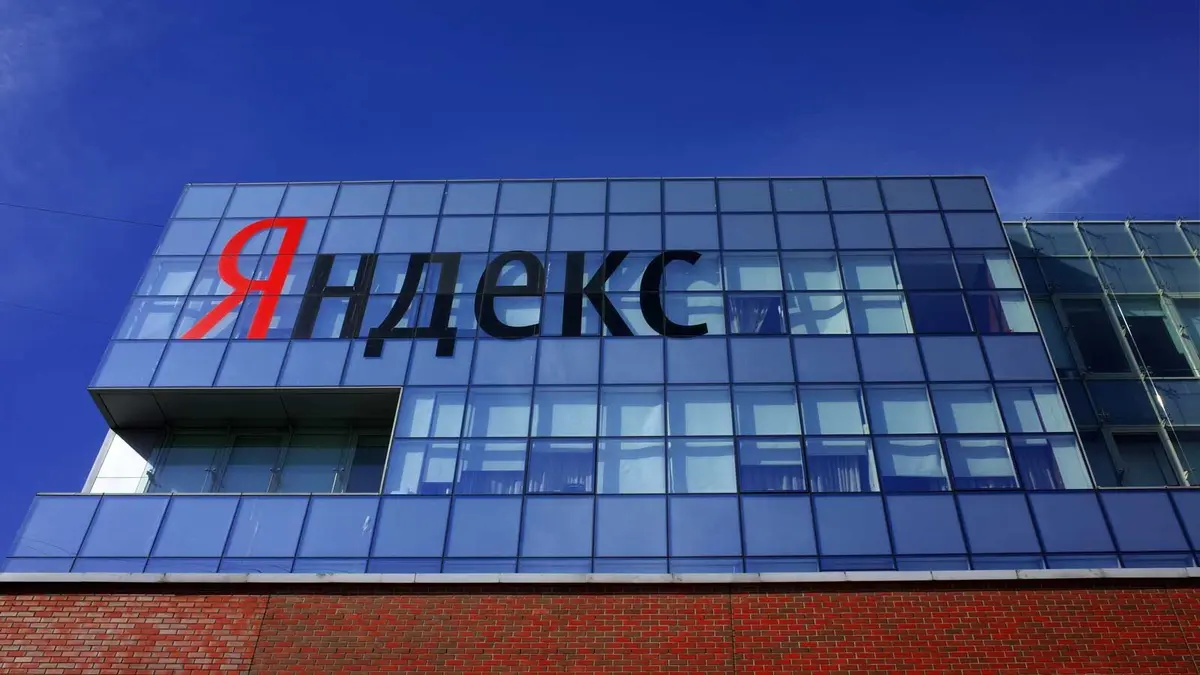
Os alvos escolhidos foram centros de dados localizados em regiões estratégicas do interior russo, onde operam provedores como a Rostelecom, a Yandex Cloud e o Mail.ru Group. Esses data centers hospedam desde plataformas de comércio eletrônico até aplicações de mensagens instantâneas, passando por serviços de streaming e sistemas de pagamento digital. Quando os drones colidiram com as instalações, a energia elétrica foi interrompida, os sistemas de refrigeração falharam e, consequentemente, os servidores foram forçados a entrar em modo de proteção, desligando-se para evitar superaquecimento. O efeito imediato foi a queda de aplicativos como Yandex.Market, VKontakte e o próprio motor de busca Yandex, além de interrupções em serviços de streaming de música e vídeo.
Um dos aspectos mais intrigantes do ataque foi o impacto relatado sobre a atividade de bots online. Fontes de inteligência cibernética observaram uma diminuição significativa – embora não tão drástica quanto as primeiras estimativas – na geração de tráfego automatizado que alimenta campanhas de desinformação, fraudes e mineração de criptomoedas. A lógica por trás dessa redução está ligada ao fato de que muitas botnets utilizam servidores russos para hospedar seus códigos maliciosos. Quando os data centers são comprometidos, a disponibilidade desses recursos cai, limitando a capacidade de operação das redes de bots.
Para entender a gravidade da situação, é preciso analisar a dependência da economia russa em plataformas digitais. Segundo dados da Associação Russa de Internet (RUISA), mais de 80% das transações de comércio eletrônico do país são processadas por servidores hospedados em data centers nacionais. A interrupção desses serviços não afeta apenas consumidores, mas também empresas de logística, bancos e operadoras de telecomunicações que dependem de APIs em tempo real para conciliar pagamentos, rastrear entregas e validar identidades. Em termos financeiros, analistas estimam que a perda de produtividade causada pelos outages pode representar bilhões de rublos em receitas não realizadas.
Do ponto de vista técnico, o ataque evidencia vulnerabilidades estruturais dos data centers modernos. Embora muitos desses locais possuam sistemas de segurança física robustos – cercas, vigilância por câmeras e controle de acesso biométrico – a introdução de drones contorna essas barreiras ao operar a partir de áreas externas e alcançar rooftops ou estruturas de ventilação. Além disso, a velocidade de um drone comercial equipado com explosivos ou cargas de impacto pode superar os limites de resposta de sistemas anti‑intrusão convencionais. Isso levanta a necessidade de revisitar padrões de design de instalações críticas, incluindo a implementação de sensores anti‑drone, reforço de coberturas de energia e redundância de rede que possa reorientar o tráfego em caso de falhas localizadas.
Comparado a ataques cibernéticos puramente virtuais, como o NotPetya de 2017, o ataque físico apresenta vantagens e desvantagens distintas. Enquanto o primeiro pode se espalhar rapidamente por meio de vulnerabilidades de software e alcançar milhões de dispositivos em poucos minutos, ele depende da existência de falhas de código exploráveis. Já o ataque com drones não requer conhecimento de vulnerabilidades específicas, mas sim a capacidade de alcançar o local físico e causar dano material. No entanto, o alcance geográfico é limitado – é necessário que o atacante esteja suficientemente próximo para lançar o drone – e o custo operacional pode ser maior. Ainda assim, a combinação de ambos os vetores cria um cenário de risco híbrido que desafia as defesas tradicionais.
A resposta russa ao incidente ainda está em desenvolvimento. Autoridades de defesa cibernética da Federação Russa (FSB) declararam que estão investigando a origem dos drones e que medidas de reforço serão adotadas nos centros de dados críticos. Além disso, o Ministério da Defesa russo sinalizou a possibilidade de retaliações, tanto no âmbito cibernético quanto em possíveis ações militares direcionadas a infraestrutura de produção de drones na Ucrânia. Essa escalada de respostas pode abrir espaço para uma nova fase de confrontos, onde a linha entre ataques físicos e digitais se torna cada vez mais tênue.
Do ponto de vista geopolítico, o ataque tem implicações que vão além da fronteira entre Kiev e Moscou. Países da América Latina, incluindo o Brasil, acompanham de perto a evolução das técnicas de guerra híbrida, pois dependem cada vez mais de serviços de nuvem fornecidos por provedores globais. Empresas brasileiras que mantêm operações ou parcerias na Rússia – como fabricantes de equipamentos agrícolas que exportam para a Sibéria, ou startups de fintech que utilizam APIs russas – podem enfrentar interrupções inesperadas. A necessidade de diversificar fornecedores de infraestrutura e adotar estratégias de contingência, como a replicação de dados em múltiplas regiões geográficas, torna‑se um imperativo estratégico.
No Brasil, a comunidade de segurança da informação tem debatido o caso como um alerta sobre a crescente sofisticação dos ataques físicos a infraestrutura digital. O Conselho Nacional de Segurança Cibernética (CNSC) lançou recentemente um estudo que recomenda a implantação de sistemas de detecção de drones em data centers críticos, bem como a criação de protocolos de resposta rápida que incluam a migração automática de cargas de trabalho para ambientes de nuvem pública. Tais medidas, embora custosas, podem reduzir significativamente o tempo de inatividade e preservar a integridade dos serviços.
Especialistas em defesa cibernética, como a professora Ana Paula Ribeiro, da Universidade Federal de Minas Gerais, apontam que o incidente reforça a necessidade de uma abordagem holística à segurança: "Não basta proteger o perímetro de rede; é preciso integrar vigilância física, inteligência de ameaças e planejamento de resiliência operacional. Os drones são apenas a ponta do iceberg de um arsenal que inclui satélites, armas de energia dirigida e até mesmo sabotagem de supply chain de componentes eletrônicos."
Além do impacto imediato nos serviços, o ataque pode influenciar a dinâmica do mercado de data centers na Rússia. Empresas russas que anteriormente investiam pesado em expansão de capacidade podem reconsiderar seus projetos diante do risco aumentado de ataques físicos. Investidores estrangeiros, já cautelosos em relação às sanções econômicas, podem retirar recursos, levando a um retraimento de investimentos em infraestrutura de nuvem. Por outro lado, o governo russo pode acelerar a criação de “data centers soberanos”, com maior grau de blindagem física e controle estatal, numa tentativa de garantir a continuidade dos serviços estratégicos.
Em termos de perspectiva futura, a tendência é que o uso de drones como arma contra infraestrutura digital se torne mais frequente. A tecnologia de veículos aéreos não tripulados tem avançado rapidamente, com aumentos de alcance, autonomia e capacidade de carga. Países que desenvolvem drones de longo alcance – como a própria Ucrânia, que recebeu apoio tecnológico dos Estados Unidos e da OTAN – podem ampliar seus arsenais para incluir variantes equipadas com sensores de interferência eletromagnética, capazes de desativar temporariamente equipamentos eletrônicos sem causar destruição física. Essa evolução exigirá respostas igualmente inovadoras, como o desenvolvimento de sistemas de proteção eletromagnética e a adoção de arquitetura de rede distribuída, que minimize o ponto único de falha.
Para o Brasil, a lição mais imediata é a importância de mapear a dependência de serviços críticos hospedados fora do país e criar estratégias de mitigação. O Banco Central já exige que instituições financeiras mantenham backups de dados em servidores localizados no território nacional, mas o setor privado ainda carece de normas claras sobre replicação de dados em caso de ataques físicos. A adoção de padrões internacionais, como o ISO/IEC 27001, pode ajudar a estabelecer práticas de segurança que considerem tanto ameaças cibernéticas quanto físicas.
Em síntese, o ataque de drones ucranianos aos centros de dados russos não é apenas um incidente isolado, mas um indicativo de que a guerra de informação e a guerra tradicional estão convergindo em um novo paradigma de conflito. A interrupção de aplicativos e a queda da atividade de bots demonstram que a vulnerabilidade das infraestruturas digitais pode ser explorada de forma direta, forçando governos e empresas a repensar suas estratégias de proteção. No cenário latino‑americano, a necessidade de fortalecer a resiliência tecnológica ganha urgência, especialmente à medida que a dependência de serviços em nuvem se aprofunda.
O futuro próximo poderá trazer mais ataques semelhantes, impulsionados por tecnologias emergentes e por uma corrida armamentista digital que transcende fronteiras. A única certeza, porém, é que quem não investir em defesa integrada – combinando segurança física, cibersegurança avançada e planos de continuidade de negócios – corre o risco de ser surpreendido por um drone sobrevoando seu próprio data center.
Fonte original
Tom's Hardware