Falsos “Seguros”: O que o vazamento da Lenovo ThinkPlus FU100 revela sobre a segurança de dispositivos biométricos
A descoberta de senhas fixas em um pendrive com impressão digital expõe falhas graves em todo o mercado de dispositivos “seguros” e destaca a necessidade de revisão de normas de criptografia no Brasil e na América Latina
A tecnologia de biometria tem sido promovida como a próxima fronteira na autenticação segura, prometendo substituir senhas frágeis por algo que cada indivíduo possui em si. Entre as soluções mais publicitadas, a Lenovo ThinkPlus FU100 – um pequeno pendrive com leitor de impressão digital integrado – ganhou atenção como um dispositivo de armazenamento “secreto” que supostamente protege informações com criptografia avançada.
### O que é o ThinkPlus FU100? O ThinkPlus FU100, comercializado pela Lenovo como um “USB de armazenamento criptografado com autenticação biométrica”, combina três funcionalidades em um único bloco compacto: (1) leitor de impressão digital, (2) mecanismo de encriptação de dados e (3) porta USB para conexão com computadores. O objetivo, segundo a empresa, é oferecer aos usuários um meio de armazenar arquivos sensíveis que só podem ser acessados após a verificação da impressão digital do proprietário.
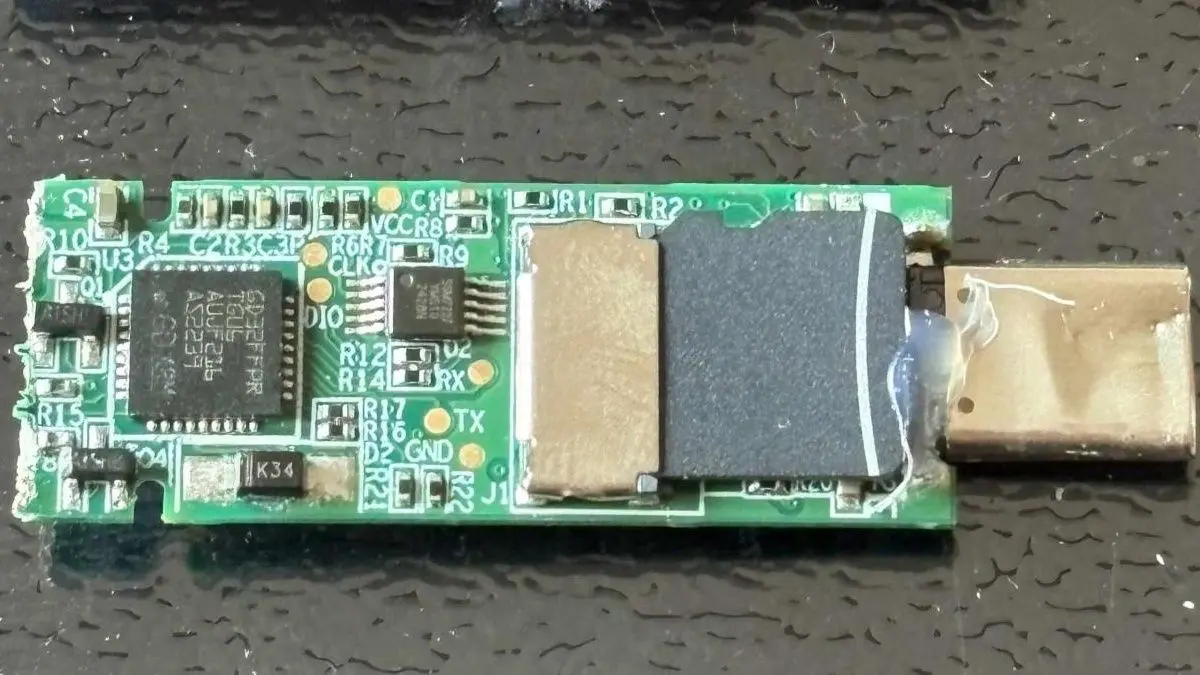
### A descoberta chocante de Codex Em meio a pesquisas de segurança, um analista da Codex – uma empresa de segurança de dados – descobriu que o dispositivo realmente não criptografa os dados. Ao abrir a unidade, foi possível extrair um cartão SD interno não criptografado. Isso significa que, embora a Lenovo alegasse que os dados estivessem protegidos por chaves de criptografia geradas dinamicamente, na prática o dispositivo funcionava como um simples “mocador” de cartão SD.
Para piorar, Codex analisou outros dispositivos “seguros” de fornecedores semelhantes e encontrou chaves fixas, ou seja, senhas de criptografia pré-definidas e reutilizadas em múltiplas unidades. Esse padrão revela que, em vez de usar criptografia de ponta, os fabricantes estavam confiando em medidas de segurança superficiais para atender a requisitos de certificação de segurança.
### Como a vulnerabilidade funciona? A falha reside em dois pontos principais:
1. **Armazenamento não criptografado** – O cartão SD interno contém os dados em claro. Se alguém conseguir extrair fisicamente o cartão ou desmonte o dispositivo, os arquivos ficam totalmente expostos. 2. **Chaves de criptografia fixas** – Quando a unidade tenta “criptografar” os dados, ela utiliza uma chave predefinida que é a mesma em todas as unidades de um mesmo lote. Isso torna a criptografia inútil, pois um atacante pode simplesmente usar a mesma chave para descriptografar qualquer unidade.
Esses dois fatores permitem que qualquer pessoa com acesso físico ao dispositivo possa simplesmente desmontar o pendrive e ler os dados sem a necessidade de passar pela verificação de impressão digital.
### Implicações para consumidores e empresas Para consumidores que confiam na Lenovo para proteger informações sensíveis – como documentos financeiros, fotos pessoais ou dados corporativos – a descoberta gera um alerta sério: a “segurança” oferecida por esses dispositivos não está de fato protegida.
Além disso, empresas que utilizam pendrives biométricos para armazenar dados confidenciais correm risco de vazamento interno, o que pode acarretar multas por não cumprimento de normas como LGPD (Lei Geral de Proteção de Dados) e regulamentos internacionais de segurança da informação.
A falha também expõe a fragilidade de dispositivos que se baseiam em “segurança por aparência”, um conceito que tem se tornado cada vez mais questionado na era digital, onde a confiança em hardware muitas vezes supera a realidade de engenharia de segurança.
### Contexto de mercado e indústria O mercado de dispositivos de armazenamento criptografados com biometria está em expansão. A demanda cresce em setores como bancário, jurídico e governamental, que precisam de soluções de acesso rápido e seguro. No entanto, a maioria dos fornecedores ainda segue padrões de segurança abaixo do nível exigido para proteção de dados sensíveis.
A descoberta de Codex faz parte de um movimento mais amplo de auditoria de segurança que tem revelado vulnerabilidades semelhantes em dispositivos de marcas como Samsung, SanDisk e outras.
Para a Lenovo, o incidente pode resultar em perda de confiança do consumidor, além de possíveis processos judiciais e multas regulatórias. O impacto também pode reverberar na cadeia de fornecimento, exigindo revisões de design e certificação.
### Reação da Lenovo e ações corretivas Até o momento, a Lenovo não divulgou oficialmente uma resposta ao vazamento. Em situações semelhantes, as empresas costumam lançar atualizações de firmware ou oferecer substituição do hardware. No entanto, se a vulnerabilidade for estrutural – como o uso de chaves fixas – as correções exigirão redesign completo do dispositivo.
Os especialistas sugerem que a Lenovo revise o processo de design de seus dispositivos biométricos, incorporando criptografia de ponta a ponta com chaves geradas dinamicamente no próprio dispositivo, e que realize certificações independentes de segurança.
### Perspectiva brasileira e latino-americana No Brasil, a Lei Geral de Proteção de Dados (LGPD) obriga que empresas garantam a segurança dos dados pessoais. O uso de pendrives “seguros” que não oferecem criptografia confiável pode colocar organizações em violação das normas, resultando em multas que podem chegar a 2% do faturamento anual. Para pequenos e médios negócios, o custo dessas multas pode ser desastroso.
Além disso, a indústria de segurança brasileira ainda depende muito de fornecedores internacionais, e a falta de fiscalização rigorosa pode permitir a circulação de dispositivos comprometidos. Assim, a necessidade de auditorias internas e a adoção de políticas de segurança de TI mais robustas torna-se ainda mais urgente.
A comunidade de segurança da informação no Brasil já tem se mobilizado, com eventos de bug bounty e desafios de hacking que visam descobrir falhas em hardware de segurança. Esse movimento pode acelerar a descoberta de vulnerabilidades semelhantes em dispositivos destinados ao mercado latino‑americano.
### Como proteger seus dados agora 1. **Desconfie de dispositivos que não oferecem criptografia comprovada** – verifique se há certificações de segurança reconhecidas. 2. **Use criptografia de software confiável** – aplicativos como VeraCrypt ou BitLocker podem proteger arquivos mesmo se o dispositivo físico falhar. 3. **Mantenha backups regulares** – mesmo que um dispositivo seja comprometido, ter cópias fora dele garante recuperação de dados. 4. **Atualize firmware e firmware de segurança** – se o fabricante lançar patches, aplique imediatamente. 5. **Adote uma política de segurança de dispositivos físicos** – controle de acesso, rastreamento de dispositivos e auditorias regulares.
### Conclusão O caso da Lenovo ThinkPlus FU100 serve como um alerta contundente: a confiança cega em dispositivos de segurança “prontos” pode ser mais perigosa do que a própria vulnerabilidade. A falha demonstra que a segurança deve ser construída com base em criptografia sólida, chaves dinâmicas e auditorias independentes, em vez de soluções que parecem sofisticadas na superfície.
Para os usuários brasileiros, a mensagem é clara: antes de investir em dispositivos de armazenamento com autenticação biométrica, é preciso verificar a robustez real da criptografia e a credibilidade do fabricante. Enquanto a indústria continua a evoluir, a necessidade de regulamentação e certificação mais rigorosa se torna cada vez mais premente. A segurança digital, afinal, não pode depender apenas de uma capa brilhante; ela precisa ser construída sobre fundamentos sólidos e testados.
Fonte original
Tom's Hardware