Hacker recebe US$50 mil por bug que permitia Linux no PS5 e força Sony a fechar brecha antes de GTA VI
Exploração de hypervisor do console de última geração foi corrigida, suscitando debates sobre segurança, homebrew e a relação entre fabricantes e a comunidade de pesquisadores no Brasil
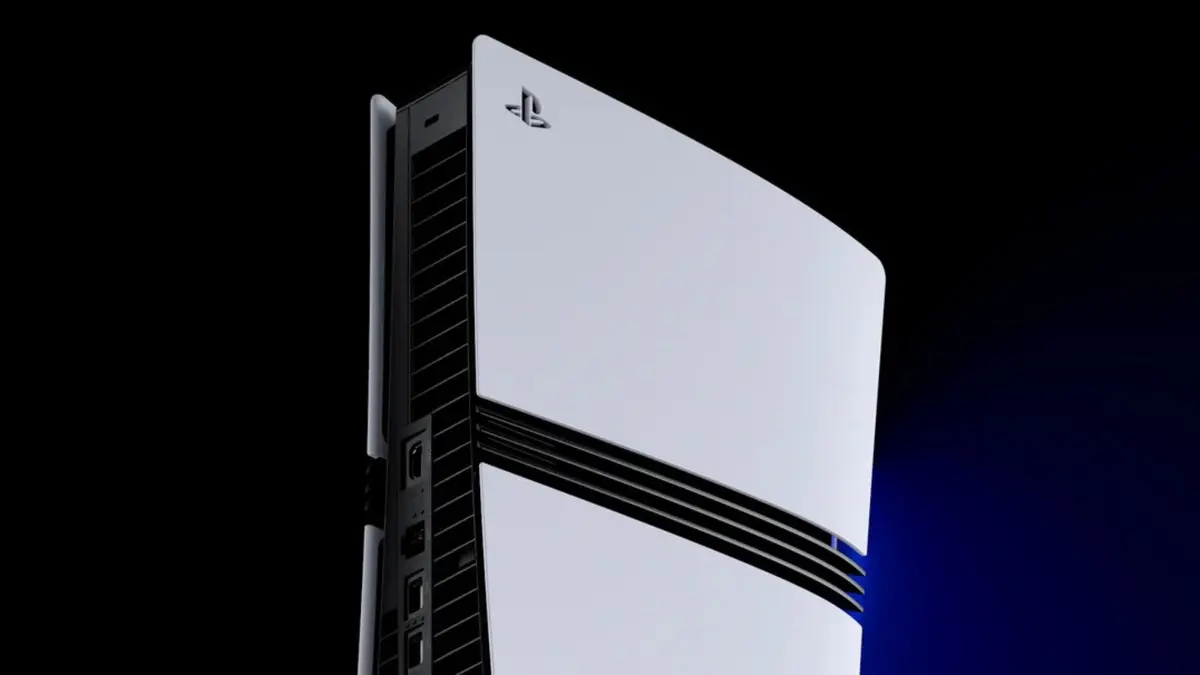
A notícia de que um hacker foi recompensado em US$50 mil por descobrir uma vulnerabilidade crítica no PlayStation 5 (PS5) tem reverberado não apenas entre os entusiastas de videogames, mas também nos círculos de segurança da informação. O ponto central do caso foi um bug no hypervisor – camada de software responsável por gerenciar recursos de hardware e garantir o isolamento entre diferentes sistemas operacionais – que permitia que usuários avançados instalassem uma distribuição Linux diretamente no console. Embora a falha tenha sido corrigida pela Sony antes do lançamento mundial de GTA VI, a repercussão evidencia a tensão entre a busca por liberdade de software e as estratégias de proteção de propriedade intelectual das grandes fabricantes.
Historicamente, o PS5 representa a quarta geração de consoles da Sony que incorpora arquitetura baseada em AMD Zen 2 e RDNA 2, acompanhada de um hypervisor robusto projetado para impedir a execução de código não autorizado. Essa camada de segurança, desenvolvida internamente, tem como objetivo evitar trapaças em jogos online, proteger direitos autorais e impedir a execução de softwares que possam comprometer a estabilidade do sistema. Entretanto, a descoberta do pesquisador – cujo nome não foi divulgado para preservar sua identidade – mostrou que o hypervisor continha uma falha que permitia o salto de privilégio, concedendo acesso ao hardware suficiente para carregar um kernel Linux. Essa técnica lembrava o famoso "PS4 Linux" de 2020, quando hackers também exploraram vulnerabilidades semelhantes para transformar o console em uma máquina de propósito geral.
A Sony, ao ser notificada, acionou seu programa de bug bounty, que oferece recompensas financeiras para quem reporta falhas de forma responsável. O montante de US$50 mil está entre os maiores já pagos pela empresa, sinalizando a gravidade da vulnerabilidade e a disposição da Sony em incentivar a cooperação com a comunidade de segurança. Essa prática segue a tendência global de gigantes de tecnologia – como Microsoft, Google e Apple – que utilizam programas de recompensa para reforçar sua postura defensiva. No caso do PS5, a recompensa foi concedida antes que a falha fosse explorada em massa, evitando que hackers criassem um ecossistema de homebrew capaz de concorrer com aplicativos oficiais.
Entretanto, a correção da vulnerabilidade chegou em um momento crítico: poucos dias antes do lançamento de GTA VI, título que promete ser um dos maiores sucessos comerciais da década e que se espera gerar receitas superiores a US$1 bilhão nos primeiros meses. A Sony decidiu priorizar o patch para garantir que nenhum jogador pudesse usar o Linux como ferramenta para trapaças ou modificações no jogo. Isso colocou os usuários em uma encruzilhada – quem já havia investido tempo instalando Linux no console precisaria desinstalar o sistema ou arriscar perder a compatibilidade com o novo jogo. Para a comunidade de desenvolvedores independentes que vislumbravam usar o PS5 como plataforma de computação de alto desempenho, a correção significou o fim de uma oportunidade promissora.
Do ponto de vista econômico, o caso ilustra como a segurança de consoles pode impactar o mercado de jogos na América Latina. O Brasil, que lidera o consumo de videogames na região com mais de 70 milhões de jogadores, tem visto um crescimento expressivo nas vendas de consoles de última geração, impulsionado por lançamentos como "Elden Ring" e "Horizon Forbidden West". Se a Sony optar por restringir ainda mais o acesso a recursos de hardware, pode haver um efeito colateral na percepção dos consumidores, que passam a avaliar a abertura tecnológica como critério de escolha. Por outro lado, a existência de um programa de bounty robusto pode gerar confiança entre desenvolvedores de softwares de suporte e empresas de segurança locais, estimulando parcerias que fortaleçam a cadeia de valor nacional.
A repercussão também reacende o debate sobre a legalidade e a ética do homebrew em consoles. Enquanto alguns argumentam que a capacidade de instalar Linux promove a aprendizagem de programação e a inovação, outros defendem que tal prática viola acordos de licença e pode ser usada para contornar mecanismos anti-cheat, prejudicando a experiência de jogadores honestos. No Brasil, a jurisprudência ainda é incipiente, mas casos recentes envolvendo modchips para consoles antigos demonstram que tribunais tendem a equilibrar direitos de propriedade intelectual com a liberdade de uso do hardware adquirido. O caso do PS5 pode servir como referência para futuros litígios, especialmente se surgirem movimentos organizados que busquem pressionar a Sony por maior abertura.
Do ponto de vista técnico, a vulnerabilidade explorada exigia profundo conhecimento da arquitetura ARM e da forma como o hypervisor gerencia a memória virtual. O pesquisador utilizou técnicas avançadas de análise de firmware, injeção de código e exploração de buffer overflow para obter controle de nível kernel. Uma vez dentro, foi possível montar um sistema de arquivos raiz para o Linux, permitindo que o console operasse como um mini‑servidor, capaz de rodar compiladores, servidores web e até mesmo ferramentas de aprendizado de máquina em tempo real. Essa capacidade abre portas para aplicações inovadoras, como simulações de física ou renderização de modelos 3D que, até então, eram restritos a PCs de alta performance.
Para a indústria de tecnologia brasileira, o caso destaca a importância de investir em talentos locais de segurança cibernética. Universidades como a USP, a UFRJ e o ITA já oferecem cursos avançados em engenharia reversa e análise de firmware, mas a demanda por especialistas que compreendam tanto software quanto hardware continua alta. Programas de incentivo, como o "Cybersecurity Innovation Lab" do Ministério da Ciência, Tecnologia e Inovações, podem se beneficiar ao incluir casos práticos como o do PS5, estimulando estudantes a desenvolverem habilidades que atendam a requisitos de grandes corporações globais.
Em termos de perspectivas futuras, a Sony provavelmente continuará aprimorando seu hypervisor e reforçando mecanismos de detecção de anomalias. A tendência da indústria aponta para consoles que funcionam também como plataformas de computação em nuvem, integrando IA e renderização em tempo real. Manter o equilíbrio entre segurança e flexibilidade será crucial para evitar que vulnerabilidades como a recém‑corrigida sejam exploradas por agentes maliciosos ou para impedir que a empresa perca parte da comunidade de desenvolvedores entusiastas. Observadores de mercado acreditam que, nos próximos cinco anos, poderemos ver consoles com camadas de segurança baseadas em arquitetura de confiança de hardware (Trusted Execution Environment) que permitam a execução de sistemas operacionais alternativos de forma controlada, sem comprometer a integridade dos jogos.
Em síntese, a recompensa de US$50 mil ao hacker que revelou a falha no PS5 não apenas demonstra a eficácia dos programas de bug bounty, mas também evidencia as complexas interações entre segurança, inovação e interesses comerciais. Enquanto a Sony protege seu ecossistema de jogos, a comunidade técnica ganha visibilidade e incentivos para aprofundar seu conhecimento sobre sistemas complexos. Para o Brasil, o episódio serve como alerta e oportunidade: o país pode se posicionar como um polo de pesquisa em segurança de consoles, contribuindo para um futuro onde a abertura tecnológica e a proteção de propriedade intelectual coexistam de forma equilibrada.
Fonte original
Tom's Hardware