KDDI e LifeNet revelam vazamento de dados de 20.541 clientes
Acesso não autorizado aos sistemas da seguradora japonesa comprometeu informações de clientes da operadora de telecom, provocando reação imediata e alerta para segurança de dados no setor
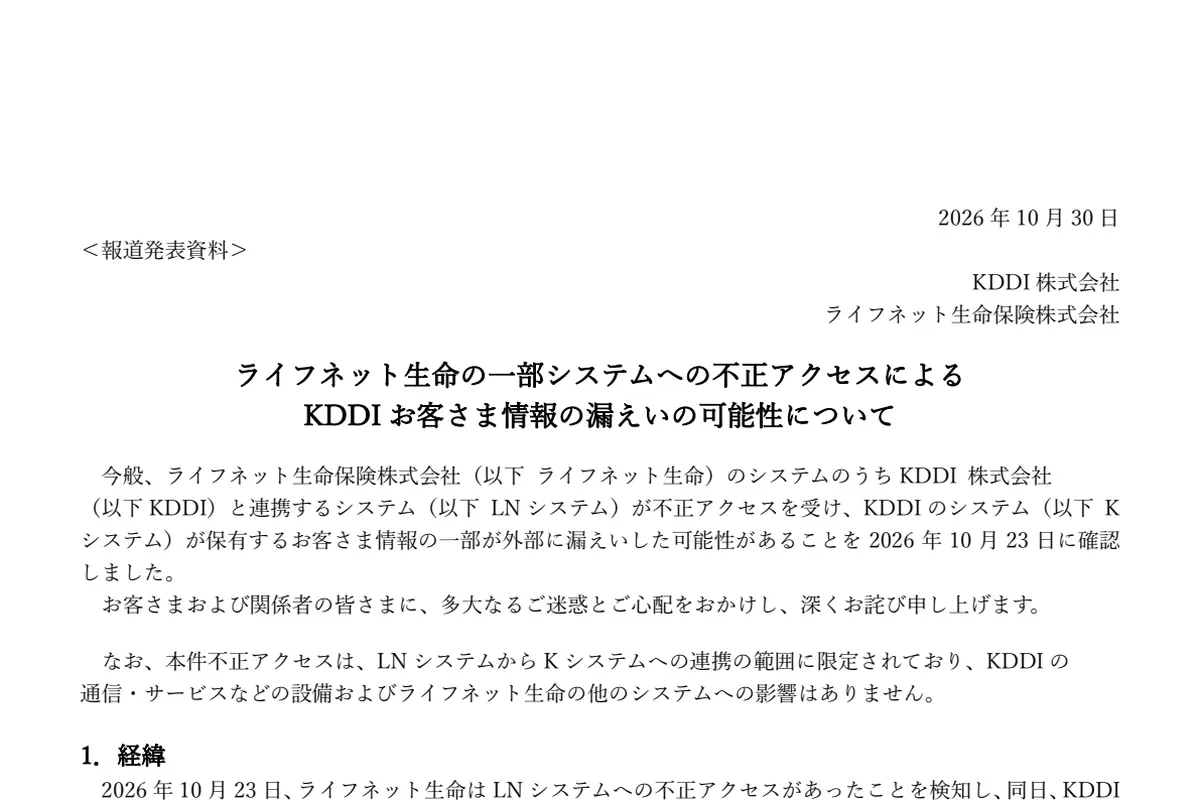
KDDI e LifeNet anunciaram, no dia 30 de outubro, que um acesso não autorizado a parte dos sistemas da seguradora japonesa LifeNet pode ter exposto dados de 20 541 clientes da operadora de telecomunicações KDDI. O vazamento, que ficou em evidência apenas depois de o governo japonês notificar as empresas, mostra que a colaboração entre empresas de setores tão distintos – telecomunicações e seguros – pode abrir brechas que, quando exploradas, têm repercussões de grande alcance.
### O que exatamente aconteceu? Em termos de detalhes divulgados até o momento, o incidente ocorreu quando um grupo de agentes mal-intencionados conseguiu contornar as camadas de segurança da LifeNet e, por meio de credenciais comprometidas, acessar um banco de dados que continha informações de clientes da KDDI. Entre os dados potencialmente vazados estão nomes, números de telefone, endereços de e‑mail, números de telefone celular, dados de contas bancárias e, em alguns casos, informações mais sensíveis, como números de identidade e dados de planos de seguro. Embora a empresa ainda não confirme a extensão total dos dados, a contagem de 20 541 registros sugere um escopo considerável.
### Reação imediata das empresas KDDI e LifeNet responderam rapidamente, lançando comunicados separados que explicavam a situação e os passos que cada organização estava tomando para mitigar os efeitos. A KDDI garantiu que investigaria a extensão do vazamento e revisaria suas políticas de segurança, enquanto a LifeNet afirmou que estava colaborando com autoridades de segurança cibernética do Japão. Ambas as empresas ofereciam monitoramento de crédito e suporte jurídico gratuito aos clientes potencialmente afetados.
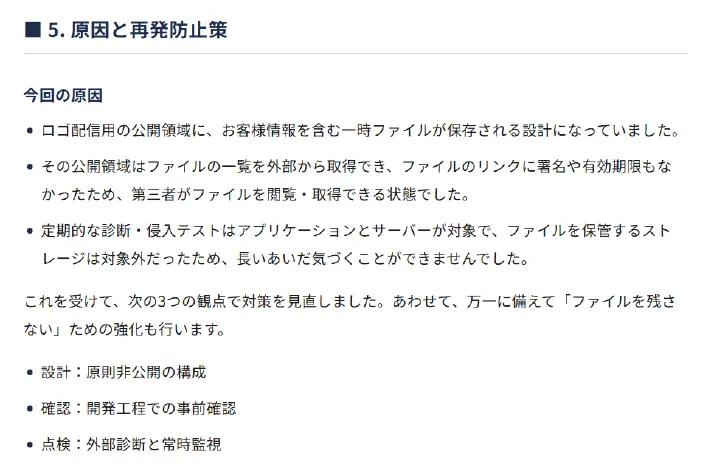
### Por que isso aconteceu? Causas técnicas Embora ainda não haja uma análise detalhada publicada, os especialistas em segurança cibernética apontam que o acesso foi obtido provavelmente via exploração de vulnerabilidades em software de terceiros que a LifeNet utiliza em seu ambiente de TI. É comum que empresas de seguros adotem soluções de gerenciamento de riscos, automação de processos de sinistros e plataformas de dados que, se não atualizadas, podem apresentar brechas. A KDDI, por sua vez, pode ter sido alvejada como uma “meta secundária” porque detém um grande volume de dados pessoais, tornando-a um alvo lucrativo para criminosos.
### O contexto regulatório no Japão O incidente surge em meio a uma série de mudanças legislativas que visam fortalecer a proteção de dados pessoais no Japão. Em 2024, o país atualizou a Lei de Proteção de Dados Pessoais (PDP) para alinhar-se com padrões internacionais, como o GDPR europeu. A nova legislação impõe penalidades severas a empresas que não garantem a segurança adequada de dados sensíveis, inclusive multas de até 5 % do faturamento anual. A revelação da KDDI e da LifeNet coloca o país sob intenso escrutínio regulatório e pode levar a auditorias mais rigorosas.
### Impacto nos consumidores Para os clientes, o vazamento representa um risco direto de fraude e identidade roubada. Em um cenário de alta digitalização, onde carteiras digitais, assinaturas de streaming e pagamentos móveis são a norma, a exposição de dados pessoais pode resultar em ataques de phishing, clonagem de cartões ou mesmo fraudes de seguros. O fato de os registros incluírem números de telefone e endereços de e‑mail torna mais fácil a criação de e‑mails falsos ou a realização de chamadas telefônicas que se passam por representantes da KDDI ou LifeNet.
### Comparação com incidentes brasileiros O Brasil, por sua vez, já enfrentou vários vazamentos de dados em empresas de telecom e seguradoras nos últimos anos. Em 2022, a operadora Vivo teve um vazamento que expôs 3 000 clientes, e em 2024 a seguradora Porto Seguro foi alvo de um ataque que comprometeu mais de 10 000 registros. Esses episódios demonstram que a vulnerabilidade não é exclusiva do Japão; é um problema global que exige respostas coordenadas.
### Tendências globais de cibersegurança em setores correlacionados O que o vazamento da KDDI e LifeNet mostra é a crescente interdependência entre setores. À medida que empresas buscam parcerias para otimizar serviços – como planos de telefonia que incluem seguros, ou uso de dados de operadoras para personalização de serviços de seguros – a superfície de ataque aumenta. Isso tem sido observado na expansão de “Tech‑InsurTech” ao redor do mundo, onde startups de tecnologia colaboram com seguradoras para oferecer soluções de underwriting automatizadas. No entanto, a falta de protocolos de segurança padronizados entre esses parceiros torna-os vulneráveis.
### Consequências econômicas e geopolíticas Do ponto de vista econômico, a perda de confiança dos consumidores pode ter repercussões de longo prazo. Em mercados regulados, como o de seguros e telecom, a reputação é um ativo valioso. A percepção de que uma operadora não protege adequadamente os dados pode levar a queda nas assinaturas e, consequentemente, a perda de receita. Em termos geopolíticos, o Japão, que já foi alvo de ataques de hacktivismo relacionados a disputas territoriais, pode usar incidentes como esses para pressionar por normas internacionais de cibersegurança mais robustas.
### O que o futuro reserva? Para mitigar esses riscos, tanto no Japão quanto no Brasil, as empresas precisam investir em soluções de segurança de dados avançadas, como inteligência artificial para detecção de anomalias, criptografia de ponta a ponta e protocolos de autenticação multifator. Reguladores, por sua vez, devem exigir relatórios de risco de TI regulares e auditorias independentes de segurança. A tendência de consolidar dados entre setores exigirá um modelo de governança de dados que respeite a privacidade, ao mesmo tempo em que possibilite a inovação.
Em síntese, o vazamento de dados da KDDI e da LifeNet serve como um alerta contundente sobre a fragilidade da segurança cibernética em ecossistemas corporativos interconectados. A lição é clara: a colaboração entre setores pode trazer benefícios, mas exige um compromisso conjunto com práticas robustas de proteção de dados para evitar que a segurança se torne um ponto fraco.
Fonte original
ASCII.jp