Leitura em massa: 78 mil dados de estudantes vazam em Osaka após colaboração de NEC com parceiros sem autorização
O vazamento revela falhas de governança e questiona a segurança de dados acadêmicos no Japão
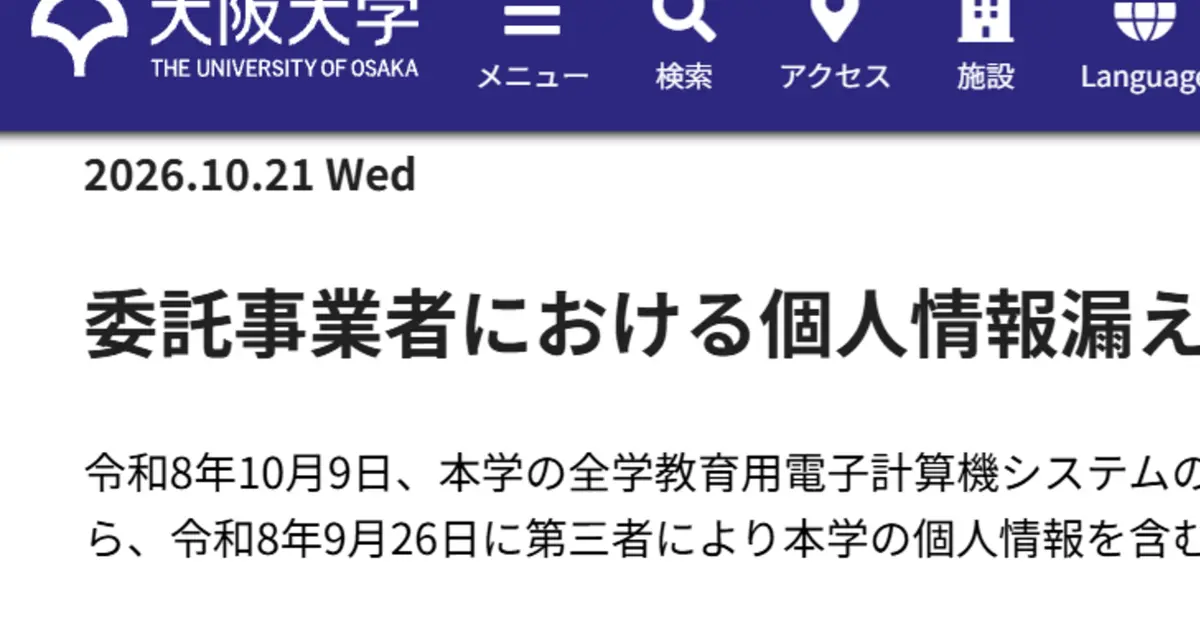
Em meio à crescente atenção global sobre segurança de dados, a Universidade de Osaka (OU) enfrentou um escândalo que deixou a comunidade acadêmica e o público em geral inquietos: cerca de 78.000 registros pessoais de estudantes e colaboradores foram expostos por meio de um acordo de compartilhamento de dados entre a NEC, uma gigante japonesa de tecnologia, e empresas parceiras. A revelação veio quando um hacker acessou um repositório de dados no qual a NEC havia depositado informações sensíveis da OU para fins de análise de desempenho e otimização de serviços acadêmicos.
### Como aconteceu?
O vazamento não foi fruto de um ataque cibernético direto contra a OU. Em vez disso, ele se originou de uma prática de terceirização de dados pela NEC, que fornecia a universidade serviços de processamento de dados em nuvem. A empresa concordou em compartilhar os dados de usuários com suas subsidiárias e parceiros de negócios para fins de pesquisa de mercado e desenvolvimento de novas soluções educacionais. Contudo, esse acordo não incluía o consentimento explícito dos titulares dos dados, violando o regulamento japonês de proteção de informações pessoais (APPI) que exige transparência e autorização clara.
O atacante, que identificou-se como "ShadowStudent", conseguiu obter credenciais de administrador do sistema de armazenamento de dados da NEC. Ele então baixou um lote completo de registros que continham nomes, datas de nascimento, endereços de e-mail, números de telefone, histórico de matrícula e, em alguns casos, notas acadêmicas e registros de frequência. Os arquivos foram posteriormente postados em um fórum online, onde rapidamente se espalharam pelo meio acadêmico.
### Reação institucional
A resposta imediata da OU foi de transparência. Em um comunicado oficial, o reitor anunciou que havia notificado a NEC e iniciado uma investigação interna. A universidade ofereceu suporte psicológico aos estudantes afetados e iniciou um processo de notificação às autoridades de proteção de dados. Além disso, a OU parou temporariamente o uso dos serviços de armazenamento de dados da NEC até que as garantias de segurança fossem revisadas.
A NEC, por sua vez, divulgou uma nota de desculpas em que reconheceu o erro de governança e comprometeu-se a revisar todas as suas políticas de compartilhamento de dados. A empresa também anunciou que estaria colaborando com a Agência de Proteção de Dados do Japão (APD) e que iria reforçar as medidas de controle de acesso e criptografia.
### Impacto no cenário de privacidade no Japão
O incidente tem implicações profundas para a indústria de tecnologia e educação no Japão. Embora o país tenha avançado em normas de proteção de dados, a prática de terceirizar informações sensíveis ainda é comum em setores de alta tecnologia. A APPI, que passou por reformas significativas em 2020, enfatiza que as organizações devem obter consentimento explícito antes de compartilhar dados com terceiros. A violação da OU demonstra que a legislação não necessariamente impede a prática, mas sim que as empresas precisam estar atentas aos requisitos de conformidade.
Além disso, o caso destacou a necessidade de auditorias regulares de fornecedores. Em um relatório de 2023 da Associação Japonesa de Tecnologia (JTA), cerca de 62% das empresas de educação relataram que dependem de serviços de nuvem de terceiros, mas apenas 28% realizam auditorias completas de segurança. Este vazamento pode, portanto, impulsionar uma mudança de paradigma, exigindo que universidades façam verificações mais rigorosas de seus parceiros.
### O que isso significa para o mundo?
Para além do Japão, o caso da OU reflete um problema global: a terceirização de dados em nuvem sem consentimento adequado. Nos EUA, a Lei de Privacidade do Consumidor da Califórnia (CCPA) já impõe penalidades severas por falhas de consentimento, e o Regulamento Geral de Proteção de Dados (GDPR) na União Europeia exige o “privacy by design” em todos os processos de processamento de dados.
Na América Latina, especialmente no Brasil, a Lei Geral de Proteção de Dados (LGPD) já passou a exigir que empresas obtenham autorização clara antes de compartilhar dados pessoais. O caso da OU pode servir como um estudo de caso em cursos de direito digital e de gestão de dados, demonstrando as consequências de ignorar os requisitos de consentimento.
### O que os estudantes e profissionais de TI podem aprender?
1. **Consentimento é a pedra angular**: A falta de consentimento explícito foi a principal falha. Em projetos que envolvem dados sensíveis, os responsáveis devem sempre documentar o consentimento de cada indivíduo envolvido. 2. **A importância da auditoria de fornecedores**: Mesmo que a empresa de tecnologia seja de grande porte, ela deve ser auditada periodicamente para garantir conformidade com normas de segurança e privacidade. 3. **Cifração de dados em repouso**: A maioria dos arquivos vazados estava em estado de repouso, o que indica que a NEC não aplicava criptografia forte aos dados armazenados. 4. **Monitoramento contínuo**: A detecção tardia de credenciais comprometidas aponta para a necessidade de ferramentas de monitoramento de identidade e acesso (IAM) mais robustas.
### Perspectivas para a educação no Japão
A Universidade de Osaka já está implementando um programa de treinamento de segurança cibernética para estudantes e funcionários, com foco em phishing, engenharia social e melhores práticas de senha. A instituição também está desenvolvendo um portal de privacidade que permite aos usuários monitorar quem tem acesso aos seus dados e revogar permissões quando necessário.
O caso também pode acelerar a adoção de tecnologias de “data sovereignty” no Japão. Em 2024, a prefeitura de Tóquio lançou um projeto de “Data Commons” que visa criar um repositório público de dados acadêmicos que só podem ser acessados após aprovação de autoridades competentes. Esse movimento pode influenciar a OU a migrar parte de seus dados para infraestrutura local, reduzindo dependências externas.
### Conclusão
O vazamento de dados na Universidade de Osaka não é apenas um incidente isolado; ele simboliza a fragilidade de práticas de governança de dados que ainda são prevalentes em todo o mundo. Enquanto a NEC e a OU trabalham para reparar os danos, o episódio serve como um lembrete de que a segurança de dados não pode ser relegada a uma etapa de “conveniência”. Em um cenário onde a privacidade digital tornou-se um dos pilares da confiança do usuário, a falha de consentimento e auditoria pode ter consequências econômicas e reputacionais severas. A indústria, especialmente a de educação, tem agora uma janela de oportunidade para revisar seus protocolos, adotar tecnologias de criptografia e fortalecer as políticas de privacidade, transformando um fracasso em aprendizado coletivo.
Fonte original
ITmedia