Panasonic expõe 330 mil dados pessoais em IA proibida: o que isso revela
A gigante japonesa envia informações confidenciais de empregados e seus familiares para uma inteligência artificial de uso restrito, desencadeando debate sobre privacidade e segurança no mercado global de IA
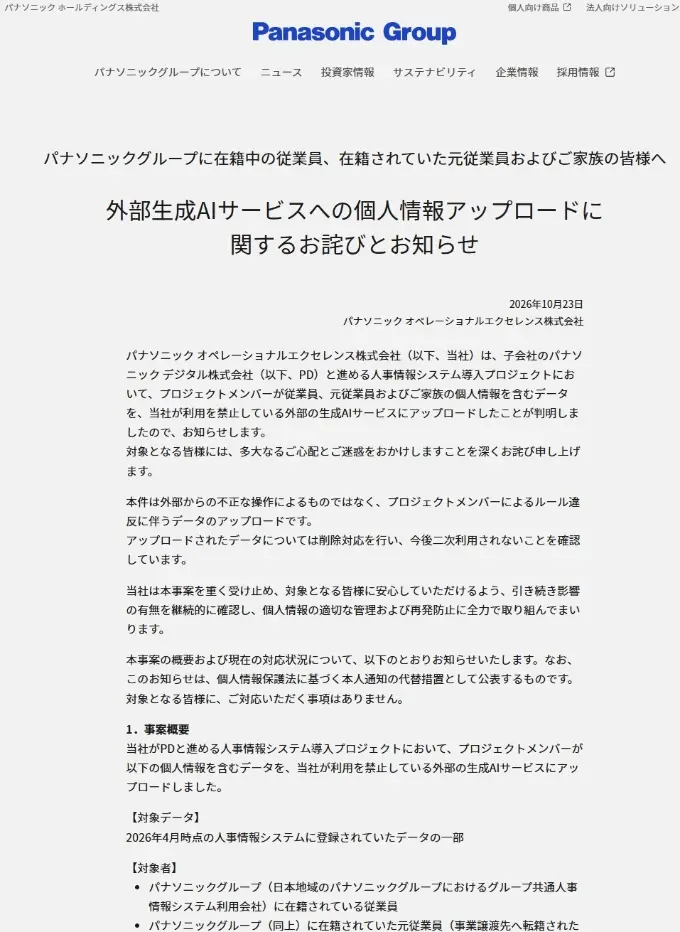
Em um cenário em que a inteligência artificial está se tornando cada vez mais central nas operações corporativas, o caso da Panasonic, que supostamente enviou 330.000 dados pessoais de empregados e familiares a um modelo de IA gerativa proibido, destaca a fragilidade das salvaguardas de segurança de informação nas maiores empresas do mundo. Segundo o renomado pesquisador de segurança p iyokango, a falha não se restringiu apenas aos dados de funcionários; os registros incluíam informações pessoais de famílias, criando uma lacuna significativa entre a proteção de dados corporativos e a privacidade dos colaboradores.
A origem do vazamento remonta a um processo interno de treinamento de modelos de linguagem que a Panasonic teria iniciado para otimizar seus serviços de atendimento ao cliente e automação de processos internos. Em 2023, a empresa anunciou a implementação de um sistema de IA que, segundo relatórios internos, visava reduzir custos operacionais e aumentar a eficiência. No entanto, a empresa também havia proibido o uso de IA gerativa para lidar com dados sensíveis, em conformidade com a Política de Privacidade Interna e o regulamento de proteção de dados da União Europeia (GDPR) que a Panasonic segue em operações internacionais.
O que se tornou evidente é que a política interna não foi seguida. A coleta de 330.000 registros pessoais incluiu nomes, datas de nascimento, números de CPF, e-mails corporativos e endereços de residência, bem como dados de contato de familiares de empregados. Essas informações, por sua natureza, são classificadas como dados pessoais sensíveis de acordo com a Lei Geral de Proteção de Dados (LGPD) no Brasil e a Lei de Privacidade do Consumidor da Califórnia (CCPA) nos Estados Unidos. A divulgação de tais dados, mesmo em ambiente controlado de IA, viola os princípios de minimização e adequação de dados, pilares fundamentais de qualquer regulamentação de privacidade.
A repercussão no mercado japonês foi imediata. A Bolsa de Valores de Tóquio registrou queda de 1,2% nas ações da Panasonic nas primeiras horas de negociação, refletindo a preocupação dos investidores com possíveis multas regulatórias e danos reputacionais. A Autoridade de Segurança da Informação e de Comunicações (ACPA) do Japão abriu uma investigação oficial, enquanto a Comissão de Proteção de Dados da União Europeia considerou a possibilidade de sanções administrativas.
Para entender o impacto econômico, vale observar que a Panasonic representa cerca de 6% do PIB de Tóquio e é responsável por 3% do emprego no setor de eletrônicos no Japão. Um escândalo de privacidade de grande escala pode, portanto, desencadear não apenas perda de receita direta, mas também uma diminuição da confiança dos consumidores e de parceiros internacionais. De acordo com um relatório da Deloitte, empresas que sofreram vazamentos de dados enfrentam uma redução média de 20% na confiança dos consumidores e um aumento de 30% nos custos de seguro de cyber.
O incidente não é isolado. Em paralelo, o pesquisador p iyokango destacou outras brechas recentes: um ataque ao sistema de distribuição de informações municipais, que expôs dados de mais de 100 mil residentes, e o acesso não autorizado à plataforma de investimento imobiliário “楽待” (Rakum), que comprometeu credenciais de milhares de usuários. Essas ocorrências apontam para um padrão de vulnerabilidades em ambientes que combinam IA e dados sensíveis, exigindo revisões profundas das políticas de governança de dados.
Do ponto de vista técnico, a falha na Panasonic pode ser atribuída a três fatores principais: 1) **Autorização inadequada** – A IA gerativa recebeu credenciais de leitura que, sem verificação de escopo, permitiram acesso a campos de dados não destinados ao treinamento. 2) **Falha de segregação de dados** – Os registros pessoais foram armazenados em um banco de dados de uso geral, sem camadas de criptografia específicas. 3) **Processo de auditoria fraco** – Não houve auditoria contínua do pipeline de dados, permitindo que a falha permanecesse por semanas antes de ser detectada.
Para os especialistas, o próximo passo envolve a adoção de **Data Diodes** (dispositivos que garantem fluxo de dados unidirecional) e a implementação de **Zero Trust Architecture** (arquitetura de confiança zero). Além disso, a Panasonic está considerando a contratação de auditorias independentes de terceiros e o desenvolvimento de um programa de certificação de privacidade interno, alinhado com o **ISO/IEC 27001**.
O cenário latino‑americano, e em particular o brasileiro, pode servir de alerta. Em 2022, a LGPD impôs multas de até 2% do faturamento anual ou 50 milhões de reais por empresa, o que já provocou que grandes corporações revisem seus processos de coleta de dados. O caso da Panasonic demonstra que, mesmo com leis rígidas, a implementação prática ainda é um desafio, principalmente quando a IA é usada como solução de negócio.
Em termos geopolíticos, a violação de dados pode afetar a diplomacia comercial entre Japão e Brasil. A cooperação em tecnologia de IA está em expansão, mas a percepção de risco em segurança pode levar a barreiras adicionais, como requisitos de certificação de software e avaliações de risco antes de contratos bilaterais.
Além disso, a reação do mercado pode impulsionar a adoção de **AI Governance Platforms** no Brasil, que integram compliance de dados, monitoramento em tempo real e relatórios automáticos. Startups brasileiras, como a **SentiOne** e a **DataSage**, já estão oferecendo soluções de IA com foco em segurança e privacidade, e a crise pode acelerar a demanda por tais serviços.
No horizonte, a Panasonic enfrenta não apenas uma investigação regulatória, mas também a necessidade de reestruturar sua cultura de dados. O CEO, Hiroshi Iwasaki, já prometeu “revisão completa” dos protocolos de IA e “investimento em treinamento de funcionários” para evitar futuros incidentes.
A lição, portanto, vai além de um simples vazamento de dados. Ela ressalta a urgência de alinhar inovação tecnológica com responsabilidade social, garantindo que o progresso em IA não comprometa a confiança do público e a integridade dos sistemas. A crise também abre espaço para discussões globais sobre padrões internacionais de governança de IA, um tema que a ONU e a OCDE estão já explorando em suas diretrizes.
Em suma, a exposição de 330 mil registros pessoais pela Panasonic serve como um alerta contundente: a segurança em IA não pode ser tratada como uma opção, mas como um imperativo. Empresas que buscam aproveitar o potencial das tecnologias de aprendizado de máquina precisam investir em políticas robustas, auditorias independentes e cultura de privacidade. Se essa mensagem não for internalizada, a próxima falha pode ocorrer em um setor diferente, mas com consequências igualmente devastadoras.
Fonte original
Nikkei xTECH