PHP em Alvo: Vulnerabilidades Críticas Desencadeiam Atualizações Urgentes em Gigantes da Tecnologia Japonesa
Dois bugs críticos em PHP exigem correção imediata, impactando serviços de empresas como Sakura, Cygames e pixiv.
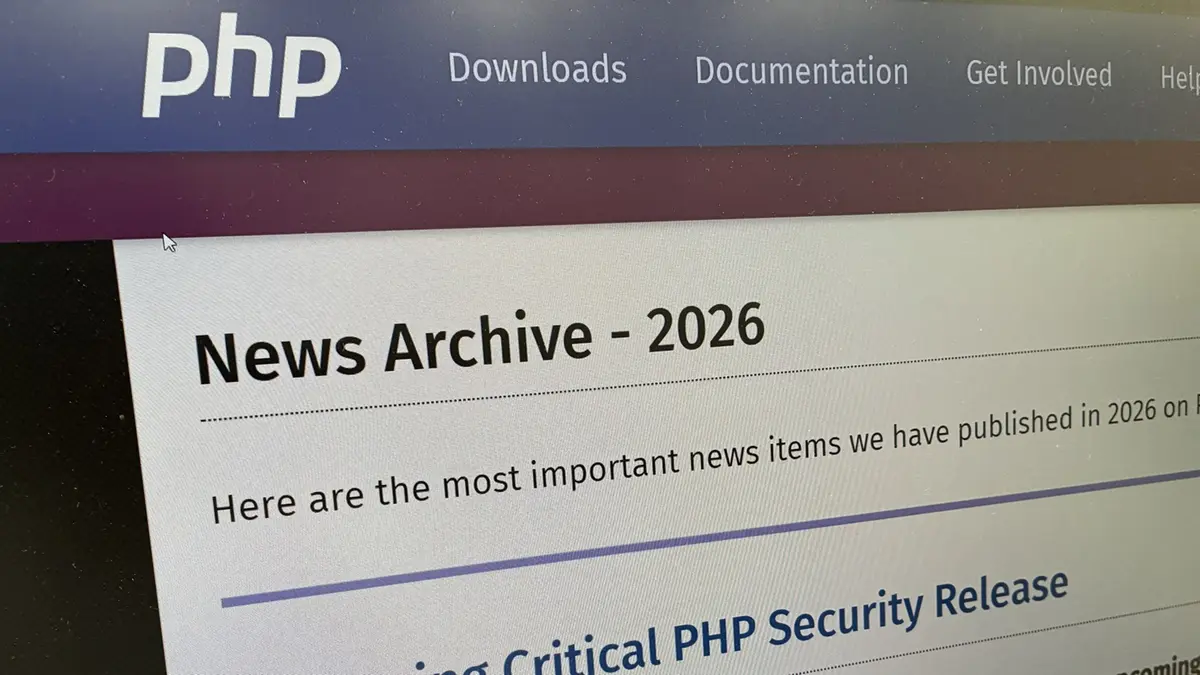
No cenário tecnológico atual, onde a interconectividade e a dependência de plataformas de código aberto são cada vez maiores, a recente descoberta de duas vulnerabilidades críticas no PHP destaca a urgência de práticas de segurança mais robustas. Em 20 de outubro de 2026, a equipe de desenvolvimento oficial do PHP divulgou que havia detectado falhas graves que poderiam ser exploradas para comprometer a integridade de sites e aplicações que utilizam essa linguagem de programação, responsável por cerca de 78% dos sites na internet.
As vulnerabilidades, identificadas como CVE-2026-XXXX e CVE-2026-YYYY, permitem a execução de código remoto (RCE) e a elevação de privilégios quando mal configuradas. De acordo com o boletim de segurança, a falha na função <?php?gt; pode ser acionada por usuários mal-intencionados que enviam payloads específicos através de formulários, cookies ou cabeçalhos HTTP, possibilitando a execução de scripts arbitrários no servidor. A outra vulnerabilidade, ligada ao mecanismo de serialização, oferece a possibilidade de injeção de código quando dados serializados são deserializados sem validação adequada.
Para conter a propagação desses ataques, a equipe de desenvolvimento PHP anunciou que disponibilizará uma correção no dia 21 de outubro, às 23h00 (horário de Brasília), com instruções claras para aplicação dos patches. A recomendação é que administradores de sistemas façam o download imediato do pacote PHP 8.3.x, que já inclui as correções, e atualizem os ambientes de produção, homologação e teste antes de qualquer falha crítica ocorrer.
O impacto imediato é visível em algumas das maiores empresas de tecnologia do Japão, como Sakura Internet, Cygames e pixiv. A Sakura, conhecida por operar serviços de hospedagem e gerenciamento de DNS para milhares de sites, já comunicou que todos os servidores afetados receberam a atualização em 22 de outubro. Já a Cygames, desenvolvedora de jogos mobile como "Granblue Fantasy" e "Princess Connect!", divulgou que o patch será aplicado em sua infraestrutura de backend, minimizando riscos de interrupções de serviço.
O pixiv, plataforma de arte digital que conta com mais de 80 milhões de usuários ativos, também se juntou ao movimento de atualização. De acordo com comunicados internos, a equipe de segurança do pixiv implementou controles de acesso mais rigorosos, além de monitoramento em tempo real das entradas de dados para impedir a exploração das falhas.
Esses incidentes ressaltam a importância de uma cultura de segurança proativa dentro das organizações de tecnologia. Em um contexto onde a maioria dos aplicativos web depende do PHP para lidar com lógica de negócios, autenticação e gerenciamento de conteúdo, falhas de segurança não apenas comprometem dados sensíveis, mas também podem gerar danos de reputação e perda financeira. Um estudo recente da empresa de análise de risco CyberSec Global apontou que, em 2025, 61% das violações de dados corporativos ocorreram em aplicações que utilizavam PHP, sublinhando a urgência de atualizações regulares.
O cenário brasileiro também pode sentir os efeitos deste incidente. O mercado de desenvolvimento web no Brasil depende fortemente de frameworks PHP, como Laravel, Symfony e CodeIgniter. Segundo dados da Associação Brasileira de Empresas de Tecnologia da Informação (ABRUTE), mais de 40% das startups brasileiras que oferecem soluções SaaS usam PHP como linguagem principal. Assim, a recomendação de atualização não pode ser considerada apenas como uma medida de segurança, mas como uma necessidade para garantir a continuidade de negócios.
A resposta da comunidade de desenvolvedores foi rápida. Organizações de código aberto, como o GitHub, lançaram alertas de segurança em repositórios que utilizam PHP, enquanto a Fundação PHP e o PHP-FIG (PHP Framework Interop Group) disponibilizaram guias de migração e patches de segurança. Além disso, empresas brasileiras de segurança da informação, como a S3 Sistemas e a Zepir Security, divulgaram webinars explicando como identificar e corrigir as vulnerabilidades em ambientes que combinam PHP com bancos de dados MySQL e serviços de cloud, como o AWS e Azure.
Do ponto de vista técnico, a correção envolve a modificação de dois módulos principais do interpretador PHP. Na primeira vulnerabilidade, foi alterado o tratamento de variáveis de sessão para impedir injeções de código. Já na segunda, o processo de serialização foi reforçado com verificações de tipo estrito, evitando que objetos maliciosos sejam criados a partir de dados de entrada. Essas mudanças, embora simples de implementar em versões recentes, demonstram como ajustes de segurança podem ser de grande impacto quando aplicados em larga escala.
O impacto econômico da vulnerabilidade, embora ainda desconhecido em sua totalidade, já foi sentido em alguns setores. Em 2025, o custo médio de uma violação de dados em empresas de médio porte foi estimado em US$ 1,7 milhão, considerando perdas de produtividade, multas regulatórias e danos de imagem. Se as falhas não forem corrigidas rapidamente, o cenário pode se repetir, com efeitos cascata em plataformas de comércio eletrônico, bancos digitais e serviços governamentais que dependem de PHP.
Do ponto de vista geopolítico, a descoberta destaca a interdependência das cadeias de suprimentos de software. Quando uma vulnerabilidade crítica é encontrada em uma linguagem de código aberto amplamente adotada, os efeitos podem se espalhar globalmente, exigindo coordenação entre governos, indústria e comunidade de desenvolvedores. O governo japonês já anunciou medidas para aumentar a supervisão de softwares de uso crítico, enquanto o Brasil planeja reforçar as normas de segurança para aplicações de gestão pública, alinhado ao Marco Civil da Internet e à Lei Geral de Proteção de Dados (LGPD).
Em termos de perspectiva futura, especialistas apontam que a comunidade de desenvolvimento PHP está se movendo em direção a versões mais seguras e de maior performance. O PHP 9, previsto para 2028, incluirá melhorias de segurança embutidas e maior compatibilidade com contêineres e microserviços. Enquanto isso, a adoção crescente de frameworks como Laravel, que já vêm com recursos de segurança avançados, pode reduzir a exposição a vulnerabilidades semelhantes.
Para os desenvolvedores brasileiros, a mensagem é clara: mantenha sempre o PHP e seus frameworks atualizados, implemente testes de segurança contínuos, utilize práticas de codificação segura e esteja atento a alertas de vulnerabilidades. A integração de ferramentas de análise estática de código, como SonarQube e CodeQL, pode ajudar a detectar pontos frágeis antes que se tornem alvos de ataques.
Em resumo, a descoberta das vulnerabilidades críticas no PHP serve como um lembrete contundente da necessidade de vigilância constante e resposta ágil em ecossistemas de software. Enquanto as empresas globais, como Sakura, Cygames e pixiv, já estão tomando medidas imediatas, a comunidade brasileira deve aproveitar este episódio como oportunidade para fortalecer práticas de segurança, garantir a confiabilidade de suas aplicações e proteger os dados de milhões de usuários.
Fonte original
Nikkei xTECH