Segurança no Unitree G1: Hackers Tomaram Controle
Um demonstrativo de vulnerabilidade expõe riscos críticos em robôs quadrúpede usados em inspeção, logística e pesquisa.
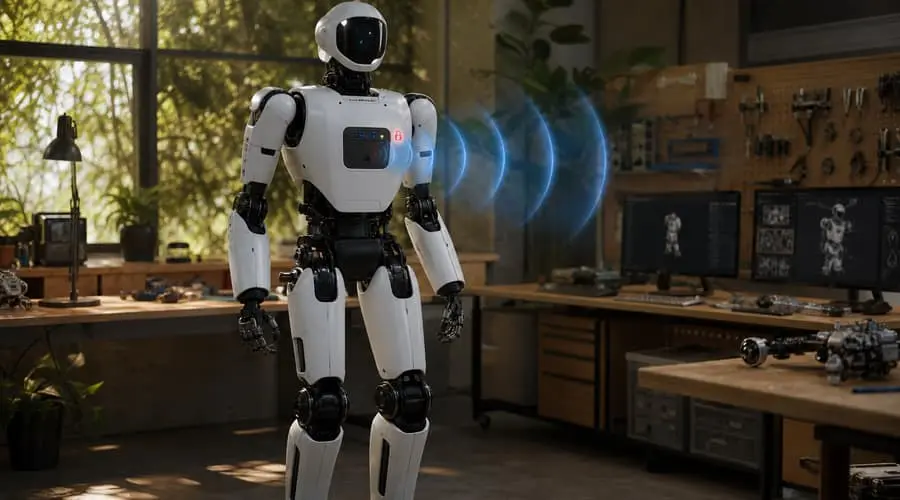
Introdução: a ascensão dos robôs quadrúpede na indústria moderna trouxe inovação, mas também abriu brechas de segurança que poucos preveem. O Unitree G1, desenvolvido pela chinesa Unitree Robotics, tornou‑se referência em mobilidade terrestre, sendo empregado em inspeção de infra‑estrutura, entrega de mercadorias e projetos de pesquisa. Sua popularidade se deve a combinação de preço acessível, design robusto e software relativamente aberto. Entretanto, em agosto de 2024, um hacker demonstrou que qualquer pessoa próxima ao G1 poderia assumir o controle root do dispositivo. Esse evento revelou não apenas uma vulnerabilidade específica, mas também a fragilidade de todo o ecossistema de robótica que ainda não possui padrões de segurança consolidados.
Como o ataque foi possível: o demonstrador utilizou a proximidade física para escanear a rede Wi‑Fi do robô, identificar a porta de administração remota (geralmente 8080 ou 9090) e se conectar sem autenticação, graças a credenciais padrão e a falta de criptografia TLS. Depois de estabelecer a conexão, o invasor executou um comando de root via shell, obtendo acesso total ao firmware e à câmera do G1. O que parece simples quando o robô está em modo de desenvolvimento, mas se torna crítico quando em operação comercial: o atacante poderia controlar a trajetória, coletar dados sensíveis ou até desativar mecanismos de segurança.
Causas subjacentes: a maioria dos robôs de entrada como o G1 são projetados para serem baratos e fáceis de usar, e não para resistir a ataques cibernéticos. A prática comum de usar senhas padrão (“admin/admin” ou “root/root”), a ausência de autenticação multifator e a falta de logs auditáveis são fatores que tornam o robô vulnerável. Além disso, a arquitetura de firmware, baseada em Linux, pode permitir que usuários root acessem o sistema de arquivos, o que facilita a escalada de privilégios. A falha de segurança, portanto, não é única ao G1, mas reflete um padrão de desenvolvimento que prioriza custo e rapidez em detrimento da robustez.
Impacto imediato no mercado: empresas que dependem de robôs quadrúpede para inspeção de pontes, oleodutos ou instalações militares podem ser alvo de espionagem. Um atacante pode capturar imagens em alta resolução, acessar sensores de temperatura, ou até manipular o robô para executar tarefas específicas em horários críticos. A perda de confiança desses clientes pode resultar em multas contratuais, perda de contratos futuros e danos à reputação da fabricante. Em setores regulados, como energia ou defesa, a violação pode ser considerada crime, acarretando processos judiciais e sanções governamentais.
Perspectiva técnica: a root access não é apenas uma falha de autenticação; ela implica em controle total sobre o firmware, permitindo que o invasor altere a lógica de controle, altere algoritmos de navegação, ou até injetar código malicioso que pode ser transmitido a outros dispositivos na mesma rede. Isso abre caminho para um ataque em cadeia (lateral movement), onde o hacker pode explorar outros robôs ou dispositivos IoT conectados ao mesmo ponto de acesso. A ausência de isolamento de rede entre dispositivos críticos e redes públicas torna o problema ainda mais grave.
Efeitos econômicos e geopolíticos: a segurança cibernética de robôs é um tópico emergente no comércio internacional, especialmente em tratados de livre comércio que agora exigem padrões de segurança para dispositivos conectados. O caso do Unitree G1 coloca em evidência a necessidade de padronização global, já que muitos países dependem de fornecedores estrangeiros para equipamentos de inspeção. Se a falha se tornar recorrente, pode gerar disputas comerciais, exigindo sanções ou a busca por alternativas locais.
Cenário brasileiro: o Brasil possui um ecossistema de robótica em rápido crescimento, com empresas como a Brain Corporation, a Robocraft e universidades que desenvolvem soluções de automação. Entretanto, a cultura de segurança ainda está em fase inicial. A demonstração de vulnerabilidade do G1 serve como alerta para o setor brasileiro, que tem visto um aumento de investimentos em robótica agrícola, de inspeção de hidrelétricas e de logística urbana. Empresas brasileiras devem adotar práticas de hardening de firmware, usar autenticação baseada em certificados digitais e implementar firewalls de aplicação. O governo pode criar diretrizes específicas, integrando requisitos de segurança em licitações públicas.
Medidas de mitigação: a Unitree Robotics já emitiu um aviso de segurança e lançou um patch que requer autenticação baseada em senha forte e criptografia TLS 1.2 na interface administrativa. Empresas que utilizam o G1 devem aplicar o patch imediatamente, alterar todas as credenciais padrão, habilitar autenticação de dois fatores e restringir o acesso a redes privadas. Além disso, recomenda‑se monitoramento contínuo de logs, análise de tráfego de rede com IDS/IPS, e a aplicação de segmentação de rede para isolar os robôs de dispositivos não críticos.
Tendências de segurança em robótica: a comunidade de segurança cibernética está desenvolvendo padrões como o ISO/IEC 20245:2024 (Segurança de Robôs) e a iniciativa NIST SP 800‑181, que fornece diretrizes para design de hardware seguro. Empresas de robótica de alta qualidade estão investindo em módulos de autenticação dedicados e em criptografia de firmware. O futuro da segurança de robôs provavelmente incluirá chips de segurança dedicados, autenticação baseada em biometria ou em token de hardware (HSM) e protocolos de comunicação seguros (MQTT‑TLS, ROS‑2 com autenticação robusta).
Conclusão: o ataque demonstrado no Unitree G1 expõe uma lacuna crítica no design de robôs quadrúpede, mostrando que segurança não pode ser uma opção em cenários onde a robótica desempenha papéis estratégicos. Para os fabricantes, a mitigação exige revisão de todo o ciclo de desenvolvimento, com foco em hardening e compliance com normas internacionais. Para os usuários, a prevenção envolve atualizações constantes, mudanças de credenciais e isolamento de rede. No Brasil, a oportunidade de fortalecer a cadeia de valor local passa por adoção de boas práticas de segurança desde a fase de prototipagem até a produção. O futuro da robótica será, portanto, tão seguro quanto as bases digitais que a sustentam.
Fonte original
Google News — Robótica China (EN)