Vazamento massivo de dados na Club Tourism: mais de 4,3 milhões de perfis comprometidos no Japão
A invasão que expôs nomes, endereços e informações sensíveis de usuários de um dos maiores clubes de turismo do país levanta questões sobre a segurança digital na indústria de viagens
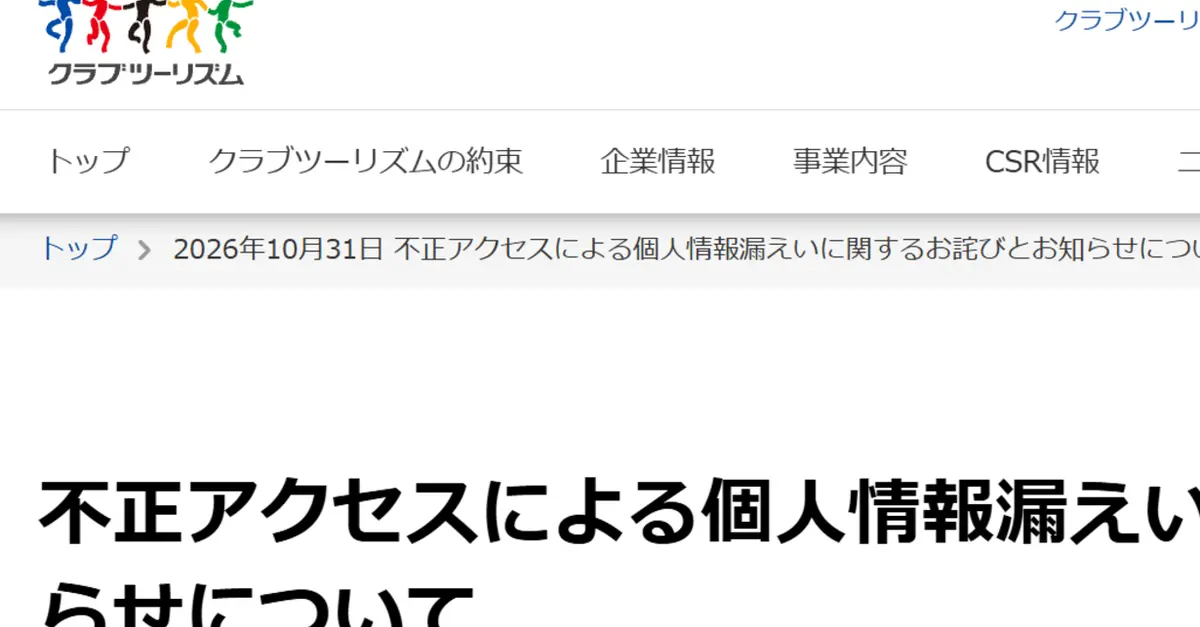
**Introdução – um alerta global para a privacidade dos viajantes** No início de outubro de 2024, a Club Tourism, uma das maiores operadoras de viagens coletivas do Japão, sofreu um ataque cibernético que comprometeu mais de 4,32 milhões de registros de clientes. O vazamento incluiu informações altamente sensíveis – nome completo, nacionalidade, sexo, data de nascimento, endereço residencial, telefone, e‑mail, número de identificação de membro e contato de emergência – criando um cenário de risco potencial para fraudes e roubo de identidade. O caso surge em um momento em que a indústria de turismo global está se digitalizando rapidamente, ao mesmo tempo em que a pressão regulatória por maior proteção de dados aumenta, tanto no Oriente quanto na América Latina. Para o leitor brasileiro, a repercussão do incidente serve como um termômetro da maturidade cibernética de plataformas que atendem milhões de consumidores.
**Detalhes do ataque – como a vulnerabilidade foi explorada** Segundo o comunicado oficial divulgado pela própria Club Tourism, o acesso não autorizado ocorreu por meio de uma brecha em seu site institucional, que hospeda o portal de membros onde são armazenados os perfis de clientes. Embora a empresa ainda não tenha revelado o vetor técnico exato, análises preliminares de especialistas em segurança apontam para a possibilidade de um ataque de injeção SQL ou exploração de credenciais fracas de administradores. Ambos os métodos permitem que invasores contornem mecanismos de autenticação e extraiam dados diretamente de bancos relacionais. A ausência de criptografia em repouso – prática ainda comum em algumas empresas que priorizam desempenho sobre segurança – teria facilitado a extração massiva de registros.
**Cronologia – do descobrimento à suspensão do site** A primeira suspeita de comprometimento surgiu em 24 de setembro, quando a equipe de TI da Club Tourism detectou tráfego anômalo proveniente de endereços IP estrangeiros, sobretudo da região da Ásia‑Pacífico. Uma auditoria interna, iniciada em 26 de setembro, confirmou a presença de arquivos copiados fora dos servidores da empresa. Em resposta, a diretoria optou por desativar temporariamente o portal de membros em 28 de setembro, interrompendo todas as operações de reserva online. O comunicado público, publicado em 30 de setembro, informou que a investigação ainda estava em curso e que a empresa cooperaria com as autoridades japonesas, incluindo a Agência de Segurança Cibernética (National Center of Incident Readiness and Strategy for Cybersecurity – NISC).
**Contexto da indústria de turismo no Japão – digitalização e riscos** O mercado de turismo doméstico no Japão movimenta bilhões de dólares anualmente, com cerca de 70% dos consumidores preferindo reservar viagens por meio de plataformas digitais. A Club Tourism, fundada em 1972, evoluiu de uma rede de agências físicas para um modelo híbrido, oferecendo pacotes de viagens coletivas, excursões temáticas e, mais recentemente, serviços de assinatura que garantem descontos exclusivos. Essa transição exigiu a migração de dados pessoais para ambientes de nuvem, ampliando a superfície de ataque. Em 2023, o Japão registrou um aumento de 28% nos incidentes de segurança envolvendo empresas de varejo e serviços, segundo relatório da Cybersecurity Japan Association, indicando que o setor de viagens não está imune às ameaças.
**Implicações técnicas – o que a falha revela sobre a segurança de plataformas de consumo massivo** Do ponto de vista técnico, o vazamento destaca três lacunas críticas: 1. **Gerenciamento de credenciais** – a reutilização de senhas ou a falta de autenticação multifator (MFA) para contas de administração cria pontos de entrada fáceis para invasores. 2. **Proteção de dados em repouso** – a ausência de criptografia forte (AES‑256 ou superior) permite que dados extraídos sejam lidos em texto plano, aumentando o risco de uso malicioso. 3. **Monitoramento de tráfego e resposta a incidentes** – a detecção tardia do tráfego suspeito indica que os sistemas de SIEM (Security Information and Event Management) não estavam configurados para alertas em tempo real, atrasando a contenção. Especialistas da empresa de consultoria Kaspersky apontam que a implantação de soluções de Zero Trust Architecture poderia ter limitado o alcance da invasão, segmentando o acesso a bases de dados sensíveis apenas a usuários verificados.
**Impacto econômico – custos diretos e indiretos para a Club Tourism** Além dos danos à reputação, a empresa enfrenta custos imediatos de contenção, que incluem contratação de equipes forenses, notificação aos usuários e suporte ao cliente. Estimativas preliminares sugerem que o investimento em mitigação pode ultrapassar US$ 12 milhões. Caso a Autoridade de Proteção de Dados do Japão (Personal Information Protection Commission – PIPC) imponha multas com base na Lei de Proteção de Informação Pessoal (APPI), a empresa pode ser multada em até 1% de sua receita anual, o que representaria cerca de ¥ 150 bilhões (aproximadamente US$ 1,1 bilhão). O efeito colateral mais significativo, porém, é a perda de confiança dos consumidores, que pode levar a uma queda nas reservas futuras, especialmente em um segmento altamente competitivo.
**Repercussão jurídica – a APPI e o precedente de multas** A APPI, reformada em 2022, estabelece obrigações claras para empresas que armazenam dados pessoais, incluindo a necessidade de notificar usuários em caso de vazamento e de implementar medidas técnicas adequadas. Em 2023, a agência multou a empresa de telecomunicações SoftBank em ¥ 200 milhões por falhas semelhantes. O caso da Club Tourism pode servir como um precedente para futuras sanções e reforçar a importância de auditorias regulares de segurança. Advogados especializados em privacidade, como a Dra. Yumi Tanaka, argumentam que a empresa poderá ser responsabilizada por não adotar criptografia de ponta a ponta, prática considerada padrão internacional.
**Perspectiva brasileira – lições para o LGPD e operadores de turismo na América Latina** Para o público brasileiro, o incidente tem ecos diretos na Lei Geral de Proteção de Dados (LGPD), que entrou em vigor em 2020. Operadores de turismo que coletam informações de viajantes, como agências online e plataformas de reserva, precisam observar requisitos semelhantes aos da APPI: consentimento explícito, minimização de dados e segurança da informação. A Autoridade Nacional de Proteção de Dados (ANPD) já multou empresas de e‑commerce por falhas de criptografia, e o caso da Club Tourism pode servir como um alerta para que companhias brasileiras invistam em MFA, criptografia de bancos de dados e planos de resposta a incidentes. Além disso, viajantes que utilizam serviços de agências japonesas ao planejar roteiros na Ásia devem ficar atentos a possíveis tentativas de phishing usando os dados vazados.
**Impacto social – confiança do consumidor em plataformas digitais** A confiança do usuário é um ativo intangível que, uma vez corroído, demanda anos para ser reconstruído. Pesquisas do Instituto de Pesquisa de Mercado (IPM) mostram que 68% dos consumidores japoneses consideram a segurança de dados um fator decisivo ao escolher uma agência de viagens. O vazamento pode gerar um efeito cascata, incentivando a migração para concorrentes que ofereçam garantias de proteção robustas, ou mesmo para opções de reserva direta com companhias aéreas, que historicamente apresentam políticas de privacidade mais restritas.
**Estratégias de recuperação – o caminho da Club Tourism** Para mitigar os danos, a empresa anunciou um plano de ação em três frentes: (i) reforço imediato das defesas de perímetro, incluindo implementação de firewall de próxima geração e MFA para todos os usuários internos; (ii) auditoria independente de segurança, a ser conduzida pela firma internacional Mandiant, que avaliará a arquitetura de dados e recomendará melhorias; (iii) programa de apoio ao cliente, oferecendo monitoramento gratuito de crédito por um ano a todos os membros afetados. Tais medidas, embora custosas, são essenciais para restaurar a credibilidade e alinhar a empresa às melhores práticas globais.
**Visão futura – tendências de cibersegurança no turismo** A longo prazo, o setor de turismo deverá adotar tecnologias de proteção avançadas, como tokenização de dados pessoais, inteligência artificial para detecção de anomalias e blockchain para registro imutável de transações. Startups brasileiras como a **CipherTravel** já oferecem soluções de verificação de identidade baseada em biometria, que podem reduzir a necessidade de armazenar informações sensíveis em bancos centralizados. Paralelamente, reguladores globais estão pressionando por normas de segurança harmonizadas, como a ISO/IEC 27001, que podem se tornar requisito obrigatório para operadoras que desejam expandir internacionalmente.
**Conclusão – lições aprendidas e o caminho para um ecossistema digital mais seguro** O vazamento na Club Tourism representa mais do que um incidente isolado; ele evidencia vulnerabilidades estruturais que permeiam plataformas de consumo massivo no Japão e no mundo. Ao combinar falhas técnicas, lacunas de governança e um cenário regulatório ainda em evolução, o caso reforça a urgência de investimentos em cibersegurança, tanto para proteger dados individuais quanto para preservar a integridade econômica das empresas. Para o Brasil e demais países da América Latina, a lição é clara: a conformidade com a LGPD deve ser acompanhada de práticas proativas, como criptografia de dados, monitoramento contínuo e planos de resposta a incidentes bem definidos. Somente assim será possível reconquistar a confiança dos viajantes e garantir que a transformação digital do turismo seja sustentada por bases seguras e resilientes.
Fonte original
ITmedia