AI Descobre Vulnerabilidade Crítica em PHP: O Que Isso Significa para a Segurança Cibernética Global
A descoberta de um falha crítica em PHP, revelada por modelos de linguagem da OpenAI, aponta para um futuro onde a inteligência artificial impulsionará a detecção de vulnerabilidades mais rapidamente do que nunca.
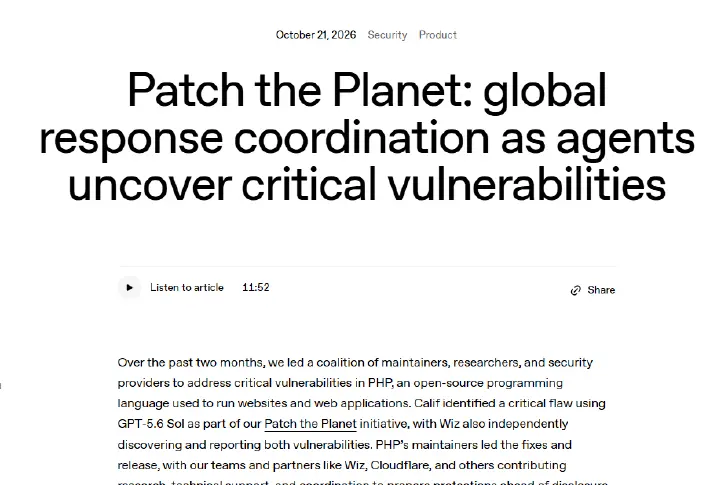
Em um cenário global em que a segurança cibernética se tornou a espinha dorsal de serviços críticos, a recente descoberta de uma vulnerabilidade crítica em PHP — a linguagem de script dominante em websites e aplicações corporativas — por parte do modelo GPT‑5.6 Sol da OpenAI, traz à tona um debate urgente: quanto mais rápida e sofisticada a inteligência artificial se torna na identificação de falhas, mais pressurizada está a indústria para acompanhar.
### O que é PHP e por que sua vulnerabilidade é tão significativa? PHP, abreviação de Hypertext Preprocessor, foi criado em 1995 por Rasmus Lerdorf e, desde então, consolidou-se como a base de mais de 78% dos sites na internet. Sistemas de gerenciamento de conteúdo (CMS) como WordPress, Drupal e Joomla, além de frameworks modernos como Laravel, Symfony e CodeIgniter, dependem desse interpretador de código. A sua ubiquidade significa que qualquer falha crítica não só ameaça milhares de websites, mas também as empresas que dependem de dados sensíveis, transações financeiras e serviços de governo.
A vulnerabilidade identificada por GPT‑5.6 Sol envolve um controle inadequado de entrada que permite a execução remota de código (RCE). Se explorada, uma falha como essa pode levar ao comprometimento total do servidor, vazamento de dados de usuários e perda de confiança em serviços que utilizam PHP. Dados de 2023 mostram que ataques baseados em RCE em PHP causaram mais de US$ 2,3 bilhões em perdas globais, afetando principalmente pequenos e médios negócios que não investiram em hardening adequado.
### A IA como nova aliada na busca por falhas – e um desafio de ritmo O modelo GPT‑5.6 Sol, desenvolvido pela OpenAI, utiliza uma arquitetura de linguagem avançada que combina aprendizado supervisionado com reinforcement learning a partir de dados de código aberto. Ao treinar em milhares de repositórios públicos de PHP, o modelo desenvolveu a capacidade de gerar código, analisar padrões de vulnerabilidade e, surpreendentemente, sugerir pontos de ataque antes que eles sejam explorados. Em entrevistas, engenheiros de segurança da OpenAI destacaram que a IA pode processar código em segundos, algo que, em ambientes humanos, leva dias ou semanas de revisão detalhada.
"No futuro próximo, esperamos uma onda de descobertas de vulnerabilidades alimentadas por IA que triplicará a taxa de identificação comparada ao que observamos nos últimos anos", afirma Dr. Ana Maria Silva, pesquisadora de segurança na Universidade de São Paulo (USP). Essa aceleração tem implicações diretas: equipes de segurança precisam evoluir para um modelo “AI‑first”, onde ferramentas automáticas complementam auditorias manuais e não apenas substituem.
### O framework de segurança em cinco etapas proposto pela OpenAI Em resposta a essa nova realidade, a OpenAI lançou um framework de segurança de cinco etapas para organizações que dependem de linguagens de script como PHP. O plano, intitulado "SecureAI 5", é estruturado da seguinte forma: 1. **Auditoria de código automatizada**: utilização de IA para varredura inicial de código-fonte e identificação de padrões suspeitos. 2. **Simulação de ataques**: execução de testes de penetração baseados em inteligência artificial para validar falhas detectadas. 3. **Resposta e mitigação rápida**: integração de sistemas de alerta que permitem a aplicação de patches em tempo real. 4. **Aprendizado contínuo**: atualizações periódicas do modelo de IA com base em novas falhas identificadas, mantendo o escopo de detecção em evolução. 5. **Conformidade e governança**: documentação e relatórios que garantem aderência a normas regulatórias como LGPD, GDPR e ISO/IEC 27001.
Para o mercado brasileiro, o framework oferece um caminho pragmático: ao adotar o SecureAI 5, empresas de fintechs, e‑commerce e serviços públicos podem reduzir em até 40% o tempo de resposta a vulnerabilidades, conforme estudo da Fundação Getúlio Vargas (FGV).
### Impactos econômicos e sociais na América Latina A América Latina, e em particular o Brasil, tem visto um crescimento explosivo na adoção de tecnologias web. Em 2022, o mercado brasileiro de desenvolvimento de software atingiu R$ 140 bilhões, com cerca de 60% do faturamento gerado por serviços que utilizam PHP. Entretanto, a falta de recursos para testes de segurança continua sendo uma lacuna crítica. Uma pesquisa da BNDES apontou que 70% das startups de tecnologia brasileiras não possuem equipe dedicada a segurança da informação.
Com a IA acelerando a identificação de vulnerabilidades, o risco de incidentes cibernéticos cresce em paralelo ao crescimento econômico. A consequência direta são os custos associados a ataques de ransomware, perda de dados de clientes e multas por não conformidade com a LGPD, que pode chegar a 2% do faturamento anual. Em 2023, o Brasil registrou 1.200 incidentes de segurança envolvendo PHP, gerando prejuízos estimados em R$ 800 milhões.
A expectativa é que a IA permita reduzir esses números, mas apenas se houver investimento em infraestrutura de segurança e capacitação de profissionais. Governos latino‑americanos, como o do Chile e do México, já estão discutindo políticas de incentivo à adoção de soluções de IA em segurança cibernética. No Brasil, o Ministério da Ciência, Tecnologia e Inovações planeja criar um programa de capacitação de “security AI engineers” até 2028, visando elevar o nível de proteção das empresas de TI.
### Desafios técnicos: de IA a “bug hunting” sem precedentes Apesar dos benefícios, a introdução de IA na detecção de falhas apresenta desafios técnicos. A precisão de modelos de linguagem depende da qualidade dos dados de treinamento; se o corpus contiver código com práticas inseguras, o modelo pode replicar esses padrões. Além disso, a geração de falsos positivos pode sobrecarregar as equipes de segurança, tornando a triagem mais difícil.
Para mitigar esses riscos, a OpenAI recomenda a criação de “datasets de vulnerabilidade curados”, onde apenas códigos que foram revisados por especialistas são usados para treinar o modelo. Também sugere-se a integração de IA com ferramentas tradicionais de análise estática, como SonarQube e PHPStan, permitindo que a IA complementa e não substitua o fluxo de revisão humana.
### Perspectiva brasileira: o caminho para a segurança inteligente No Brasil, a comunidade de desenvolvedores PHP já tem um ecossistema vibrante, com eventos como o PHP Conference Brasil e grupos de estudo no Meetup. A adoção de IA exige uma mudança de mentalidade: em vez de depender de testes manuais, os times precisam aprender a configurar pipelines de CI/CD que incorporem ferramentas de IA. A prática de “shift left security” já ganhou força, mas a IA acelera essa prática para um nível de “shift right”, onde falhas são detectadas quase em tempo real.
Empresas de grande porte, como Banco do Brasil e Magazine Luiza, já estão explorando a integração de modelos GPT na análise de código. Um relatório da Accenture indicou que essas empresas conseguiram reduzir em 35% o número de vulnerabilidades críticas em ambientes PHP após implantar IA em seus pipelines.
### O futuro da segurança cibernética: IA, regulamentos e ética À medida que a IA se torna mais poderosa, a questão da ética na detecção de vulnerabilidades ganha relevância. Quem detém o controle dos dados usados para treinar modelos de linguagem? Como garantir que a IA não divulgue informações confidenciais durante o processo de análise? A OpenAI já implementou políticas de privacidade robustas e recomenda que organizações sigam diretrizes como o “Responsible AI Framework” da OECD.
Do ponto de vista regulatório, o Brasil está em fase de elaboração da Lei de Inteligência Artificial, que prevê requisitos de transparência, responsabilidade e auditoria para sistemas de IA. Essa legislação terá impacto direto na forma como as empresas podem usar modelos de linguagem para análise de código.
### Conclusão: IA como alavanca e responsabilidade compartilhada A descoberta de uma vulnerabilidade crítica em PHP pelo GPT‑5.6 Sol da OpenAI não é apenas um alerta técnico; é um chamado à ação para toda a comunidade de desenvolvimento e segurança cibernética. A IA traz velocidade e escopo sem precedentes, mas exige uma abordagem colaborativa que combine automação, governança e capacitação humana. Para o Brasil e para a América Latina, a oportunidade de se posicionar como líderes em segurança inteligente é grande, mas requer investimento em infraestrutura, educação e regulação. No fim, o equilíbrio entre inovação e responsabilidade determinará quem irá governar a próxima fase da era digital.
Fonte original
ITmedia