Ataque de Ransomware Devasta IDCF Cloud, Afeta 495 Empresas e 194 Dados Críticos
SoftBank e sua filial IDC Frontier enfrentam crise sem previsão de recuperação completa
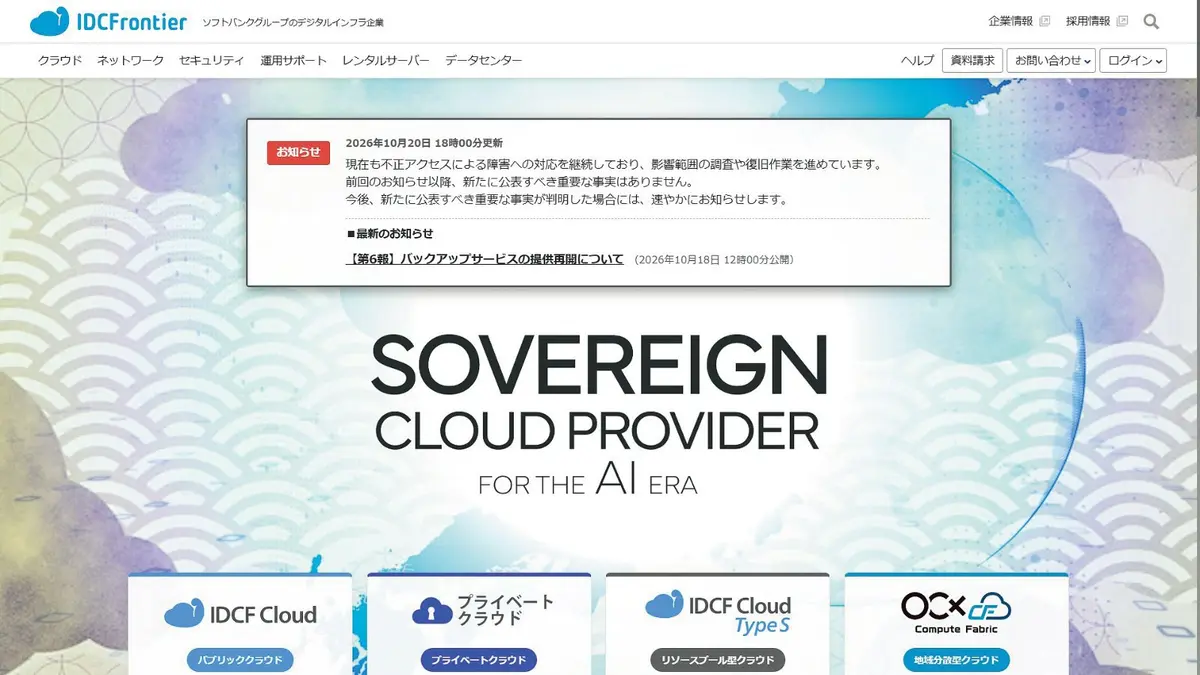
O cenário de segurança cibernética na Ásia se agravou em 2026 quando o IDCF Cloud, plataforma de nuvem da filial de SoftBank, IDC Frontier, sofreu um ataque de ransomware em 7 de outubro. De acordo com comunicado oficial da empresa, a ofensiva teve efeitos imediatos sobre 495 clientes, incluindo grandes corporações e entidades governamentais. A magnitude do incidente se revelou ainda mais dramática quando se descobriu que 194 dessas organizações tinham seus dados potencialmente extraídos pelo invasor, elevando a gravidade do ataque a um patamar de ameaça nacional.
Para entender a relevância do incidente, é preciso contextualizar o papel do IDCF Cloud na infraestrutura de TI do Japão. Em 2024, a plataforma já hospedava mais de 1,200 clientes corporativos, desempenhando funções críticas como armazenamento de dados sensíveis, processamento de transações financeiras e suporte a serviços públicos. A dependência desse ecossistema faz do IDCF Cloud um elo estratégico, cuja vulnerabilidade pode reverberar em cadeias produtivas e serviços essenciais.
A natureza do ataque – ransomware – não é novidade. Em 2023, a indústria de tecnologia registrou mais de 6.000 incidentes globais de ransomware, com perdas estimadas em US$ 30 bilhões. O IDCF Cloud não foi exceção. Embora a empresa não tenha revelado detalhes técnicos, especialistas em segurança acreditam que a intrusão pode ter ocorrido através de vulnerabilidades na cadeia de suprimentos de software ou via engenharia social, já que o ransomware costuma se espalhar rapidamente por redes que não possuem segmentação adequada.
O que diferencia este episódio do panorama global é a escala e a rapidez do impacto. Em menos de 24 horas, o IDCF Cloud deixou de atender a quase 500 contratos ativos, interrompendo serviços que variam desde sistemas de gestão de recursos humanos até plataformas de votação eletrônica local. As repercussões econômicas imediatas foram visíveis: empresas relataram perda de produtividade, custos de recuperação de dados e multas por violação de dados sob a Lei de Proteção de Dados Pessoais do Japão (APPI).
Segundo o comunicado, apesar dos esforços de mitigação – incluindo isolamento de servidores, aplicação de patches e coordenação com agências de segurança cibernética – a recuperação total do serviço não tem previsão até o final do mês de outubro. Isso deixa uma janela de incerteza de, pelo menos, um mês para clientes que dependem de serviços críticos. Para o setor público, a situação gera preocupações quanto à continuidade de serviços públicos e à integridade de dados sensíveis.
Em paralelo ao impacto direto, o ataque gerou discussões sobre a postura de resiliência de nuvem das empresas japonesas. A SoftBank, como holding, já havia anunciado planos de reforçar a segurança cibernética de suas subsidiárias, mas o IDCF Cloud demonstra que a execução ainda está em fase de aprimoramento. A empresa destacou que está colaborando com equipes de resposta a incidentes internacionais e buscando auditorias externas para identificar falhas.
No Brasil, o episódio do IDCF Cloud serve como alerta para provedores de nuvem que operam em território brasileiro. Empresas como a Nuvem Azul, Locaweb e a própria Microsoft Azure Brasil enfrentam cenários semelhantes de risco de ransomware, especialmente quando lidam com dados de clientes regulados por LGPD e normas específicas do setor. A análise de especialistas brasileiros sugere que a adoção de práticas de zero trust, criptografia de dados em repouso e rotinas de backup off-site são medidas fundamentais para mitigar riscos.
Além das medidas técnicas, o incidente sublinha a importância de políticas de governança de dados bem definidas. Empresas que mantêm contratos de SLA (Service Level Agreement) claros sobre tempos de recuperação de serviço (RTO) e pontos de recuperação (RPO) podem se posicionar melhor diante de eventos adversos. No caso do IDCF Cloud, a falta de uma resposta rápida indica que os acordos de nível de serviço talvez não contemplassem cenários de ransomware em escala.
Do ponto de vista regulatório, o episódio acende um debate sobre a adequação das normas de proteção de dados no Japão, que ainda não contempla explicitamente ataques de ransomware como evento de violação. A APPI, embora robusta em relação à coleta e tratamento de dados pessoais, não define penalidades específicas para casos em que dados são encriptados e posteriormente liberados mediante pagamento. Isso pode incentivar investigações sobre a necessidade de atualização da legislação.
Geopolíticamente, a segurança da nuvem se tornou um tema de interesse para governos que buscam proteger infraestruturas críticas. Em 2025, a ONU publicou relatórios que classificam a resiliência de serviços de nuvem como um componente essencial de segurança nacional. O ataque ao IDCF Cloud demonstra que, mesmo em países considerados tecnologicamente avançados, vulnerabilidades podem surgir quando a interconexão global não acompanha o ritmo da inovação.
Para o futuro, as lições do ataque apontam para três áreas de foco: 1) Fortalecimento de práticas de defesa em camadas, com segmentação de rede e monitoramento contínuo de comportamento anômalo; 2) Estabelecimento de protocolos de resposta a incidentes que incluam comunicação transparente com stakeholders e cooperação internacional; 3) Investimento em programas de conscientização interna, pois ataques de ransomware muitas vezes se originam de phishing.
Em suma, o incidente do IDCF Cloud demonstra que a segurança cibernética não pode ser vista apenas como um conjunto de tecnologias, mas como uma estratégia de negócio que envolve governança, conformidade e cultura corporativa. Para o mercado brasileiro, a mensagem é clara: a adoção de medidas proativas de resiliência em nuvem não é apenas uma recomendação – é uma exigência para a continuidade do negócio e a confiança do cliente.
Fonte original
Nikkei xTECH