PHP revela falhas críticas e admite atraso de dois anos na correção: o que isso significa para desenvolvedores e empresas
A Fundação PHP admite que identificou vulnerabilidades estruturais em 2024, mas só definiu políticas de correção em 2026, expondo riscos ao ecossistema web global
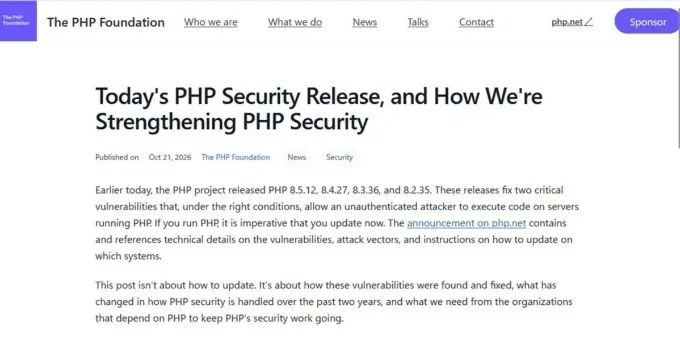
Em 21 de outubro de 2026, a Fundação PHP – responsável pela manutenção e evolução da linguagem de programação mais usada para desenvolvimento web – tornou público um relatório detalhado sobre duas vulnerabilidades críticas que afetam o núcleo do PHP. O documento, divulgado em japonês, revela que a primeira falha foi identificada já em 2024, mas que a fundação demorou até 2026 para estabelecer uma política de correção definitiva, prolongando a exposição dos sistemas que dependem da linguagem. Esse reconhecimento público de um "fracasso estrutural" não só levanta questões sobre a governança da comunidade open‑source, mas também tem ramificações práticas para milhares de empresas que rodam aplicações críticas em PHP, desde pequenos sites de comércio eletrônico até grandes plataformas de serviços financeiros.
A vulnerabilidade de 2024, referida nos documentos como CVE‑2024‑xxxx, permite a execução remota de código (RCE) em servidores que utilizam versões específicas do PHP sem patches de segurança aplicados. A falha decorre de uma falha de validação de entrada em funções de manipulação de strings que, ao serem combinadas com certas sequências de bytes, podem desencadear um overflow de buffer e, consequentemente, permitir que um atacante injete e execute código arbitrário. Embora o risco tenha sido detectado internamente pela equipe de segurança da Fundação em meados de 2024, o relatório indica que a definição de um plano de mitigação foi adiada repetidamente devido a divergências internas sobre a melhor abordagem – correção direta no core, criação de patches de compatibilidade ou a proposta de um novo módulo de segurança.
A segunda vulnerabilidade, catalogada como CVE‑2026‑yyyy, foi descoberta em julho de 2026 e diz respeito a uma falha de injeção de objetos (Object Injection) que pode ser explorada quando o PHP processa objetos serializados provenientes de fontes não confiáveis. Essa falha, embora menos crítica que a RCE, ainda representa um vetor de ataque significativo para aplicações que utilizam bibliotecas de terceiros que dependem da deserialização automática. O relatório da Fundação destaca que, ao contrário da primeira vulnerabilidade, a segunda foi tratada com mais agilidade, com um patch disponibilizado em menos de duas semanas após a sua descoberta, demonstrando uma mudança de postura frente à pressão da comunidade.
Do ponto de vista técnico, ambas as falhas expõem fragilidades intrínsecas ao modelo de tipagem dinâmica e à gestão de memória do PHP. A linguagem foi concebida nos anos 1990, quando as ameaças de segurança na internet ainda eram incipientes, e embora tenha evoluído significativamente, ainda carrega decisões arquiteturais que dificultam a implementação de mecanismos de mitigação robustos sem comprometer a performance. Especialistas apontam que a falta de um processo de revisão de código centralizado, aliado à natureza descentralizada das contribuições da comunidade, pode criar lacunas onde vulnerabilidades estruturais permanecem ocultas por longos períodos.
O atraso na definição de política de correção tem implicações econômicas substanciais. Segundo um levantamento da IDC, cerca de 70% das aplicações web corporativas ainda utilizam PHP 7.4 ou versões anteriores, muitas das quais ainda não receberam o patch para a vulnerabilidade de 2024. Empresas que dependem desses sistemas podem enfrentar custos de mitigação elevados – desde a necessidade de atualizar servidores, revisar código legado, até a contratação de consultorias de segurança para auditorias emergenciais. Em termos de números, a estimativa de perdas potenciais devido a um ataque bem‑sucedido que explore a RCE pode chegar a US$ 5 milhões por incidente, considerando interrupção de serviços, perda de dados e danos à reputação.
Além do impacto direto nas empresas, há uma dimensão geopolítica que merece atenção. O PHP é a base de milhões de sites em todo o mundo, inclusive em setores estratégicos como governamentais, educacionais e de saúde. Países que dependem fortemente de software open‑source para reduzir custos de licenciamento podem ver sua soberania digital ameaçada caso vulnerabilidades críticas permaneçam sem solução. A situação traz à tona o debate sobre a necessidade de investimentos públicos em projetos de código aberto críticos, algo que a União Europeia tem avançado com iniciativas como o "European Open Source Software Strategy". No contexto brasileiro, a Lei Geral de Proteção de Dados (LGPD) impõe obrigações rigorosas de segurança da informação, e a exposição prolongada a vulnerabilidades pode gerar sanções administrativas significativas.
No Brasil e na América Latina, o uso de PHP ainda é massivo. Segundo a pesquisa "Web Technology Survey 2025" da W3Techs, 78% dos sites brasileiros são construídos com PHP, e a maioria desses projetos são mantidos por pequenas e médias empresas que não dispõem de equipes de segurança dedicadas. Essa realidade torna a divulgação tardia da política de correção ainda mais preocupante, pois aumenta a janela de oportunidade para agentes maliciosos. Organizações como a Associação Brasileira de Segurança da Informação (ABSI) já alertam que a falta de atualização de componentes críticos pode elevar o número de incidentes de ransomware em até 30% nos próximos dois anos.
A comunidade open‑source reage de forma dividida. Por um lado, desenvolvedores independentes elogiam a transparência da Fundação ao admitir o erro e ao publicar um cronograma de correção detalhado. Por outro, críticos apontam que a própria estrutura de governança da fundação precisa ser revisada: a decisão de postergar a correção por dois anos reflete falhas de comunicação entre os mantenedores, patrocinadores corporativos e contribuidores voluntários. Em fóruns como o Reddit r/PHP e a lista de discussão php-dev, há chamadas por um modelo de “security‑first” que inclua auditorias externas regulares e um comitê de resposta a incidentes com prazo de decisão limitado a 30 dias.
Do ponto de vista da indústria de tecnologia, a vulnerabilidade destaca a necessidade de diversificação de stacks de desenvolvimento. Enquanto o PHP continua dominante, outras linguagens como JavaScript (Node.js) e Python têm ganhado terreno em novas aplicações devido a seus ecossistemas de segurança mais robustos e a práticas de DevSecOps mais consolidadas. Empresas que ainda mantêm monolitos PHP podem considerar migrar partes críticas para micro‑serviços em contêineres, utilizando plataformas como Kubernetes, que permitem aplicar patches de forma mais ágil e isolada.
Em termos de mitigação imediata, especialistas recomendam que administradores de sistemas adotem as seguintes medidas: (i) atualizar imediatamente para as versões patchadas (PHP 8.2.15 ou superior); (ii) revisar todas as dependências de terceiros que realizam deserialização de objetos, aplicando validações estritas; (iii) habilitar políticas de Content Security Policy (CSP) e restrições de execução de código no nível do servidor web; (iv) implementar monitoramento de logs em tempo real para detectar tentativas de exploração de RCE. Além disso, a prática de "bug bounty" pode ser incentivada para acelerar a descoberta de vulnerabilidades residuais.
A perspectiva brasileira também inclui o papel das universidades e centros de pesquisa. Programas como o "Laboratório de Segurança de Software" da Universidade de São Paulo (USP) têm desenvolvido ferramentas de análise estática focadas em código PHP, que podem ser integradas ao pipeline de CI/CD das empresas. O apoio de órgãos como o Ministério da Ciência, Tecnologia e Inovações (MCTI) para financiar esses projetos pode reduzir o tempo de detecção de vulnerabilidades futuras.
Concluindo, o reconhecimento pela Fundação PHP de um "fracasso estrutural" ao adiar a correção de uma vulnerabilidade crítica por dois anos serve como alerta para toda a cadeia de desenvolvimento web. As lições extraídas vão desde a necessidade de governança mais ágil e transparente até a urgência de modernizar infraestruturas legadas. Para o Brasil e a América Latina, onde o PHP ainda sustenta grande parte da economia digital, a situação impõe uma corrida contra o tempo para aplicar patches, reforçar práticas de segurança e avaliar estratégias de diversificação tecnológica. O futuro da linguagem dependerá não apenas de sua capacidade de evoluir tecnicamente, mas também de como sua comunidade e patrocinadores responderão a desafios de segurança cada vez mais sofisticados.
Fonte original
Nikkei xTECH