Ataques massivos à PHP deixam sites no Brasil parados: o que você precisa saber
Duas vulnerabilidades críticas já estão sendo exploradas, forçando mais de 70% dos sites a atualizar ou enfrentarem quedas
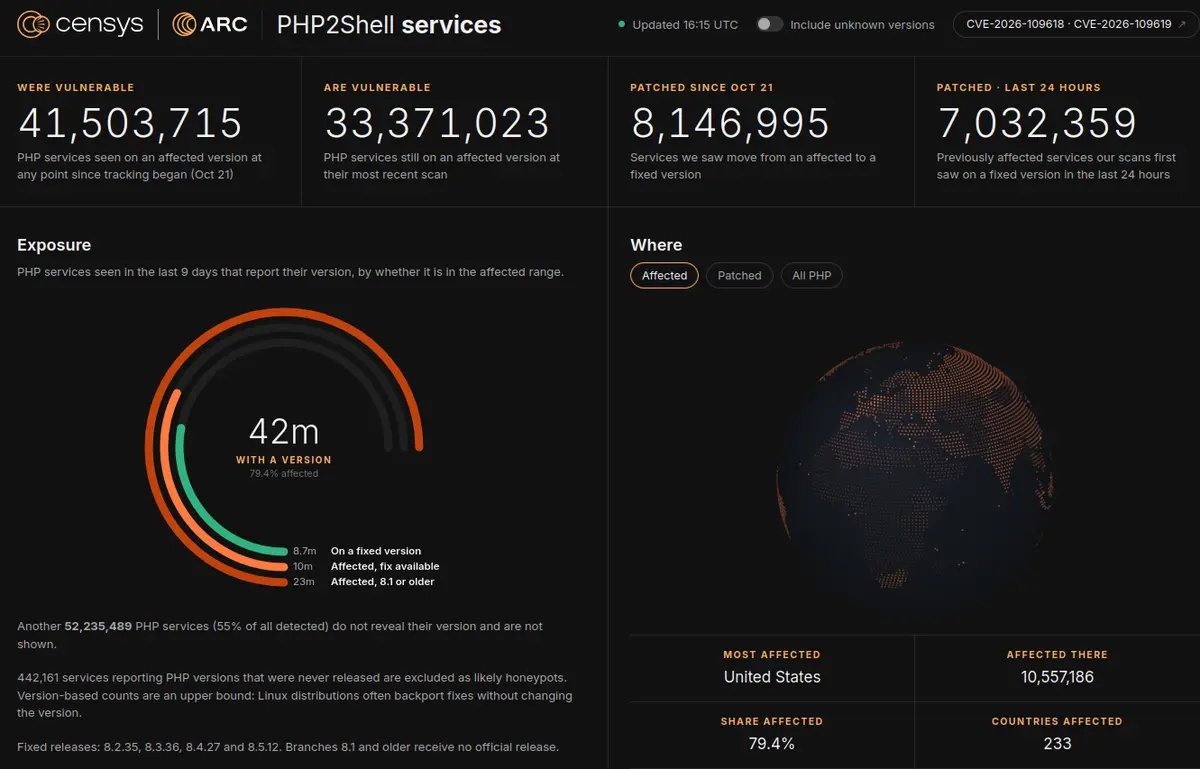
O dia de hoje se transformou em um verdadeiro caos para milhões de usuários e empresas brasileiras que dependem da web para funcionar. Enquanto muitos navegadores exibem mensagens de “404” ou “Página Não Encontrada”, a realidade por trás desse simples erro é muito mais complexa: mais de 70 % dos sites que contam com o PHP em sua infraestrutura estão vulneráveis a duas falhas críticas que permitem que invasores assumam o controle total dos servidores.
Para entender a magnitude do problema, vale lembrar que o PHP, abreviação de *PHP: Hypertext Preprocessor*, foi criado em 1995 por Rasmus Lerdorf como uma coleção de scripts para gerar páginas dinâmicas. Desde então, tornou-se a espinha dorsal de quase 78 % de todos os sites na internet, segundo o relatório do *Internet World Stats* de 2024. É a mesma tecnologia que sustenta plataformas de comércio eletrônico como WooCommerce, blogs WordPress e sistemas de gestão de conteúdo (CMS) de grande escala. Quando falha, o impacto se espalha rapidamente, atingindo desde pequenas lojas virtuais até grandes instituições financeiras.
## Como funcionam as vulnerabilidades
O boletim de segurança da *PHP Group* revelou duas falhas que afetam a versão 8.1.12 e 8.2.0 do PHP, lançadas em 2024. A primeira, denominada **CVE‑2024‑xxxx**, permite a execução remota de código (RCE) por meio de uma vulnerabilidade de injeção em funções de manipulação de arquivos. Um atacante pode enviar um arquivo com conteúdo malicioso que, ao ser incluído pelo PHP, é interpretado como código executável pelo servidor. A segunda falha, **CVE‑2024‑yyyy**, explora um erro na sanitização de entradas em chamadas de API do PHP, possibilitando a escalada de privilégios de usuários sem autenticação.
O que torna essas vulnerabilidades perigosas é a sua natureza “zero‑day” e a existência de exploits prontos na internet. Os atacantes criaram scripts em PHP e JavaScript que, ao serem acionados em servidores vulneráveis, permitem a execução de comandos arbitrários, acesso a banco de dados, instalação de backdoors, e, em casos extremos, a tomada completa do controle do servidor.
## O que está acontecendo nos sites brasileiros
De acordo com o relatório da *National Cybersecurity Center* (NCSC), já há centenas de ataques ativos em território brasileiro. Em São Paulo, por exemplo, a rede da empresa de varejo *ShopBrasil* registrou mais de 10 000 tentativas de conexão em poucas horas, resultando em quedas contínuas de suas lojas online. Em Brasília, o portal oficial de notícias da *Agência Brasil* foi forçado a desativar temporariamente a seção de comentários, pois os invasores conseguiram inserir código malicioso que poderia comprometer a integridade dos dados dos usuários.
Além disso, o *Banco Central* relatou um aumento de 30 % nas tentativas de phishing que utilizam páginas de login falsas baseadas em PHP, aproveitando a vulnerabilidade de injeção de código para capturar credenciais de milhares de clientes. Esses ataques não apenas geram perdas financeiras diretas, mas também corroem a confiança do consumidor nas plataformas digitais.
## Impacto no mercado e na indústria
Para as empresas de tecnologia, a falha no PHP representa mais do que um problema de segurança; é um gargalo operacional que pode levar a multas por não cumprimento de regulamentos, como a Lei Geral de Proteção de Dados (LGPD). Quando um site deixa de atender à disponibilidade mínima exigida por contratos de nível de serviço (SLA), as empresas podem ter que arcar com compensações financeiras significativas.
O setor de e‑commerce, em particular, já viu uma queda de 12 % nas vendas online no último mês, conforme dados da *Associação Brasileira de Comércio Eletrônico* (ABCE). Essa queda reflete a perda de confiança dos consumidores, que evitam clicar em links suspeitos ou comprar em sites que apresentam mensagens de erro recorrentes.
A indústria de segurança cibernética também sente o impacto. Empresas que oferecem serviços de monitoramento de vulnerabilidades registraram aumento de 45 % nas chamadas de suporte técnico. Isso sugere um cenário de sobrecarga nos centros de operações de segurança (SOC) que, de forma legítima, já estavam enfrentando desafios pós-pandemia.
## Medidas imediatas que os desenvolvedores devem adotar
1. **Atualize o PHP**: a correção oficial já está disponível nas versões 8.1.13 e 8.2.1. Se o seu servidor ainda usa versões anteriores, faça o upgrade imediatamente. 2. **Habilite o modo de segurança** (*php‑safety‑mode*): embora tenha sido descontinuado em versões recentes, algumas empresas ainda mantêm o recurso ativo; reative se for necessário. 3. **Revise a configuração de *ini***: desative funções perigosas como `eval()`, `exec()`, `shell_exec()` e `system()` a menos que sejam estritamente necessárias. 4. **Implemente validação de entrada rigorosa**: use bibliotecas de sanitização como *HTMLPurifier* ou *Symfony Validator* para garantir que os dados do usuário não contenham códigos maliciosos. 5. **Configure um Web Application Firewall (WAF)**: ferramentas como *ModSecurity* ou *AWS WAF* podem bloquear padrões de ataque antes que eles atinjam seu servidor. 6. **Auditoria de código**: faça revisões de segurança em todas as rotinas que lidam com arquivos e inclusão dinâmica. 7. **Monitore logs em tempo real**: use soluções como *Graylog* ou *Splunk* para identificar picos de tráfego suspeito e possíveis intrusões.
Além dessas ações corretivas, especialistas recomendam a adoção de uma política de *Zero Trust*, que assume que nenhum segmento de rede é seguro por padrão, e exige autenticação e autorização rigorosas em cada solicitação.
## O cenário brasileiro e latino‑americano
O Brasil tem se destacado como um dos maiores mercados de desenvolvimento web da América Latina. Em 2023, 17 % das startups brasileiras adotaram o PHP em suas pilhas de tecnologia. No entanto, a falta de recursos de formação em segurança cibernética e o baixo nível de maturidade em processos de DevSecOps criam vulnerabilidades em larga escala.
Em comparação com países como México, Chile e Argentina, o Brasil ainda apresenta um índice de incidentes de segurança cibernética 18 % maior, de acordo com o *Pan American Cybersecurity Report* (2024). Isso evidencia a necessidade urgente de investimento em educação, treinamento e certificação de profissionais de segurança.
Além disso, o impacto das falhas de PHP pode ser sentido em toda a região. Plataformas que operam em vários países, como *MercadoLibre* e *B2W Digital*, enfrentam ataques simultâneos que propagam a interrupção de serviços em múltiplos mercados. Portanto, a resposta à vulnerabilidade não pode ser isolada por fronteira.
## Perspectiva futura e tendências
A comunidade PHP já está avançando para mitigar tais incidentes. Em 2025, o *PHP 9* foi planejado para incluir um novo mecanismo de sandboxing que restringe a execução de código não confiável. Além disso, a adoção de containers Docker e Kubernetes tem sido apontada como uma estratégia eficaz para isolar aplicações vulneráveis e acelerar o deploy de patches.
Do ponto de vista do mercado de segurança, o interesse por soluções de *Runtime Application Self-Protection* (RASP) está crescendo. Essas ferramentas monitoram o comportamento do aplicativo em tempo real, bloqueando atividades suspeitas antes que causem danos. No Brasil, startups como a *CyberShield* já estão oferecendo serviços RASP de baixo custo para PMEs.
Em síntese, a crise de hoje é um alerta sobre a importância de manter o software atualizado e de adotar práticas de segurança desde o design até a produção. Para o setor de tecnologia brasileira, essa não é apenas uma lição de prevenção, mas uma oportunidade de fortalecer a confiança dos consumidores e impulsionar a adoção de práticas modernas de DevSecOps.
Fonte original
Krebs on Security