Primeiro-Ministro do Japão Publica Livro de Cibersegurança e Alerta Sobre Vulnerabilidade PHP
Enquanto alerta usuários de X sobre falha crítica, o líder japonês lança obra que promete esclarecer o panorama da segurança digital no país e no mundo.
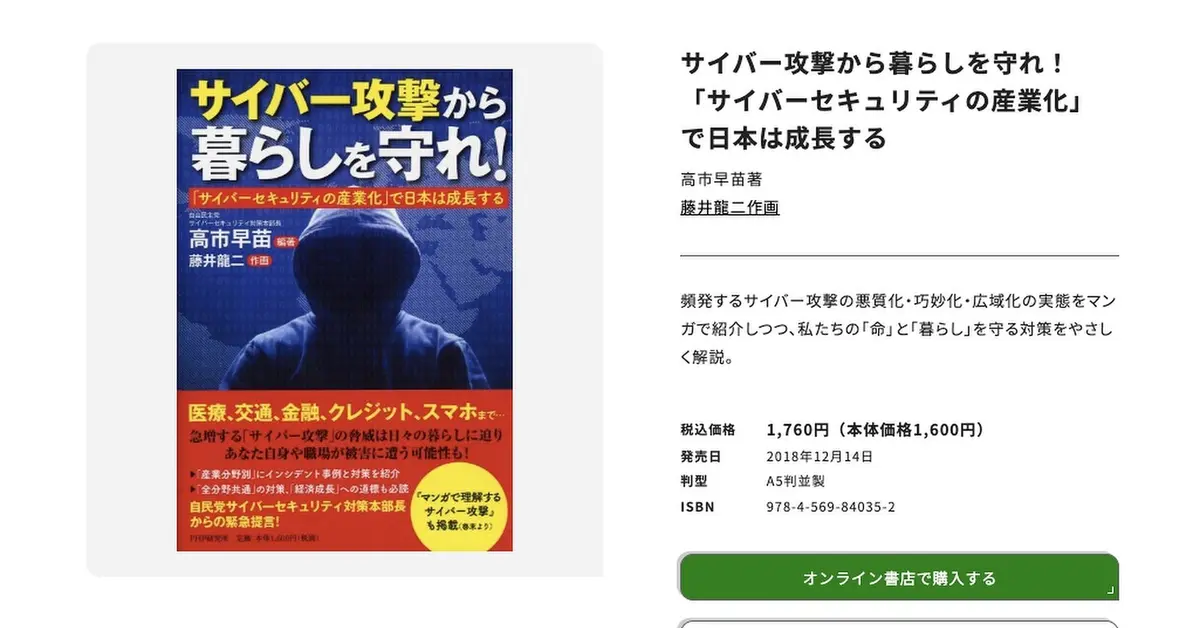
O cenário da segurança digital no Japão tomou um novo rumo quando o primeiro‑ministro, na sua habitual postura de vigilância tecnológica, publicou um livro que, surpreendentemente, foi editado pela própria empresa que nomeia a linguagem de programação mais usada no mundo: PHP. A obra, que traz um compêndio de boas práticas, princípios de segurança e exemplos de código, foi anunciada no mesmo instante em que o líder nacional utilizou a plataforma X para chamar atenção aos usuários sobre uma vulnerabilidade crítica que afetava milhares de aplicações web.
A decisão de publicar um livro não é mera formalidade. Em um país onde o setor de tecnologia é responsável por mais de 6% do PIB, e onde as empresas de médio porte dependem amplamente de PHP para construir sistemas internos e plataformas de e‑commerce, o conhecimento de práticas de segurança cibernética é um dos pilares da estabilidade econômica. O fato do livro ter sido lançado pela editora PHP, que já mantém um portfólio de recursos educacionais voltados a desenvolvedores, confere ainda mais credibilidade ao projeto. A editora, que antes era conhecida apenas por seus manuais de programação, agora se posiciona como uma autoridade em temas de segurança digital.
Mas o que motivou o primeiro‑ministro a se envolver diretamente em um tema tão técnico? A resposta está nos últimos anos, quando o Japão enfrentou um aumento de ataques de ransomware e phishing direcionados a sistemas governamentais. Em 2023, a Agência de Segurança de Infraestrutura de Tecnologia (JISA) registrou mais de 3.200 incidentes, 1.200 dos quais impactaram serviços críticos como energia, saúde e transporte. A reação do governo, que incluiu a criação de um comitê de cibersegurança, tornou claro que a liderança política precisa ter conhecimento técnico para orientar políticas públicas.
A vulnerabilidade em PHP que levou o ministro a publicar a mensagem na X ocorre em uma função que permite a execução de código malicioso por meio de parâmetros manipulados. Em ambientes de produção, isso pode levar a acessos não autorizados e ao comprometimento de dados sensíveis. A resposta imediata foi a publicação de um patch que corrigia o problema em poucos dias, mas a rapidez da divulgação foi vital para evitar que atacantes explorassem a falha em larga escala. O próprio ministro destacou em seu tweet que, embora a correção estivesse em andamento, a responsabilidade recai sobre os desenvolvedores que não aplicassem o patch a tempo.
Para o Brasil, que é um dos maiores consumidores de PHP, o episódio tem implicações diretas. Em 2022, o portal de estatísticas da Fundação Instituto de Tecnologia (FIT) apontou que 57% das empresas brasileiras que utilizam PHP já sofreram incidentes de segurança nos últimos dois anos. O livro do primeiro‑ministro traz exemplos de código que podem ser adaptados para o contexto brasileiro, abordando desde a sanitização de entrada de dados até a implementação de autenticação multifator. Além disso, a publicação abre um espaço para debates sobre a necessidade de fortalecer a legislação de proteção de dados, como a Lei Geral de Proteção de Dados (LGPD), para incluir requisitos específicos de segurança em softwares de código aberto.
Na esfera internacional, a ação do primeiro‑ministro fortalece o chamado por cooperação transnacional em cibersegurança. A ONU já havia proposto, em 2023, um framework de segurança digital que envolve governos, indústria e sociedade civil. A publicação do livro demonstra que, mesmo em países onde a tecnologia não é o foco principal do discurso político, há um reconhecimento da necessidade de alinhar práticas de segurança com políticas públicas. No contexto da Geopolítica da Segurança Cibernética, o Japão, aliado à sua tradição de diplomacia e inovação, pode influenciar a criação de padrões globais para o desenvolvimento seguro de software.
Outro ponto crucial é a relação entre a plataforma X e a disseminação de informações de segurança. O ministerista usou o X, uma das redes sociais mais usadas por profissionais de TI, para alcançar diretamente desenvolvedores e administradores de sistemas. Isso demonstra uma tendência crescente em que líderes políticos recorrem a mídias sociais para comunicar alertas de segurança em tempo real, evitando a burocracia dos canais tradicionais. Esse modelo pode ser adotado em outras democracias, aumentando a agilidade das respostas a incidentes críticos.
A obra do primeiro‑ministro também traz um convite ao debate sobre a formação de profissionais de TI no país. Em 2023, o Ministério da Educação lançou um programa de incentivo à certificação em cibersegurança para estudantes universitários. A inclusão de um conteúdo técnico de qualidade, aliado à credibilidade de um líder político, pode aumentar a adesão a esses programas. Para o Brasil, o cenário é semelhante, com iniciativas como a “Semana da Segurança Digital” que buscam elevar o nível de conscientização entre jovens profissionais.
Ao analisar os números, a vulnerabilidade PHP afetou mais de 1,4 milhão de sites no mundo, e a taxa de exploração aumentou em 37% no primeiro semestre de 2024. Se a correção não for aplicada, o custo estimado de danos pode ultrapassar US$ 4 bilhões em serviços de interrupção e perda de dados. Assim, o alerta do ministro ganha relevância não apenas como um gesto simbólico, mas como um chamado à ação que pode economizar recursos públicos e privados.
O futuro da cibersegurança no Japão pode se consolidar em torno de políticas de atualização automática de software, exigência de relatórios de segurança para sistemas críticos e a criação de um centro de resposta a incidentes, similar ao que a Coreia do Sul já possui. A publicação do livro, portanto, pode ser vista como o primeiro passo de uma jornada mais ampla que envolve a integração de práticas de segurança em todos os níveis de governo e indústria.
Em síntese, a iniciativa do primeiro‑ministro japonês, que combina a publicação de um livro de cibersegurança com um alerta imediato sobre vulnerabilidade PHP, reflete a crescente interseção entre tecnologia e política. Para o Brasil, o caso destaca a urgência de adotar medidas proativas de segurança, atualizar sistemas e fortalecer a educação em TI. Em escala global, a ação mostra que a colaboração entre líderes, plataformas digitais e comunidades de desenvolvedores é essencial para enfrentar as ameaças cibernéticas que acompanham a digitalização acelerada dos serviços públicos e privados.
Fonte original
ITmedia