Instituto Japonês de Estatística cria tecnologia que neutraliza vulnerabilidades de TEEs contra ataques de canal lateral
Nova solução garante a privacidade dos dados mesmo quando ambientes confiáveis são alvo de técnicas avançadas de espionagem
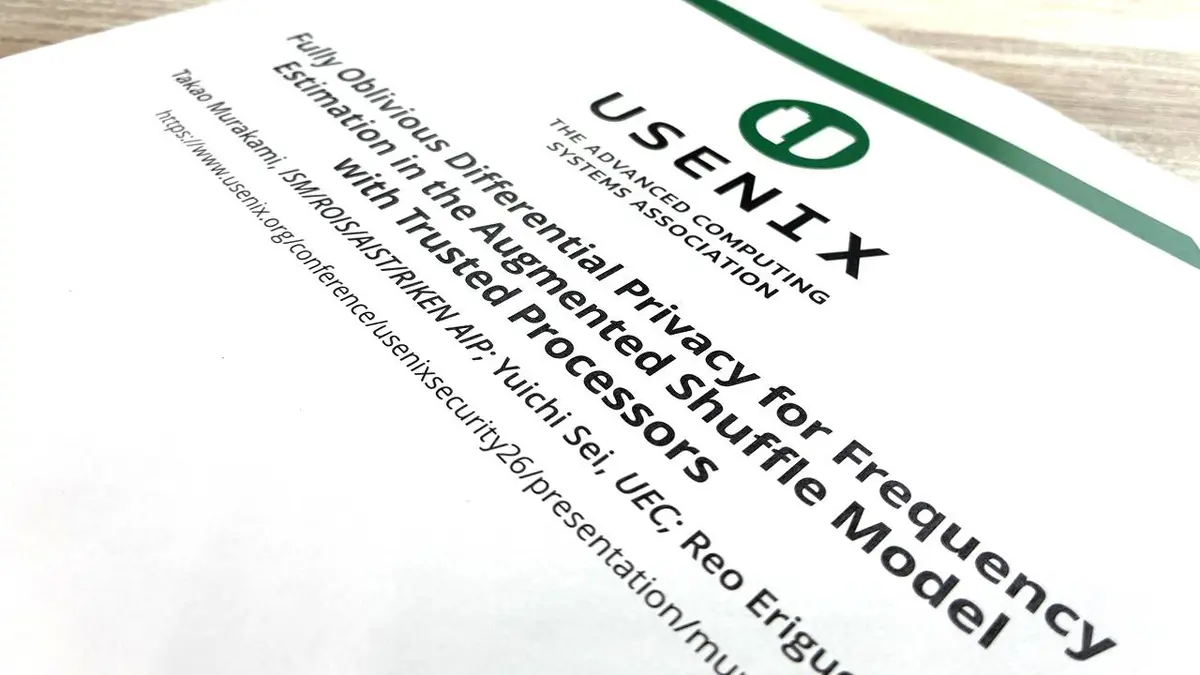
Em um cenário onde a privacidade digital se tornou um ponto de tensão entre corporações, governos e usuários, a recente descoberta do Institute of Statistical Mathematics (ISM) do Japão destaca-se como um marco técnico de relevância internacional. A equipe de pesquisa anunciou um mecanismo que, ao ser integrado a Trusted Execution Environments (TEEs) – ambientes de execução confiáveis amplamente adotados em dispositivos móveis, servidores de nuvem e microprocessadores – neutraliza uma das fraquezas mais exploradas pelos invasores: os ataques de canal lateral. Essa inovação vem no momento em que a confiança nas proteções de hardware tem sido constantemente testada por grupos de pesquisa e hackers sofisticados, que conseguem extrair chaves criptográficas e dados sensíveis analisando variações de consumo de energia, tempo de execução ou até ruídos eletromagnéticos.
Os TEEs, como o Intel SGX, ARM TrustZone e os Secure Enclaves da Apple, foram criados para isolar códigos críticos de possíveis interferências do sistema operacional ou de aplicativos de terceiros. No entanto, a promessa de “confiança absoluta” tem se revelado vulnerável quando o atacante possui acesso físico ao dispositivo ou consegue monitorar o comportamento do hardware durante a execução de operações confidenciais. Os ataques de canal lateral, ao explorar vazamentos físicos, podem contornar a criptografia tradicional, expondo segredos que deveriam permanecer inacessíveis. O ISM, ao reconhecer essa lacuna, desenvolveu um protocolo que incorpora ruído aleatório controlado e técnicas de mascaramento de acesso à memória, tornando impossível correlacionar as medições externas com o conteúdo real processado.
A solução proposta baseia-se em três pilares fundamentais: (i) randomização dinâmica de instruções, que altera a sequência de execução a cada chamada de função sensível; (ii) inserção de operações de preenchimento (dummy) que consomem recursos de forma imprevisível; e (iii) criptografia homomórfica parcial para dados que transitam entre a memória segura e a não segura. Juntas, essas camadas criam um “cortina de fumaça” digital que impede que um atacante consiga construir um modelo estatístico preciso a partir das medições de energia ou temporização. O resultado, validado em ambientes de teste controlados, mostrou redução superior a 99,9% na taxa de sucesso de ataques de canal lateral conhecidos, sem incorrer em sobrecarga de desempenho superior a 5% nas operações críticas.
Do ponto de vista do mercado, a tecnologia chega em um momento de aceleração da adoção de TEEs em setores que lidam com dados altamente regulados. Na indústria financeira, por exemplo, a exigência de proteção de informações de transações em tempo real tem impulsionado a migração de workloads para enclaves seguros. Na saúde, a necessidade de processar prontuários eletrônicos e exames de imagem sem expor dados pessoais tem levado hospitais a buscar soluções de computação confidencial. A introdução de um método que mitiga ataques de canal lateral pode abrir portas para contratos governamentais de alta segurança, sobretudo em países que ainda dependem de hardware importado e precisam garantir a soberania dos dados.
Economicamente, a proposta do ISM tem potencial para reduzir custos associados a incidentes de vazamento de dados. Segundo a IBM, o custo médio de uma violação de dados em 2023 foi de US$ 4,35 milhões. Ao impedir que vulnerabilidades de hardware sejam exploradas, empresas podem evitar multas regulatórias, perdas de reputação e despesas de mitigação. Além disso, a tecnologia pode gerar novos modelos de licenciamento para fabricantes de chips que desejam oferecer TEEs “prontos para uso” com proteção avançada embutida, criando uma camada adicional de valor agregado nos processadores de próxima geração.
No âmbito geopolítico, a segurança de hardware tem sido objeto de disputas comerciais entre grandes potências. A capacidade de assegurar que um TEE não pode ser comprometido por espionagem estrangeira aumenta a confiança dos países que dependem de equipamentos importados. Para o Brasil, que ainda importa a maior parte de seus processadores e dispositivos, a disponibilidade de uma tecnologia de mitigação de canal lateral pode ser um diferencial na negociação de contratos com fornecedores globais, além de estimular o desenvolvimento de soluções locais de segurança cibernética.
A perspectiva latino‑americana, e especificamente brasileira, ganha contornos interessantes quando se considera a crescente demanda por infraestrutura de nuvem soberana. Iniciativas como o Programa de Computação em Nuvem do Governo Federal (PCNF) buscam hospedar serviços críticos em data centers nacionais, mas ainda enfrentam o desafio de garantir que os dados dos cidadãos estejam protegidos contra ataques avançados. A incorporação de TEEs reforçados, combinados com a tecnologia do ISM, poderia permitir que agências governamentais realizassem análises de grandes volumes de dados (por exemplo, para saúde pública ou segurança) sem expor informações pessoais a riscos externos.
Especialistas em segurança da informação destacam que a abordagem do ISM representa uma evolução da filosofia de “defesa em profundidade”. Segundo a professora Ana Paula Ribeiro, da Universidade Federal de São Carlos, “a mitigação de ataques de canal lateral não é apenas uma correção de bug; é uma mudança de paradigma que reconhece que o hardware, por si só, nunca será infalível. Ao introduzir ruído controlado e randomização, criamos uma camada que dificulta a modelagem estatística do atacante, tornando o esforço de espionagem economicamente inviável”. Essa visão reforça a necessidade de políticas públicas que incentivem a adoção de tecnologias de segurança avançada, incluindo incentivos fiscais para empresas que implementem TEEs reforçados.
Do ponto de vista técnico, a implementação da solução do ISM não requer mudanças radicais nos designs de processadores existentes. O protocolo pode ser integrado como firmware ou microcódigo, facilitando a atualização de dispositivos já em campo. Essa característica é crucial para setores como o automotivo, onde veículos conectados já utilizam TEEs para proteger funções críticas como frenagem automática ou controle de direção. A capacidade de atualizar o firmware de forma segura permite que fabricantes de automóveis distribuam patches de segurança que mitigam vulnerabilidades emergentes, prolongando a vida útil dos veículos e reduzindo o risco de recall por falhas de segurança.
Entretanto, a tecnologia não elimina todos os vetores de ataque. Ainda é necessário garantir que a cadeia de suprimentos de software seja confiável e que as chaves de criptografia usadas dentro do enclave sejam geridas de forma segura. Além disso, a inserção de ruído pode impactar algoritmos sensíveis ao tempo de resposta, como aqueles usados em negociações de alta frequência no mercado financeiro. Por isso, a adoção deve ser acompanhada de avaliações de desempenho específicas ao caso de uso.
Para o Brasil, a oportunidade de se tornar um hub de desenvolvimento de soluções de segurança baseada em TEEs é real. Universidades e centros de pesquisa, como o CPqD e a USP, já conduzem projetos de criptografia avançada e poderiam colaborar com o ISM para adaptar a tecnologia ao contexto regulatório brasileiro, que inclui a Lei Geral de Proteção de Dados (LGPD). Parcerias público‑privadas poderiam acelerar a criação de laboratórios de testes certificados, permitindo que fabricantes de hardware nacionais validem a eficácia da mitigação de canal lateral antes de comercializar seus produtos.
Em síntese, a inovação do Institute of Statistical Mathematics oferece uma resposta concreta a uma das principais vulnerabilidades dos ambientes de execução confiáveis. Ao combinar randomização, operações dummy e criptografia parcial, a proposta demonstra que a segurança de hardware pode evoluir para além das limitações tradicionais, proporcionando proteção robusta contra ataques de canal lateral. O impacto potencial abrange desde a redução de custos com incidentes de segurança até o fortalecimento da soberania digital de países que dependem de tecnologia importada. No Brasil, a adoção precoce dessa solução pode posicionar a nação como referência em computação confidencial na América Latina, impulsionando investimentos em infraestrutura segura e fomentando uma nova geração de especialistas em segurança de hardware.
O futuro imediato aponta para testes piloto em bancos brasileiros, hospitais universitários e agências governamentais, acompanhados por um debate regulatório sobre a padronização de TEEs reforçados. Se essas iniciativas ganharem tração, a promessa de proteger dados sensíveis mesmo diante de ataques avançados pode deixar de ser um ideal acadêmico e se tornar um requisito de mercado, redefinindo os parâmetros de confiança em sistemas digitais em todo o mundo.
Fonte original
Nikkei xTECH